Rollenbasierte Zugriffskontrolleinstellungen #
Relianoid Load Balancer beinhaltet ein Modul für rollenbasierte Zugriffskontrolle ( RBAC ). RBAC ist ein richtlinienneutraler Zugriffskontrollmechanismus, der auf Benutzern, Rollen und Berechtigungen basiert. Das Modul verbindet verschiedene Datenquellen und fordert bestimmte Benutzeranmeldeinformationen an.
Dies sind die unterstützten Datenursprünge.
LDAPDie Benutzer werden gegen ein vorhandenes LDAP-System angemeldet, zB OpenLDAP, Microsoft Active Directory und andere LDAP-Anwendungslösungen.
Local. Die Benutzer werden am lokalen Linux-Benutzerdatenbank (/ etc / Schatten).
Validierungssystemkonfiguration #
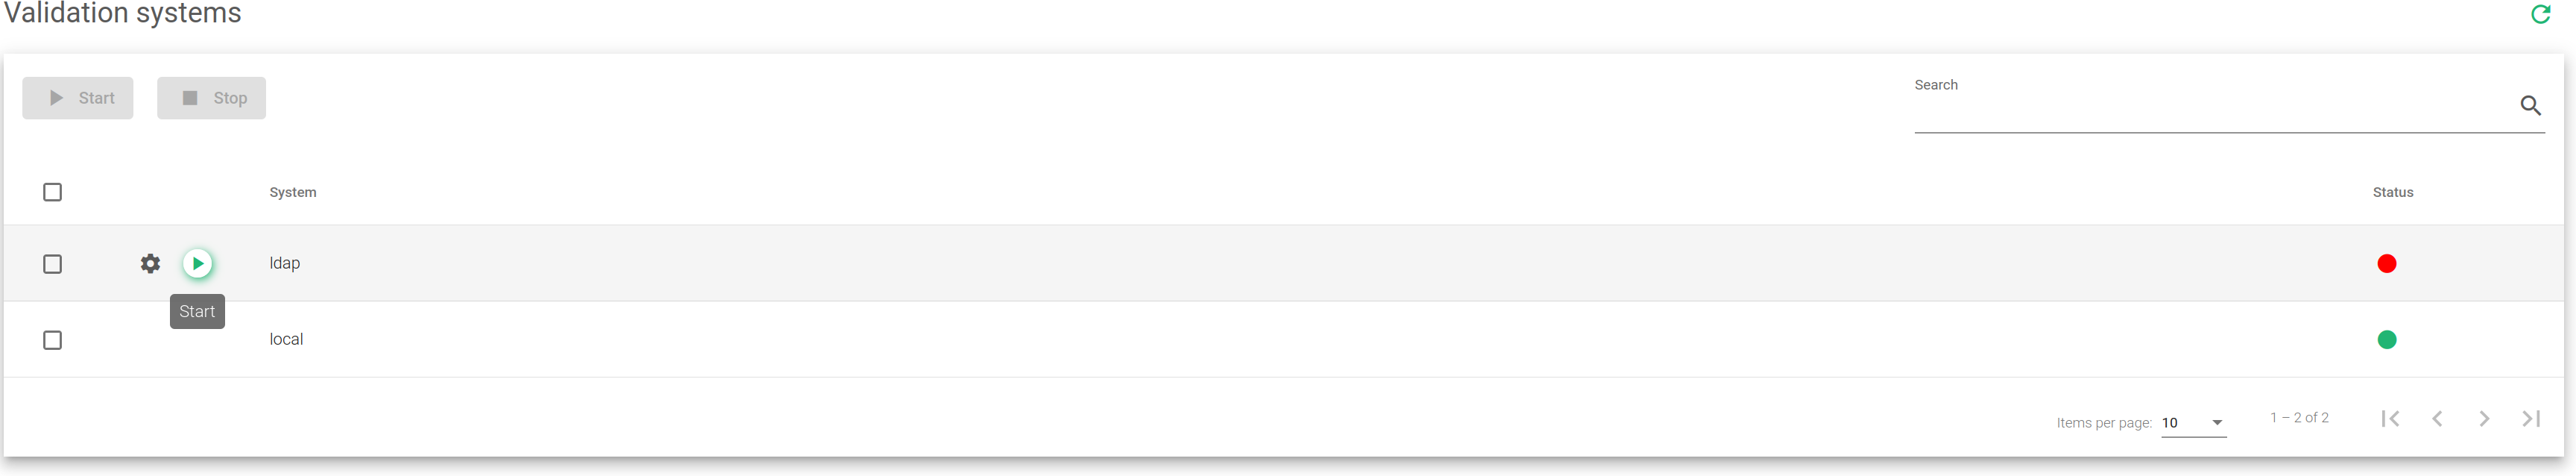
Wie im obigen Screenshot dargestellt, können die Validierungssysteme je nach Bedarf aktiviert oder deaktiviert werden. Sind mehrere Validierungssysteme aktiviert, wird zunächst versucht, den Benutzer über LDAP abzumelden. Wird der Benutzer nicht gefunden, erfolgt der Abmeldeversuch über den lokalen Datenspeicher ( /etc/shadow ).
Die Felder im Validierungssystem Tabelle werden nachfolgend beschrieben:
System. Definiert das Validierungsmodul für angemeldete Benutzer. In dieser Version werden Anmeldungen gegen LDAP und Local werden unterstützt. Im Falle der LDAP-Validierung muss das System wie in den späteren Kapiteln dieses Abschnitts beschrieben konfiguriert werden.
Status. Der Status ist entweder aktiviert oder deaktiviert. Zeigt ein Grün Indikator, wenn das Validierungssystem aktiv ist und Rot wenn es deaktiviert ist.
AktionDie unterstützten Aktionen sind:
- Start. Um die Verwendung des Authentifizierungsmoduls zu aktivieren.
- Stoppen. Um die Verwendung des Authentifizierungsmoduls zu deaktivieren.
- Einrichtung. Richten Sie das Validierungsmodul ein und führen Sie einige Tests aus, um zu überprüfen, ob der LDAP-Connector richtig konfiguriert ist.
Konfigurieren des LDAP-Validierungsconnectors #
Sie müssen diese Parameter eingeben, damit ein korrekter LDAP-Connector konfiguriert werden kann.
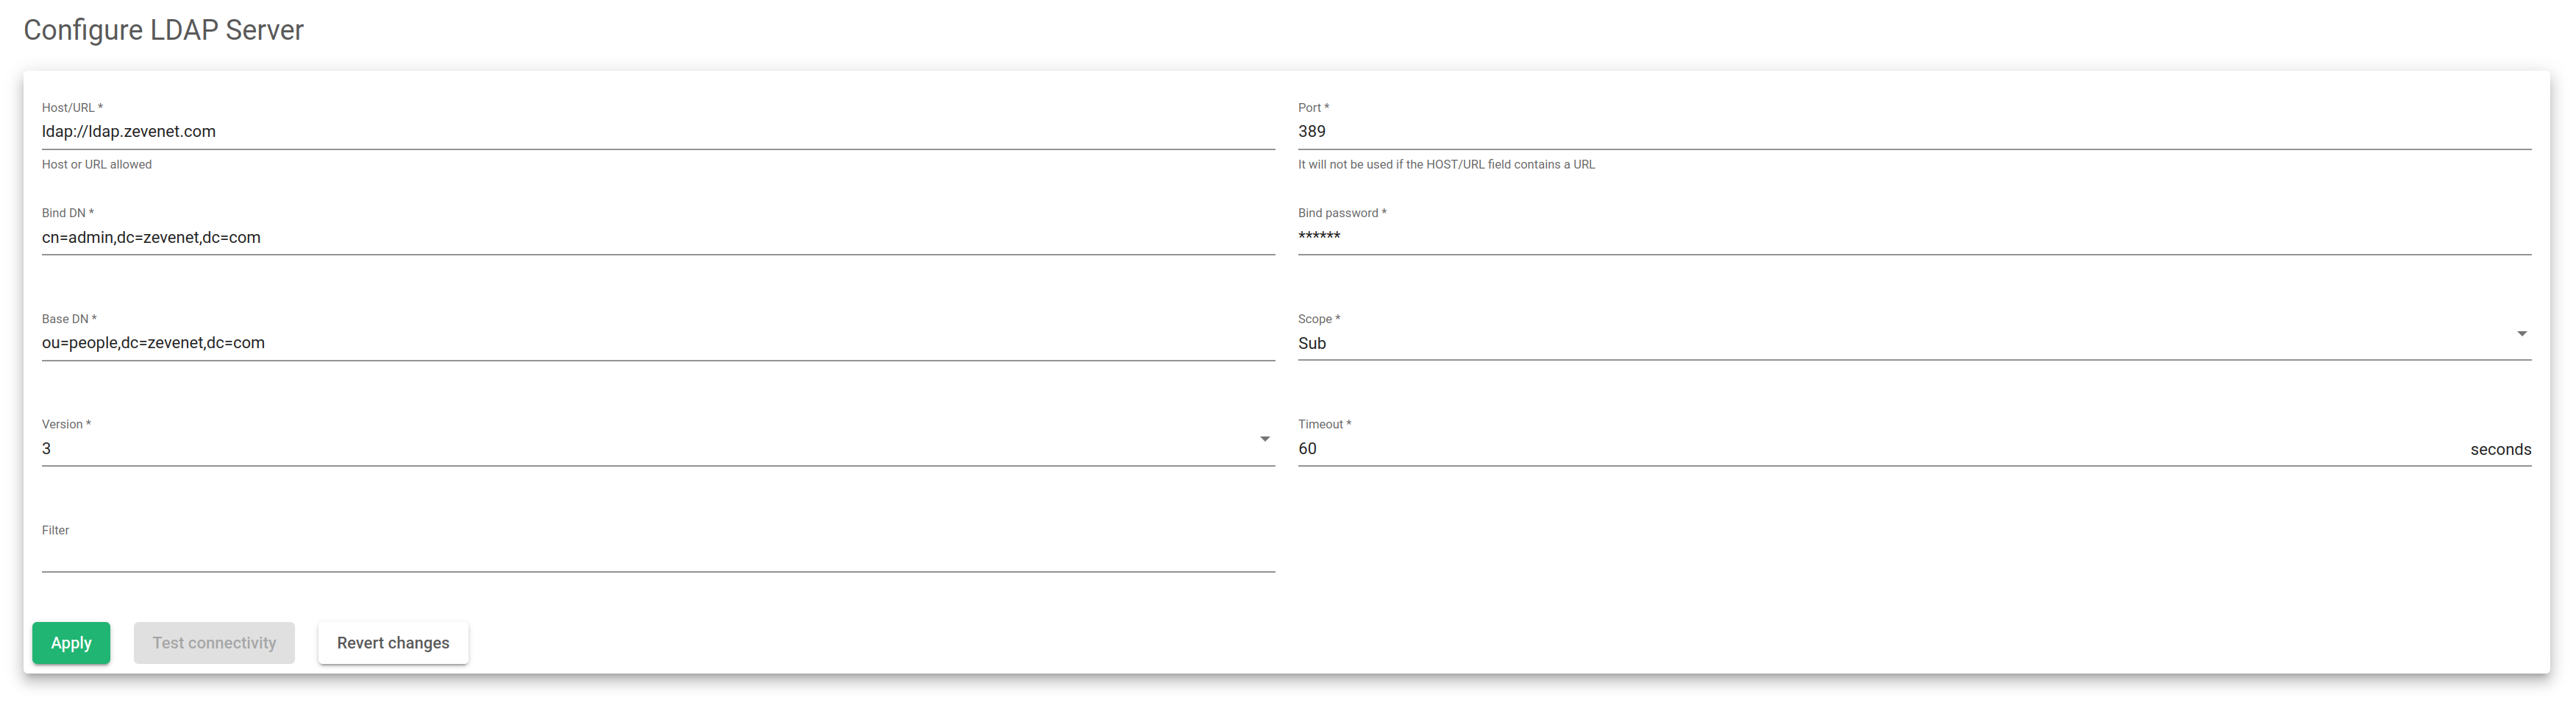
Host/URL. Der Server, auf dem auf LDAP zugegriffen werden kann.
Hafen. Der TCP-Port, an dem der LDAP-Server lauscht. Standardmäßig ist dies 389 oder 636 für LDAPS (SSL).
DN binden. Die Anmeldeinformationen (Benutzername), die bei der Authentifizierung bei einem LDAP-Server verwendet werden sollen.
Bind-PasswortDas Passwort für die DN binden Benutzer.
Basis-DN. Ein Punkt innerhalb eines Verzeichnisses, an dem der LDAP-Server mit der Suche nach Benutzerauthentifizierung beginnt.
GeltungsbereichDieser Bereich gibt an, wie tief die LDAP-Suche erfolgen soll.
Version. Geben Sie an, welche LDAP-Version auf den LDAP-Server zugreift.
Timeout. Bestimmt die Dauer des LDAP-Timeouts für den Fall, dass die Suche nicht erfolgreich ist.
Filter. Ein Attribut, das die Anzahl der Benutzer oder Gruppen angibt oder begrenzt, die auf eine Anwendung zugreifen können.
Die folgende Suche ist ein Beispiel, das die oben beschriebenen Felder verwendet. Sie sehen, dass neben dem Bind-DN- Benutzer ein weiterer Benutzer im LDAP gefunden wird.
root@client:~$ ldapsearch -h ldap.relianoid.com -D cn=admin,dc=relianoid,dc=com -b ou=people,dc=relianoid,dc=com -W Geben Sie das LDAP-Passwort ein: # erweitertes LDIF # # LDAPv3 # Basis mit Bereichsunterbaum # Filter: (Objektklasse=*) # Anforderung: ALLE # # Personen, relianoid.com dn: ou=Personen,dc=relianoid,dc=com Objektklasse: Organisationseinheit Objektklasse: oben ou: Personen # johndoe, Personen, relianoid.com dn: cn=johndoe,ou=Personen,dc=relianoid,dc=com cn: johndoe Vorname: John gidNummer: 500 Heimatverzeichnis: /home/Benutzer/johndoe sn: doe Anmeldeshell: /bin/sh Objektklasse: inetOrgPerson Objektklasse: posixAccount Objektklasse: oben uidNummer: 1000 uid: johndoe Benutzerkennwort:: e2NSWVBUfXVLdXXXXFcxNGZaOGfdaJyZW8= # Suchergebnis Suche: 2 Ergebnis: 0 Erfolgreich # Anzahl Antworten: 3 # AnzahlEinträge: 2
Beachten Sie, dass die Attribute uid und password für die RBAC-Modulauthentifizierung verwendet werden müssen.
Sobald die erforderlichen Attribute bestätigt sind und auch die LDAP-Suche funktioniert, wird das RBAC-LDAP-Modul wie unten gezeigt konfiguriert.
- LDAP-Server: ldap.relianoid.com .
- Hafen: nicht im Befehl enthalten, daher standardmäßig 389.
- DN binden: cn=admin,dc=relianoid,dc=com .
- Bind-DN-Passwort: Geheimes Passwort.
- Basissuche: ou=Leute,dc=relianoid,dc=com .
- Filter: im Beispiel nicht verwendet.
Aktionen . Einige Aktionen stehen nach der Konfiguration zur Verfügung.
- Tragen Sie. Senden und wenden Sie die neue Konfiguration an.
- Testen Sie die Konnektivität. Starten Sie einen LDAP-Konnektivitätstest.
- Änderungen rückgängig machen. Setzt die geänderten Formularfelder mit den zuletzt verwendeten Werten zurück.
Überlegungen #
Gastgeber Das Feld unterstützt die folgenden Formate: Gastgeber or URL. Verwenden Sie die URL, wenn Sie das Protokoll angeben möchten (ldap://ldap.relianoid.com or ldaps://ldap.relianoid.com).
Hafen Das Feld muss nicht verwendet werden, wenn Sie eine URL konfigurieren. Der Port ist vorgegeben, aber wenn der verwendete LDAP-Port nicht der Standardport ist, geben Sie den Port an.
Geltungsbereich kann verwendet werden, um die anzuwendende Suchebene anzugeben. Sub: Die Suche wird in der konfigurierten Basis-DN und allen verfügbaren Unterebenen durchgeführt. Eins: Die Suche wird in der konfigurierten Basis-DN und in einem untergeordneten One-Step-Head durchgeführt. Basis: Die Suche wird nur im Basis-DN durchgeführt, ohne in Unterebenen zu suchen.
Filter wird als Bedingung verwendet. Wenn ein bestimmtes uid das hier angegebene Attribut nicht enthält, ist die Anmeldung auch bei korrektem Passwort falsch. Dieses Feld wird auch verwendet, um das Anmeldeverhalten zu ändern, falls das LDAP-System ein anderes Attribut für die Anmeldung verwendet. Sie müssen hier das verwendete Attribut angeben. Beispiel: Active Directory verwendet das Attribut sAMAccountName für die Anmeldung. Filter können so verkettet werden, dass alle Bedingungen erfüllt sind, zum Beispiel: (&(sAMAccountName=%s)(memberOf=CN=sysadmins,OU=IhreOU,DC=IhreFirma,DC=com)).


