Übersicht #
KRACK-Angriffe sind eine Reihe von WPA2- Sicherheitslücken, die es Angreifern ermöglichen, eine drahtlose Verbindung auszunutzen, um die drahtlose Kommunikation zu entschlüsseln und abzufangen, wodurch die zugrunde liegenden Daten offengelegt werden können. Alle Geräte, die WPA1 und WPA2 verwenden, sind betroffen, und Mobilgeräte mit Android 6.0 können diese Sicherheitslücke besonders leicht ausnutzen.
WPA2 ist ein Netzwerkprotokoll, das Authentifizierung und Verschlüsselung auf der Netzwerkschicht bietet. Der Mangel an Vorwärtsgeheimhaltung ermöglicht es jedoch jedem, der die Master-Passphrase entdeckt, alle Daten über ein bestimmtes Wi-Fi-Netzwerk , PPP , VPN oder jede andere Netzwerkkapselung mit WPA zu lesen, wie unten gezeigt wird.
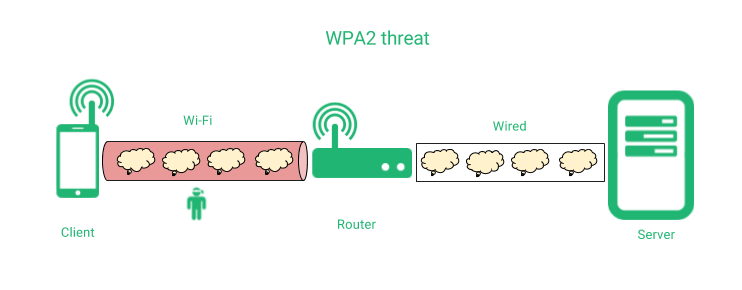
Ein Man-in-the-Middle-Angriff könnte die Verbindung kapern, indem er während des Kommunikations-Handshakes, der während der Initialisierung der Verbindung durchgeführt wird, Pakete erneut einspeist und über die Kommunikation HTTP-Viren, Randomware-Injektionen oder andere schädliche Inhalte einschleust.
Um die Offenlegung von Daten aufgrund einer solchen Sicherheitslücke zu verhindern, empfehlen wir, einen Schutz der Anwendungssicherheitsschicht zu integrieren, der einen Punkt-zu-Punkt-Sicherheitskanal zwischen dem Client und dem Anwendungsserver gewährleistet, unabhängig davon, ob die Netzwerkschicht verschlüsselt ist oder nicht, wie unten gezeigt.
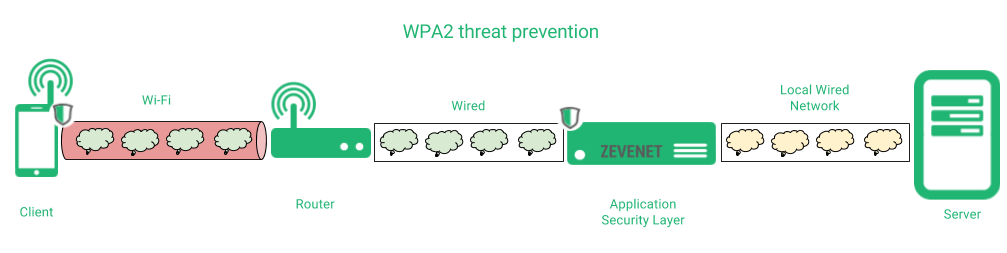
In diesem Fall empfehlen wir die Verwendung eines Anwendungssicherheitsebene Dadurch wird sichergestellt, dass alle Daten zwischen dem Client und RELIANOID ist vollständig geschützt, so dass der Angreifer keine Daten preisgeben kann, obwohl die drahtlose Verbindung gekapert wird. Schließlich ist die Verbindung zwischen RELIANOID und der eigentliche Anwendungsserver kann je nach Netzwerkarchitektur unverschlüsselt oder verschlüsselt sein.
Die Empfehlungen zum Schutz Ihrer Kommunikationsdaten lauten:
1. Bauen Sie standardmäßig eine Transport Layer Security für Ihre Anwendungen und Server ein, beispielsweise mit einem Application Security-Gerät, das zusätzlich Lastausgleichs- und Hochverfügbarkeitsfunktionen bietet, wie RELIANOID. Diese Option implementiert die Kommunikation über Protokolle wie HTTPS, SSH, SFTP, SMTPS, IMAPS usw. anstelle ihrer einfachen Protokollbrüder. RELIANOID ermöglicht auch eine einfache Verwaltung von Zertifikaten für solche Dienste.
2. Halten Sie Ihre Anwendungssicherheitsschicht mit den Sicherheitspatches und -empfehlungen, die über die verfügbaren Supportdienste bereitgestellt werden, stets auf dem neuesten Stand . Zusätzlich stehen Ihnen Tools zur Verfügung, mit denen Sie schwache Verschlüsselungen und Konfigurationen erkennen und beheben können, um die hohen Sicherheitsstandards Ihrer Dienste aufrechtzuerhalten.
3. Die Implementierung einer Anwendungssicherheitsschicht ermöglicht es, alle offenen Ports, Netzwerke oder Dienste, die nicht über das Internet veröffentlicht werden sollten, zu verbergen und zu maskieren, sowie die Möglichkeit, das Modul zur Verhinderung und Erkennung von Eindringlingen zu aktivieren, das alle Ihre Dienste vor DoS-Angriffen, TCP-Flooding, bösartigen Hosts und den häufigsten Angriffen schützt.
Versuchen RELIANOID or Kontakt aufnehmen .


