Dieser Abschnitt beschreibt die Erstellung von PEM-Zertifikaten ohne Passphrase und privaten Schlüssel im selben Zertifikat. Dies ist das vom Web-Proxy-Modul für das Load-Balancing-Modul LSLB -Profil HTTPS unterstützte Format.
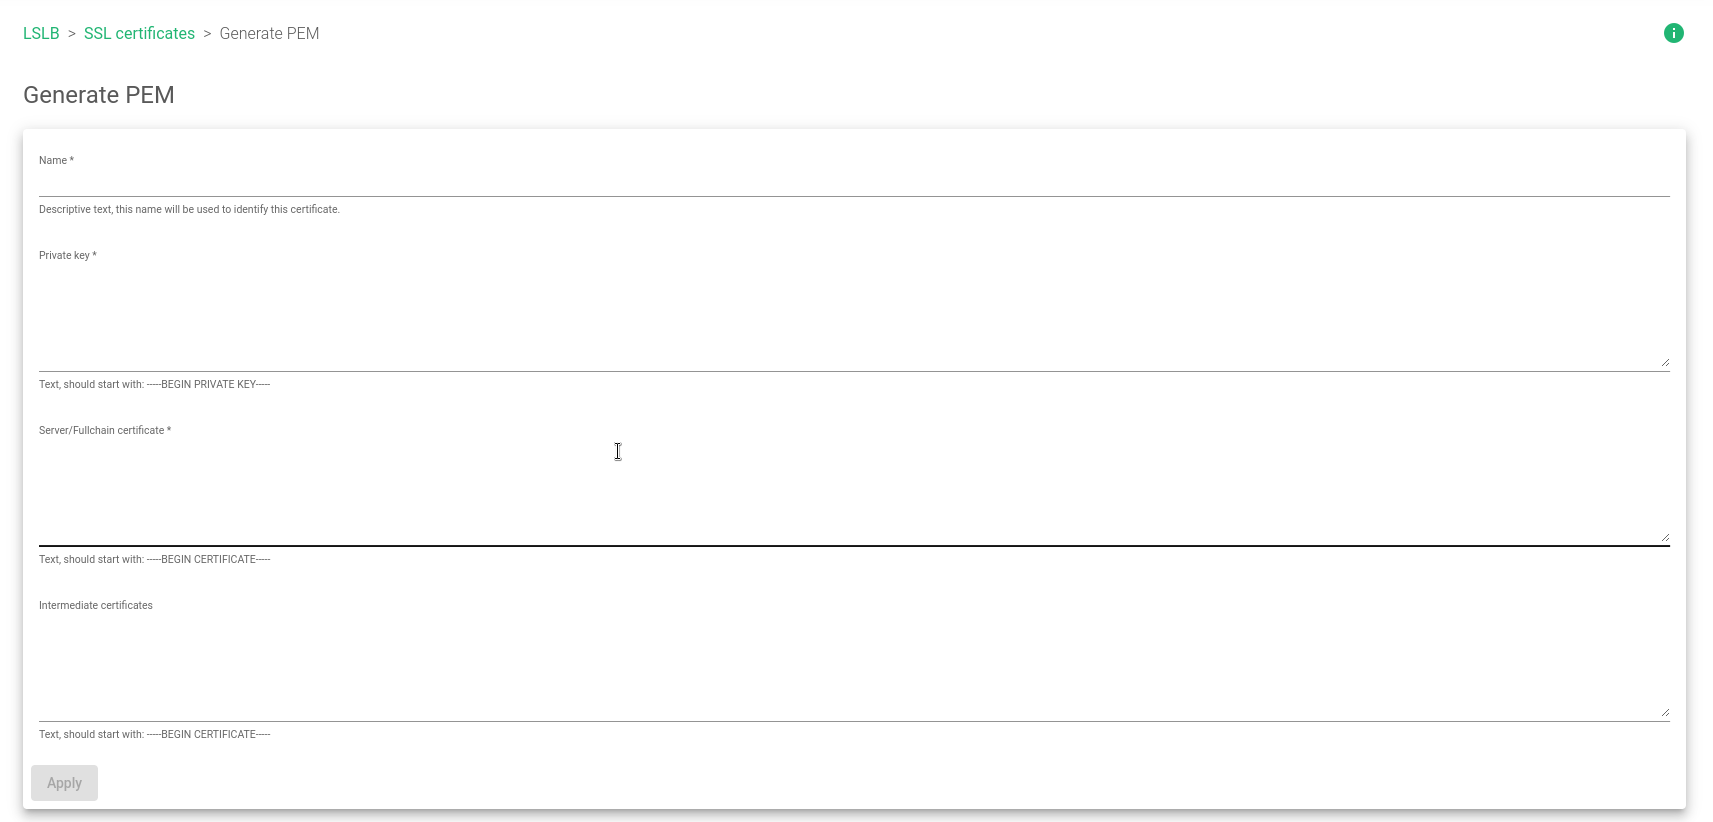
Dieses Formular besteht aus den folgenden Feldern:
Name. Ein beschreibender Name. Dieser Name wird verwendet, um die Datei im Zertifikatsspeicher zu identifizieren.
Private Key. Dieser Block speichert Informationen zum Zertifikatsschlüssel ohne Passphrase.
Server-/Fullchain-Zertifikat. Dieser Block speichert Informationen zum Zertifikat selbst und den oder die allgemeinen Namen, die zertifiziert werden sollen.
ZwischenzertifikateDieser Block speichert die Zwischenzertifikate und der Zertifizierungsstelle die unterzeichneten Servername(n).
Sobald die Blöcke gespeichert und die Schaltfläche „Anwenden “ angeklickt wurde, prüft das System mithilfe der OpenSSL -Bibliothek, ob die im Formular enthaltenen Teile korrekt sind und ob das vollständige Zertifikat im PEM- Format korrekt erstellt werden kann. Falls die OpenSSL- Bibliothek ein Problem feststellt, wird eine Fehlermeldung angezeigt, damit der Systemadministrator das Problem beheben kann.


