Let's Encrypt Zertifikatsliste #
In diesem Abschnitt erfahren Sie mehr über den Relianoid Application Delivery Controller . Diese Anwendung wurde in das Let's Encrypt- System integriert, um SSL-Zertifikate zu verwalten und sie im Reverse-Proxy des Load-Balancing-Moduls LSLB mit dem HTTPS- Profil zu verwenden.
Let's Encrypt ist eine kostenlose, offene und automatisierte Zertifizierungsstelle (CA), die als öffentlicher Dienst im Internet zugänglich ist und entwickelt wurde, um den Erwerb von SSL/TLS-Digitalzertifikaten zu vereinfachen, die die Authentizität einer Website beweisen und gleichzeitig Verschlüsselung bieten.
Da Let's Encrypt ein webbasierter Dienst ist, benötigt der Relianoid Application Delivery Controller eine direkte Verbindung zu Let's Encrypt, um Zertifikate für Hosts (z. B. www.relianoid.com ) oder Wildcard-Zertifikate (z. B. *.relianoid.com ) zu erstellen. Die Kommunikation zwischen Relianoid ADC und Let's Encrypt erfolgt über das ACME- Protokoll und ist verschlüsselt.
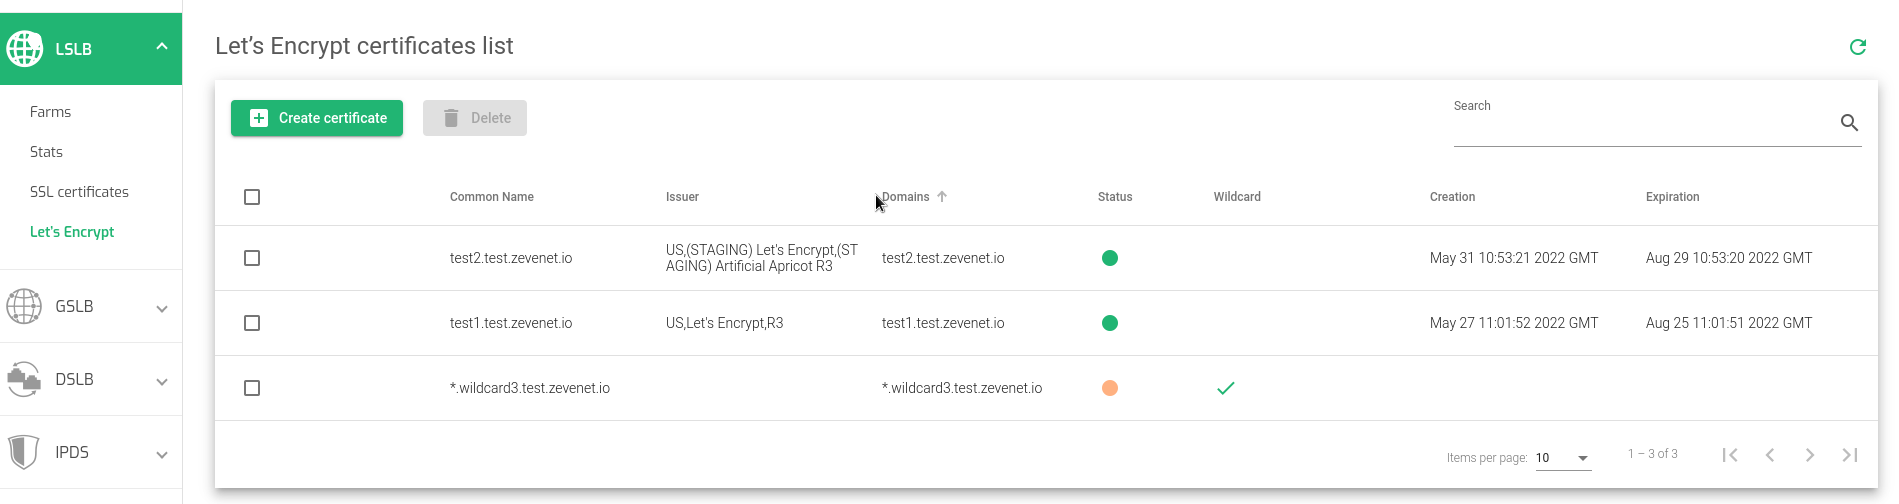
Die Zertifikatsliste enthält folgende Details:
Gemeinsamen Namen. Einzelner Hostname oder Platzhaltername für ein Platzhalterzertifikat. Klicken Sie hier, um weitere Informationen zum Zertifikat anzuzeigen.
Aussteller. Eine Zertifizierungsstelle, die das Zertifikat signiert hat.
Domains. Domain(s) zur Zertifizierung der Autorität durch die Aussteller.
Status. Farbe zur Anzeige des aktuellen Status eines Zertifikats:
- Grün. Das Zertifikat ist gültig.
- Gelb. Das Zertifikat läuft bald ab und seine Erneuerung steht an.
- Rot. Das Zertifikat ist abgelaufen.
- Orange. Wartet auf die Genehmigung, die von Let’s Encrypt erteilt wird.
- Gray. Das Zertifikat ist ungültig.
WildcardDiese Prüfung ist aktiviert, wenn das Platzhalterzertifikat aktiviert ist.
von Vorabkalkulationen. Das Ausstellungsdatum des Zertifikats.
Ablauf. Das Datum, an dem das Zertifikat abläuft.
Aktion. Führen Sie für jedes Zertifikat die folgenden Aktionen aus:
- Zertifikat erstellen: Zeigt ein Formular zum Erstellen des Zertifikats.
- Löschen. Löscht das Zertifikat aus dem lokalen Speicher und der Remote-Zertifizierungsstelle von Let’s Encrypt.
- Überprüfen Sie die DNS-TXT-EinträgeDiese Option ist nur verfügbar für Platzhalterzertifikate, da Let's Encrypt DNS-Einträge verwendet, um Anfragen zu validieren, wenn diese von einem DNS-Lookup-Resolver gesendet werden.
- Zertifikat erneuern. Dies wird verwendet, wenn das Zertifikat bald abläuft.
- Löschen. Löscht das Zertifikat aus dem aktuellen Speicher und der Remote Let’s Encrypt Certificate Authority.


