Globale Einstellungen für das HTTP-Farmprofil #
Dieses Profil verwaltet die Inhaltsumschaltung bei der Anwendungsbereitstellung auf Schicht 7 für HTTP- und HTTPS-Protokolle.

Der Status des landwirtschaftlichen Betriebs wird anhand von Farbindikatoren dargestellt, wie nachfolgend beschrieben:
- Grün: Bedeutet UP. Die Farm läuft und alle Backends sind aktiv oder die Umleitung ist konfiguriert.
- Rot: Bedeutet AB. Die Farm wird gestoppt.
- Schwarz: Zeigt eine KRITISCH Schaden. Die Farm ist aktiv, aber es ist kein Backend verfügbar oder sie befindet sich im Wartungsmodus.
- Blau: Bedeutet, dass es eine AUFGABENSTELLUNG. Die Farm läuft, aber mindestens ein Backend ist ausgefallen.
- Orange: Bedeutet WARTUNG. Die Farm läuft, aber mindestens ein Backend befindet sich im Wartungsmodus.
Diese Farbcodes sind in der gesamten grafischen Benutzeroberfläche einheitlich. Eine kurze Erklärung dieser Farben finden Sie im Abschnitt „LSLB Farm“.
Im HTTP(S)-Farmprofil wird der HTTP-Header X-Forwarded-For standardmäßig mit der Client-IP-Adresse gefüllt.
Jede HTTP(S)-Farm (oder jeder virtuelle Dienst) verwaltet mehrere Dienste ähnlich einem Reverse-Proxy. Daher kann ein einzelnes virtuelles HTTP-IP- und Portpaar mehrere lastverteilte Webdienste bedienen. Aus diesem Grund gibt es innerhalb einer HTTP-Farm einen Bereich namens „ Dienst“ , der die Flexibilität virtueller Hosts bietet und die Erstellung einer Liste von Backends für jeden Dienst ermöglicht.
Jeder HTTP(S)-Dienst verwendet eine Kombination aus regulären Ausdrücken (für virtuellen Host und URL-Muster) in PCRE, um alle eingehenden Verbindungen zu verwalten, deren HTTP-Header mit beiden übereinstimmt.
Grundlegende Konfiguration #
Im Folgenden sind die grundlegenden Parameter für das HTTP/S-Farmprofil aufgeführt.
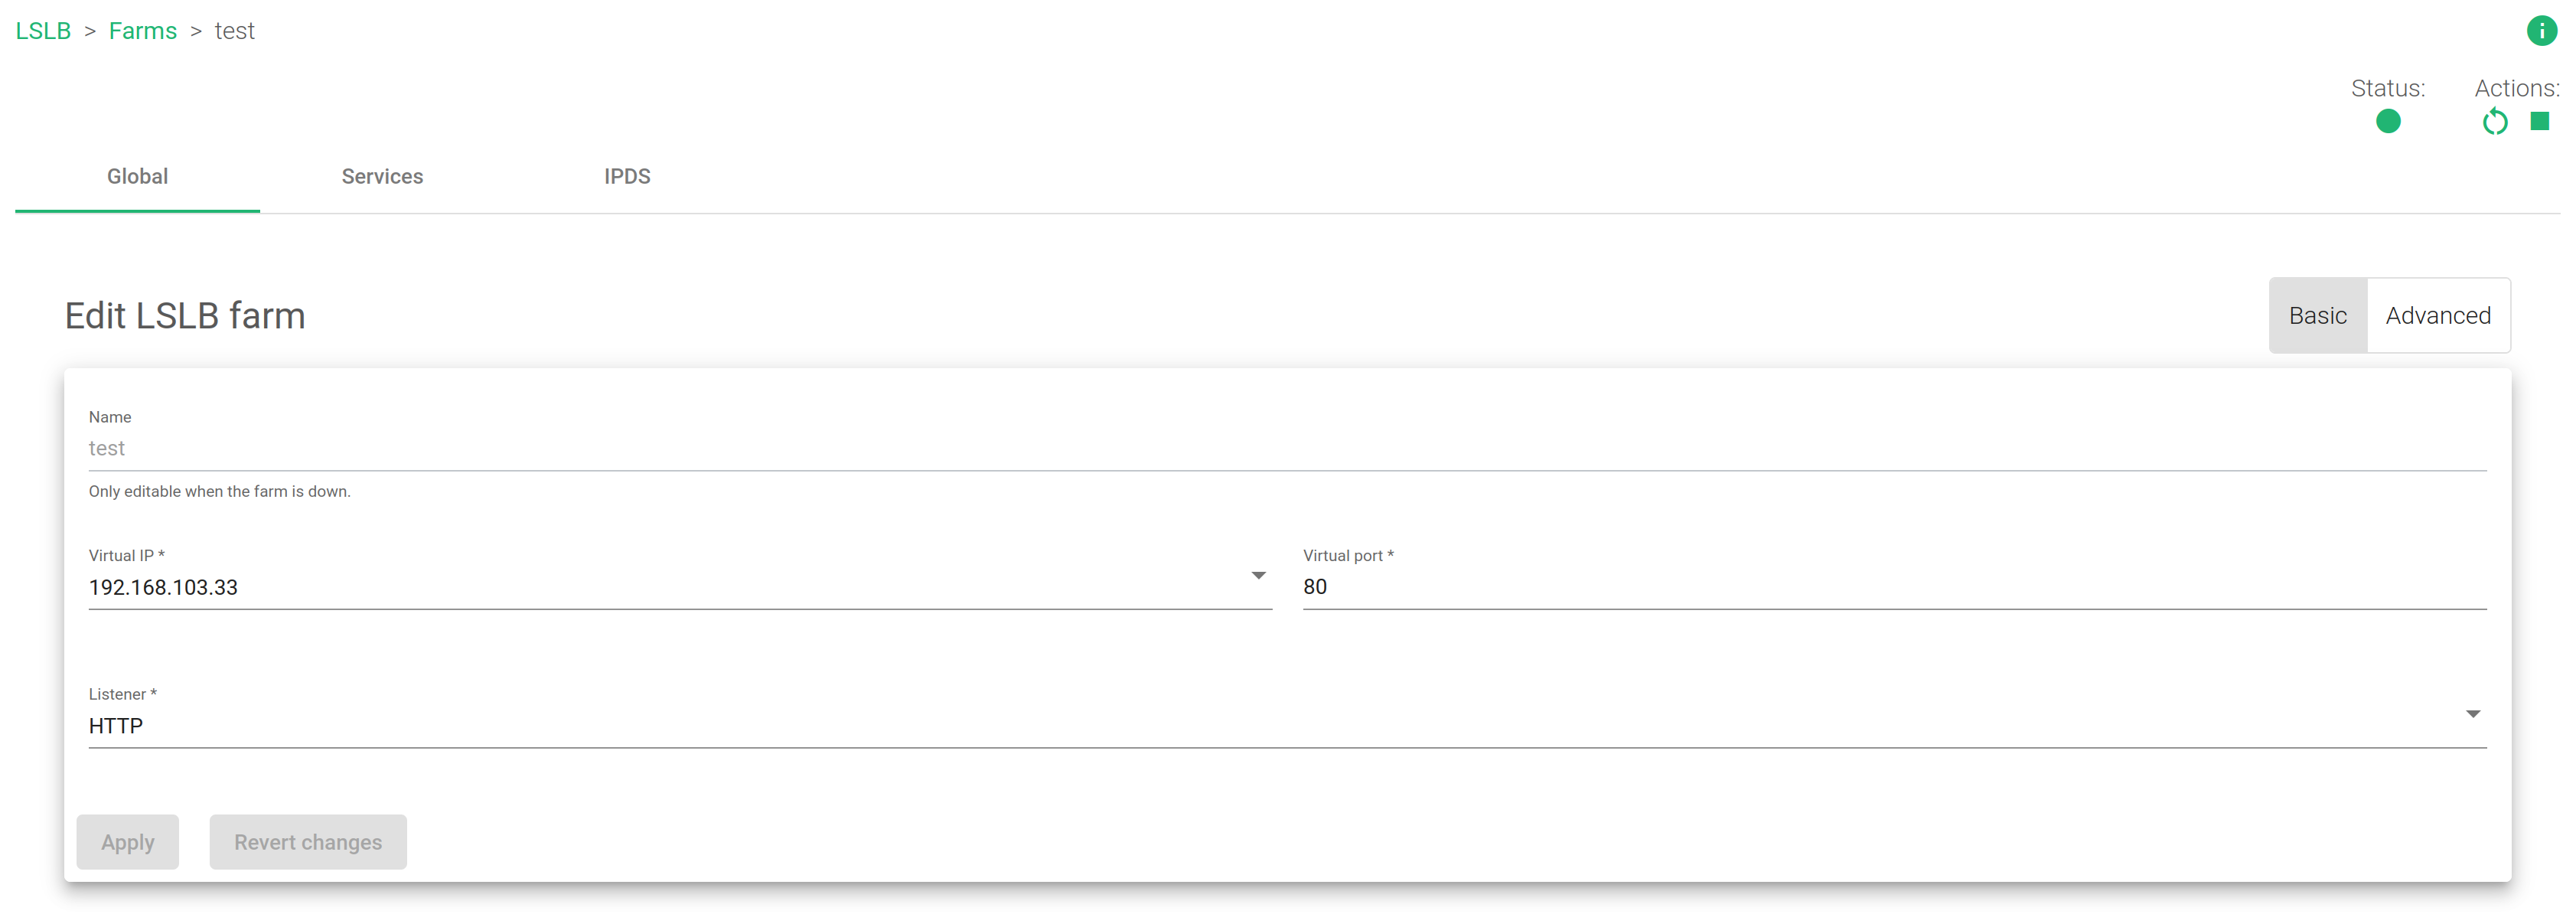
Name . Dies ist ein Name, der einen Bauernhof leicht identifizierbar macht. Um den Namen eines Bauernhofs zu ändern, muss dieser zunächst stillgelegt werden. Stellen Sie sicher, dass der neue Name noch nicht vergeben ist.
Virtuelle IP-Adresse und virtueller Port . Dies sind die virtuellen IP-Adressen und Portpaare, über die die Serverfarm eingehende Verbindungen entgegennimmt. Die neue IP-Adresse und der neue Port müssen vor der Konfiguration frei und verfügbar sein.
Listener . Dieses Feld gibt das Protokoll an, das auf Schicht 7 für die Inhaltsumschaltung verwaltet werden soll.
- HTTP. Der virtuelle Dienst versteht nur einfachen HTTP-Inhalt.
- HTTPS. Der virtuelle Dienst versteht sichere HTTP-Inhalte, verwaltet SSL-Handshakes, verarbeitet sichere Verschlüsselungskonfigurationen, SSL-Zertifikate (Wildcard oder SNI) usw., um SSL-Offload durchzuführen und die realen Anwendungsserver von diesen schweren Aufgaben zu entlasten.
HTTPS-Parameter #
Die HTTPS-Parameter finden Sie weiter unten.
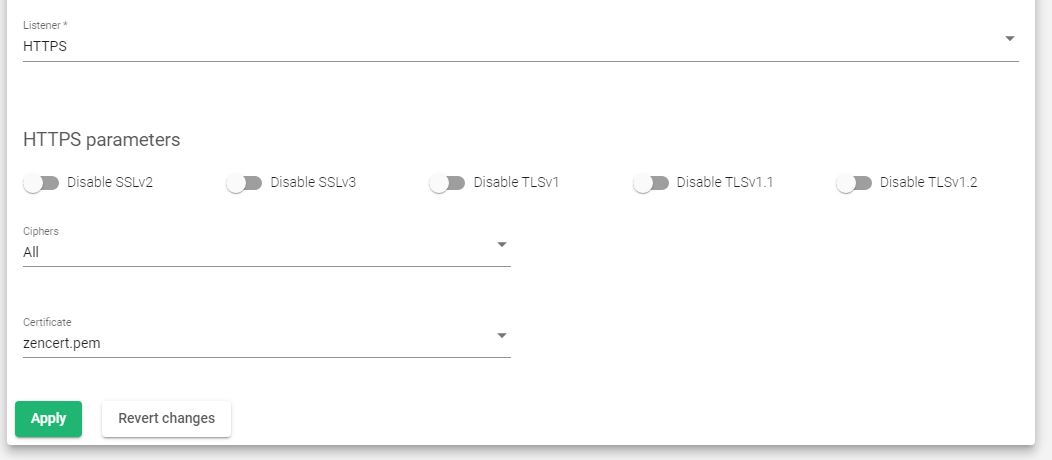
Deaktivieren Sie SSLv2 , SSLv3 , TLSv1 , TLSv1.1 und TLSv1.2. Wenn Sie eine dieser Optionen auswählen, vermeiden Sie die Verwendung der entsprechenden Protokolle. Sobald ein Protokoll deaktiviert ist, werden auch dessen Verschlüsselungsalgorithmen deaktiviert.
Verschlüsselungsverfahren . Dieses Feld dient dazu, eine Liste der von SSL-Verbindungen akzeptierten Verschlüsselungsverfahren zu erstellen, um diese Verbindung abzusichern. Bevor Client und Server mit dem Austausch von TLS-geschützten Informationen beginnen können, müssen sie einen Verschlüsselungsschlüssel und ein Verschlüsselungsverfahren sicher austauschen oder vereinbaren.
Um eine zu verwendende Verschlüsselung zu konfigurieren, wählen Sie eine der folgenden Optionen aus.
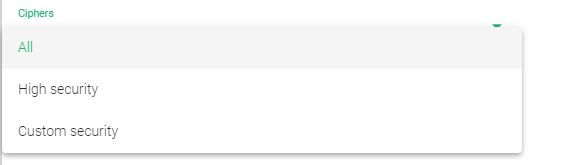
- Alle. Dieses Element gibt an, dass alle Chiffren vom HTTPS-Listener verwaltet werden dürfen. Dies ist die Standardeinstellung.
- Hohe SicherheitDieser Befehl aktiviert die folgenden Chiffren:
kEECDH+ECDSA+AES128:kEECDH+ECDSA+AES256:kEECDH+AES128:kEECDH+AES256:kEDH+AES128:kEDH+AES256:DES-CBC3-SHA:+SHA:!aNULL:!eNULL:!LOW:!kECDH:!DSS:!MD5:!EXP:!PSK:!SRP:!CAMELLIA:!SEED
Damit bestehen Sie die A+ -Prüfung in SSL Labs.
- Kundenspezifische SicherheitMit diesem Befehl können Sie Ihre eigenen zulässigen Chiffren über die Benutzerdefinierte Chiffren Feld.
- Benutzerdefinierte Chiffren. Hiermit können Sie anpassen, welche Chiffren von der SSL-Verbindung verwendet werden dürfen oder nicht. Es muss sich um eine Zeichenfolge im gleichen Format wie in OpenSSL-Chiffren Dieser Befehl wird angezeigt, wenn Kundenspezifische Sicherheit wird gesetzt.
Verfügbare Zertifikate . Dies sind die auf dem Gerät installierten SSL-Zertifikate. Um ein Zertifikat zu aktivieren, wählen Sie es aus und klicken Sie auf den Pfeil oder ziehen Sie es per Drag & Drop aus dem Feld „Verfügbar“ in das Feld „Aktiviert“. Sie können auch mehrere Zertifikate oder alle gleichzeitig aktivieren/deaktivieren.
Aktivierte Zertifikate . In dieser Liste verwalten Sie die aktuell von der Farm verwendeten Zertifikate. Sie können diese mit den Doppelpfeilen nach oben/unten nach oben oder unten verschieben oder alle deaktivieren. Beachten Sie die Reihenfolge der Zertifikate. Wenn Sie ein Wildcard-Zertifikat vor einem Host-Zertifikat konfigurieren, wird das Wildcard-Zertifikat zuerst verwendet.
Erweiterte Einstellungen #
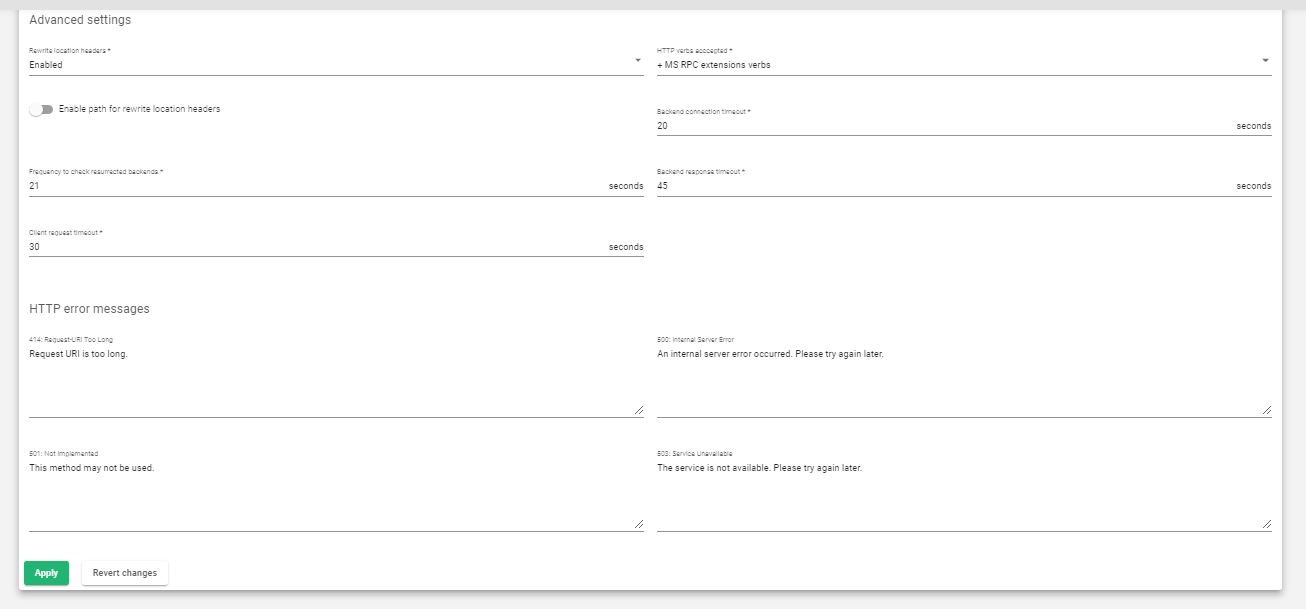
Location-Header umschreiben . Ist diese Option aktiviert, ändert die Serverfarm die Location- und Content-Location- Header in der Client-Antwort. Enthalten diese den Wert des Backends selbst oder der virtuellen IP-Adresse (VIP), jedoch mit einem anderen Protokoll, wird die Antwort so angepasst, dass der virtuelle Host in der Anfrage angezeigt wird. Ist die Option „ Backends vergleichen“ aktiviert, wird nur die Backend-IP-Adresse verglichen. Dies ist wichtig, um eine Anfrage an einen HTTPS-Listener auf demselben Server wie den HTTP-Listener weiterzuleiten. Ist dieses Feld im Dienstabschnitt konfiguriert, wird diese Direktive für diesen Dienst ignoriert.
Akzeptierte HTTP-Verben . Dieses Feld gibt die HTTP-Methoden an, die zur Validierung von HTTP-Client-Anfragen verwendet werden. Ist die Client-Anfrage nicht zulässig, wird dem Client eine Fehlermeldung angezeigt. Jedes Verb hat weitere Unterkategorien.
- Standard-HTTP-Anforderung. Standard-HTTP-Anfragen (GET, POST, HEAD).
- + erweiterte HTTP-Anfrage. erweiterte HTTP-Anfragen (PUT, DELETE).
- + Optionen HTTP-Verb. erweiterte HTTP-Anfragen (PUT, DELETE).
- + Standard-WebDAV-Verben. Standard-WebDAV-Verben (LOCK, UNLOCK, PROPFIND, PROPPATCH, SEARCH, MKCOL, MOVE, COPY, OPTIONS, TRACE, MKACTIVITY, CHECKOUT, MERGE, REPORT).
- + MS-Erweiterungen WebDAV-Verben. MS-Erweiterungen WebDAV-Verben (SUBSCRIBE, UNSUBSCRIBE, NOTIFY, BPROPFIND, BPROPPATCH, POLL, BMOVE, BCOPY, BDELETE, CONNECT).
- + MS RPC-Erweiterungsverben. MS RPC-Erweiterungsverben (RPC_IN_DATA, RPC_OUT_DATA).
Timeout für die Backend-Verbindung . Dieser Wert gibt die Wartezeit der Farm in Sekunden für die Verbindung zum Backend an. Üblicherweise entspricht dies der Wartezeit beim Öffnen des Sockets. Standardmäßig ist dieser Wert auf 20 Sekunden eingestellt.
Prüfintervall für wiederhergestellte Backends . Dieses Intervall legt fest, wie oft der Load Balancer prüft, ob ein Backend erreichbar ist und einen gesperrten Server wieder aufruft, falls dieser verfügbar ist. Die Serverfarm prüft das Backend regelmäßig, sobald der Server als ausgefallen markiert wurde, unabhängig davon, ob eine neue Clientverbindung besteht oder nicht. Standardmäßig ist dieser Wert auf 10 Sekunden eingestellt.
Timeout für Backend-Antworten . Dieser Wert gibt die Zeit in Sekunden an, die die Farm auf eine Antwort der Backends warten muss. Standardmäßig ist dieser Wert auf 45 Sekunden eingestellt.
Client-Anfrage-Timeout . Dieser Wert gibt die Zeit an, die die Farm auf eine Client-Anfrage warten muss. Wird dieses Timeout erreicht, ohne dass Daten vom Client empfangen wurden, wird die Verbindung getrennt. Standardmäßig ist dieser Wert auf 30 Sekunden eingestellt.
HTTP-Fehlermeldungen #
Personalisierte Fehlermeldungen. Der Farmdienst zeigt auf Ihrer Site eine benutzerdefinierte Meldung an, wenn von den realen Servern ein Webcodefehler erkannt wird. Für die Fehlercodes 414, 500, 501 und 503 wird eine personalisierte HTML-Seite angezeigt.
- 414: Anforderungs-URI zu lang. Dies ist die Fehlermeldung des HTTP/S-Profils, wenn die URI die maximal zulässige Zeichenanzahl erreicht. Wenn Sie diesen Fehler erhalten, reduzieren Sie die Länge der URL.
- 500: Interner Serverfehler. Dies ist die Fehlermeldung des HTTP/S-Profils, wenn das Backend auf einen unerwarteten Befehl stößt
- 501: Nicht implementiert. Dies ist die Fehlermeldung des HTTP/S-Profils, wenn das Anforderungsverb vom Proxy oder Backend nicht verwaltet oder erkannt wird.
- 503 Dienst nicht verfügbar. Dies ist die Fehlermeldung des HTTP/S-Profils, wenn der Proxy kein verfügbares Backend für die Anfrage findet. Dies kann passieren, wenn alle Backends oder Server ausgefallen sind oder weil der reguläre Ausdruck in der Anfrage mit keinem konfigurierten Dienst übereinstimmt.
- WAF 403: Verboten. Dies ist die Fehlermeldung des HTTP/S-Profils, wenn die WAF aktiviert ist und die WAF-Engine die Anforderung ablehnt.
Headers #
In diesem Abschnitt können wir Anfragen und Antwortheader global hinzufügen, ändern oder löschen und Aktionen auf alle konfigurierten Dienste anwenden. Wenn im Dienstabschnitt ein Header konfiguriert ist, wird diese Konfiguration verworfen.
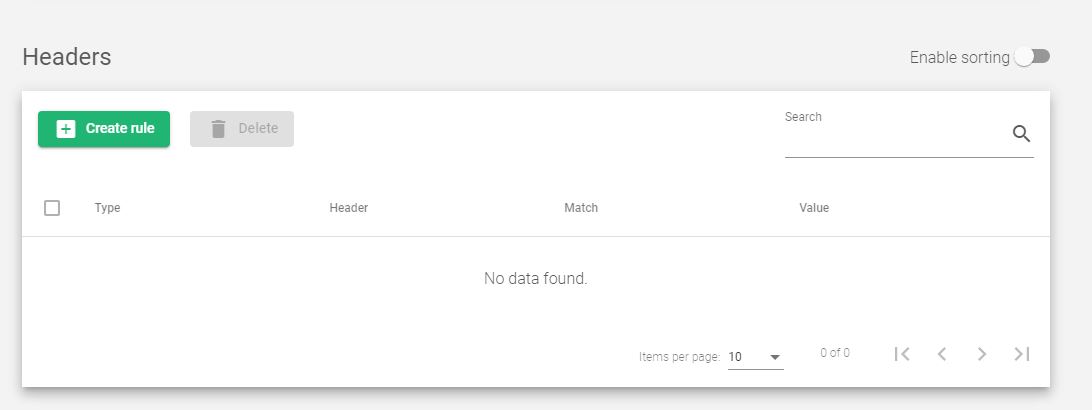
Zu den in diesem Abschnitt zu verwendenden Aktionen gehören:
Regel erstellen. Es wird ein globaler Header erstellt.
Löschen. Ein globaler Header wird gelöscht.
In diesem Abschnitt können wir Header- Anfragen und -Antworten hinzufügen, ändern oder erstellen, wie in der Abbildung unten dargestellt.
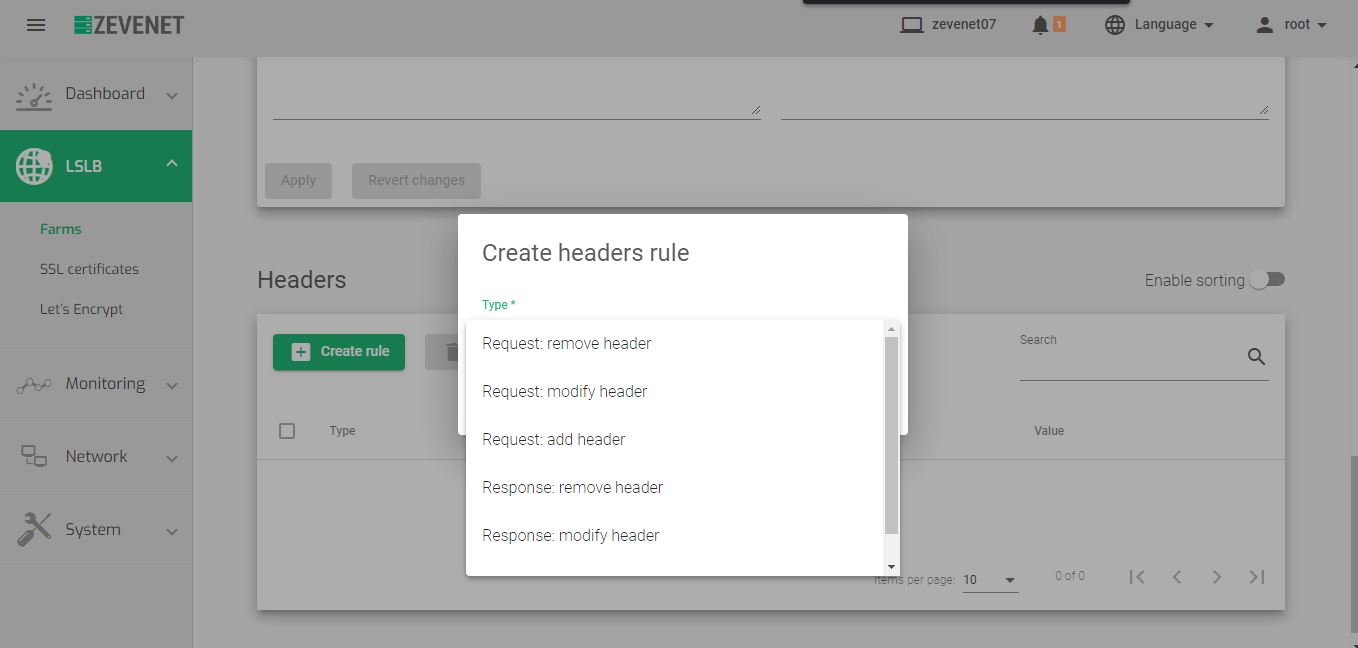
Typ.
- Anforderung: Header entfernen. Header-Muster, das aus den HTTP-Anfragen des Clients entfernt wird.
- Anforderung: Header ändern. Ändern Sie den Header der HTTP-Anfragen des Clients.
- Anfrage: Header hinzufügen. Der Header, der den HTTP-Anfragen des Clients hinzugefügt wird.
- Antwort: Header entfernen. Header-Muster, das aus der Backend-HTTP-Antwort entfernt wird.
- Antwort: Header ändern. Ändern Sie den Header der Backend-HTTP-Antwort.
- Antwort: Header hinzufügen. Der Header, der der Backend-HTTP-Antwort hinzugefügt wird.
Diensteinstellungen #
Die Dienste einer LSLB-Farm mit HTTP-Profil ermöglichen Content-Switching für virtuelle Webdienste, um mehrere Webdienste und Anwendungen über dieselbe virtuelle IP-Adresse und denselben Port bereitzustellen . Dies trägt zur Vereinheitlichung von Webanwendungen über eine einzige Domäne bei und ermöglicht die Verwaltung virtueller Hosts , URLs , Weiterleitungen , Persistenz und Backends pro Dienst . Jeder Dienst in einer LSLB-Farm verfügt über unterschiedliche Eigenschaften, Integritätsprüfungen, Persistenz, Header-Verwaltung und eine Backend-Liste. Mithilfe regulärer Ausdrücke lassen sich Bedingungen festlegen, die den pro Anfrage zu verwendenden Dienst bestimmen.
Jede Service-Übereinstimmungsbedingung wird vom HTTP-Farmprofilkern im Prioritätsmodus (der bei Bedarf geändert werden kann) überprüft. Wenn kein Service übereinstimmt, gibt der Farmkern einen Fehler zurück (HTTP-Fehler 503). Aus diesem Grund sind bestimmte Definitionen mehrerer Services zulässig. Wenn die Felder „URL“ und „Host“ nicht definiert sind, stimmen alle Anfragen überein. Die HTTP-Servicebedingungen werden durch einen virtuellen Host und/oder ein URL-Muster bestimmt.
Zunächst müssen Sie mindestens einen Dienst erstellen, um ein Backend hinzuzufügen. Sobald der neue Dienst angewendet wurde, werden die HTTP-Dienste in der Reihenfolge der Liste von oben nach unten ausgewertet. Der erste Dienst, der im Feld Host und/oder URL übereinstimmt, verarbeitet die Anforderung. Diese Dienstbedingungen werden durch URL- oder Host-Muster bestimmt.
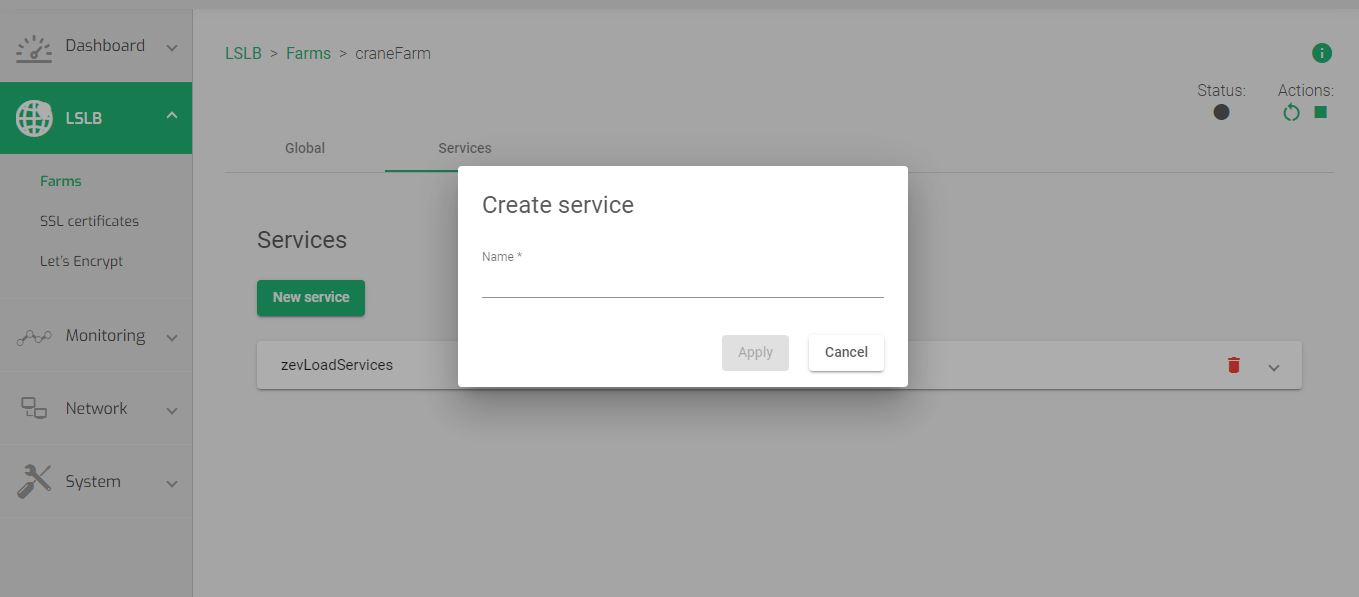
Die zu erfüllenden Servicebedingungen sind:
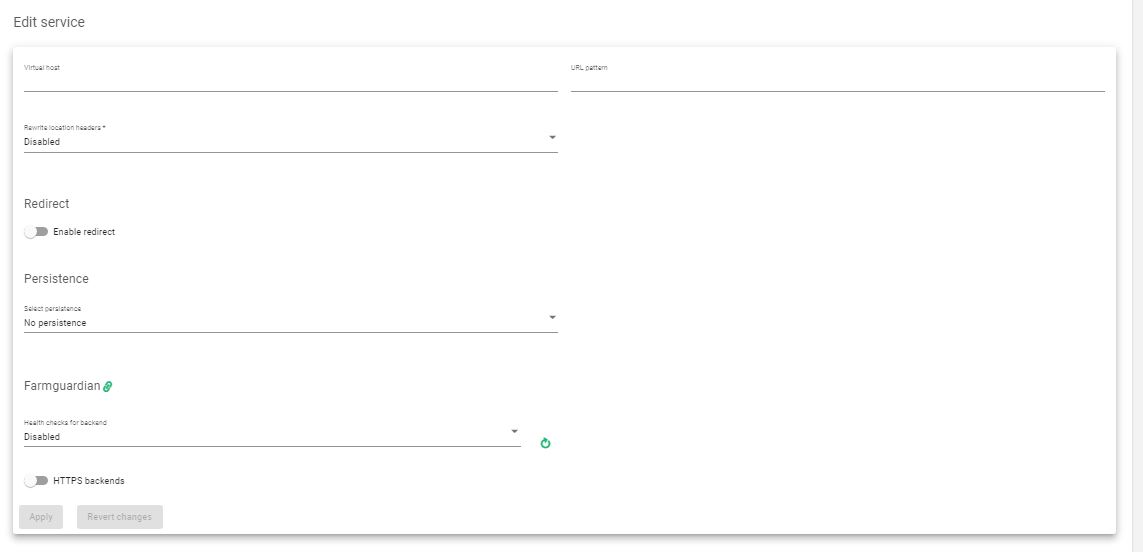
Virtueller Host . Dieses Feld legt die Bedingung fest, die durch den Domänennamen über dieselbe virtuelle IP-Adresse und denselben Port einer HTTP-Farm bestimmt wird. Um diese Bedingung zu ignorieren, lassen Sie das Feld leer. Dieses Feld unterstützt reguläre Ausdrücke im PCRE-Format.
URL-Muster . Dieses Feld bestimmt den Webdienst anhand der URL, über die der Client eine Anfrage sendet. Die URL wird mithilfe eines spezifischen URL-Musters syntaktisch geprüft. Um diese Bedingung zu ignorieren, lassen Sie das Feld leer. Dieses Feld unterstützt reguläre Ausdrücke im PCRE-Format.
Die Werte für Virtual Host und URL-Muster sind reguläre Ausdrücke. Wenn sie leer bleiben, passt jeder Wert. Beide Felder müssen übereinstimmen, sonst wird der nächste Dienst verwendet. Es wird empfohlen, mindestens einen Wert anzugeben, der als Standardwert dient, falls unten keine Übereinstimmung gefunden wird.
Standort-Header umschreiben . Ist diese Option aktiviert, ändert der Dienst die Standort- und Inhalts- Header in der Client-Antwort. Enthalten diese den Wert des Backends selbst oder des virtuellen Hosts (VIP) (jedoch mit einem anderen Protokoll), wird die Antwort so angepasst, dass der virtuelle Host in der Anfrage angezeigt wird. Ist die Option „ Backends vergleichen“ aktiviert , wird nur die Backend-IP-Adresse verglichen. Dies ist wichtig, wenn Anfragen an einen HTTPS-Listener auf demselben Server wie der HTTP-Listener umgeleitet werden. Bei aktivierter Option „Backends vergleichen“ ist die Option „ Pfad für Standort-Header umschreiben aktivieren“ verfügbar. Aktivieren Sie diese Option, wenn Sie mit URL-Umschreibung arbeiten . Dadurch werden die URL-Antworten überprüft und die Antwort auf die ursprüngliche Adresse zurückgesetzt, falls eine Regel in den URL-Umschreibungen konfiguriert ist . Ist diese Option aktiviert, überschreibt sie die entsprechende Anweisung im globalen Bereich.
Umleiten #
Wenn für den Dienst die Umleitungsoption aktiviert ist, werden möglicherweise keine Backend-Server verwendet, da alle Anforderungen an die angegebene URL gesendet werden.
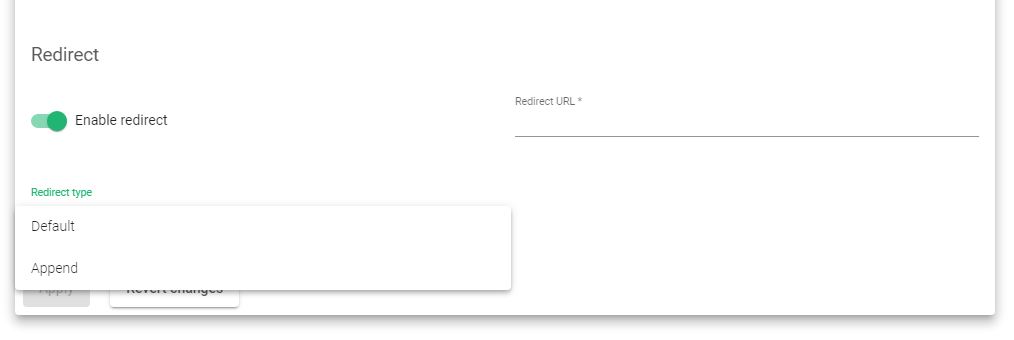
Umleitungstyp . Es gibt zwei Umleitungstypen: Standard und Anhängen . Beim Standardtyp wird die URL als absoluter Hostname und Pfad für die Umleitung verwendet. Beim Anhängen wird der ursprüngliche Anfragepfad an den angegebenen Hostnamen und Pfad angehängt.
Umleitungs-URL . Dieser Parameter steuert, wohin der Client nach Beantwortung einer Anfrage weitergeleitet wird. Die Clientanfrage wird automatisch durch Weiterleitung an eine neue URL beantwortet. Wenn Sie einen Umleitungswert konfigurieren, konfigurieren Sie in diesem Dienst keine Backends . Stimmen der virtuelle Host und das URL-Muster überein, sendet das Gerät eine HTTP- Location-Header -Antwort an den Client, um ihn an die konfigurierte URL weiterzuleiten.
Weiterleitungscode . Es können verschiedene HTTP-Weiterleitungscodes verwendet werden: 301 (Dauerhaft verschoben), 302 (Temporär verschoben) oder 307 (Temporäre Weiterleitung).
Beharrlichkeit #
Persistenz . Dieser Parameter definiert, wie der HTTP-Dienst die Client-Sitzung verwaltet und welche HTTP-Verbindung kontrolliert werden muss, um sichere Client-Sitzungen zu gewährleisten. Wenn ein Persistenztyp ausgewählt ist, wird dessen Gültigkeitsdauer (TTL in Sekunden) angezeigt.
- Keine Beharrlichkeit. Der Farmdienst steuert die Clientsitzungen nicht. Die HTTP- oder HTTPS-Anfragen werden an echte Server übermittelt.
- IP: Client-Adresse. Die Client-IP-Adresse wird verwendet, um die Client-Sitzungen über die realen Server offen zu halten.
- BASIC: Basisauthentifizierung. Der HTTP-Header für die Basisauthentifizierung wird zur Steuerung der Clientsitzungen verwendet. Wenn beispielsweise eine Webseite eine Basisauthentifizierung vom Client anfordert, enthält ein HTTP-Header eine Zeichenfolge wie die folgende:
		HTTP/1.1 401 Autorisierung erforderlich Server: HTTPd/1.0 Datum: Samstag, 27. November 2011, 10:18:15 GMT
		WWW-Authentifizierung: Basic realm="Sicherer Bereich"
		Inhaltstyp: Text/HTML Inhaltslänge: 31
Dann antwortet der Client mit dem Header:
                GET /private/index.html HTTP/1.1 Host: localhost
		Autorisierung: Basic QWxhZGRpbjpvcGVuIHNlc2FtZQ==
Diese grundlegende Authentifizierungszeichenfolge wird als Sitzungs-ID verwendet, um die Clientsitzung zu identifizieren.
- PARM: Ein URI-ParameterEine andere Möglichkeit, eine Client-Sitzung zu identifizieren, ist ein URI-Parameter, der durch ein Semikolon getrennt ist und als Benutzersitzungskennung verwendet wird. Im Beispiel http://www.example.com/private.php;EFD4Y7 Der Parameter wird als Sitzungskennung verwendet.
- URL: Ein Anforderungsparameter. Wenn die Sitzungs-ID über einen GET-Parameter mit der URL gesendet wird, gibt dieser Parameter an, dass der mit der Client-Sitzungs-ID verknüpfte Name möglich ist. Beispielsweise eine Client-Anforderung wie http://www.example.com/index.php?sid=3a5ebc944f41daa6f849f730f1 sollte mit dem Parameter konfiguriert werden Persistenzsitzungskennung (Sid-Wert in diesem Beispiel) und die Lebensdauer der Persistenzsitzung (TTL)
- PLÄTZCHEN: . Sie können eine HTTP-Cookie-Variable auswählen, die aus den HTTP-Headern gelesen wird, und diese verwenden, um Clientsitzungen für eine bestimmte Zeit aufrechtzuerhalten. Der konfigurierte Cookiename im Persistenzsitzungskennung Das Feld wird von einem Programmierer erstellt und in eine Webseite eingebettet, um die Client-Sitzung zu identifizieren, zum Beispiel:
                GET /spec.html HTTP/1.1 Host: www.example.org
                Cookie: sessionidexample=75HRSd4356SDBfrte
Zusätzlich sollte die Persistence Session Time To Life (TTL) konfiguriert werden. Dieser Wert verwaltet die Zeit, die der Load Balancer speichert, wenn der Client und das Backend inaktiv sind.
- HEADER: ein Anforderungsheader. Ein benutzerdefiniertes HTTP-Headerfeld kann zur Identifizierung der Clientsitzung verwendet werden. Die Lebensdauer der Persistenzsitzung und die Persistenzsitzungskennung müssen konfiguriert werden. Beispiel:
               GET /index.html HTTP/1.1 Host: www.example.org
               X-Sitzung: 75HRSd4356SDBfrte
Bauernwächter #
HTTP-Farmen stellen eine grundlegende und native Backend-Integritätsprüfung bereit, allerdings wird die Farmguardian-Konfiguration für intelligentere heuristische Backend-Integritätsprüfungen empfohlen, um sicherzustellen, dass die Anwendung fehlerfrei ist.
Aus den bereits erstellten Farmguardian-Prüfungen können diesem Dienst einige integrierte oder angepasste erweiterte Integritätsprüfungen zugewiesen werden.
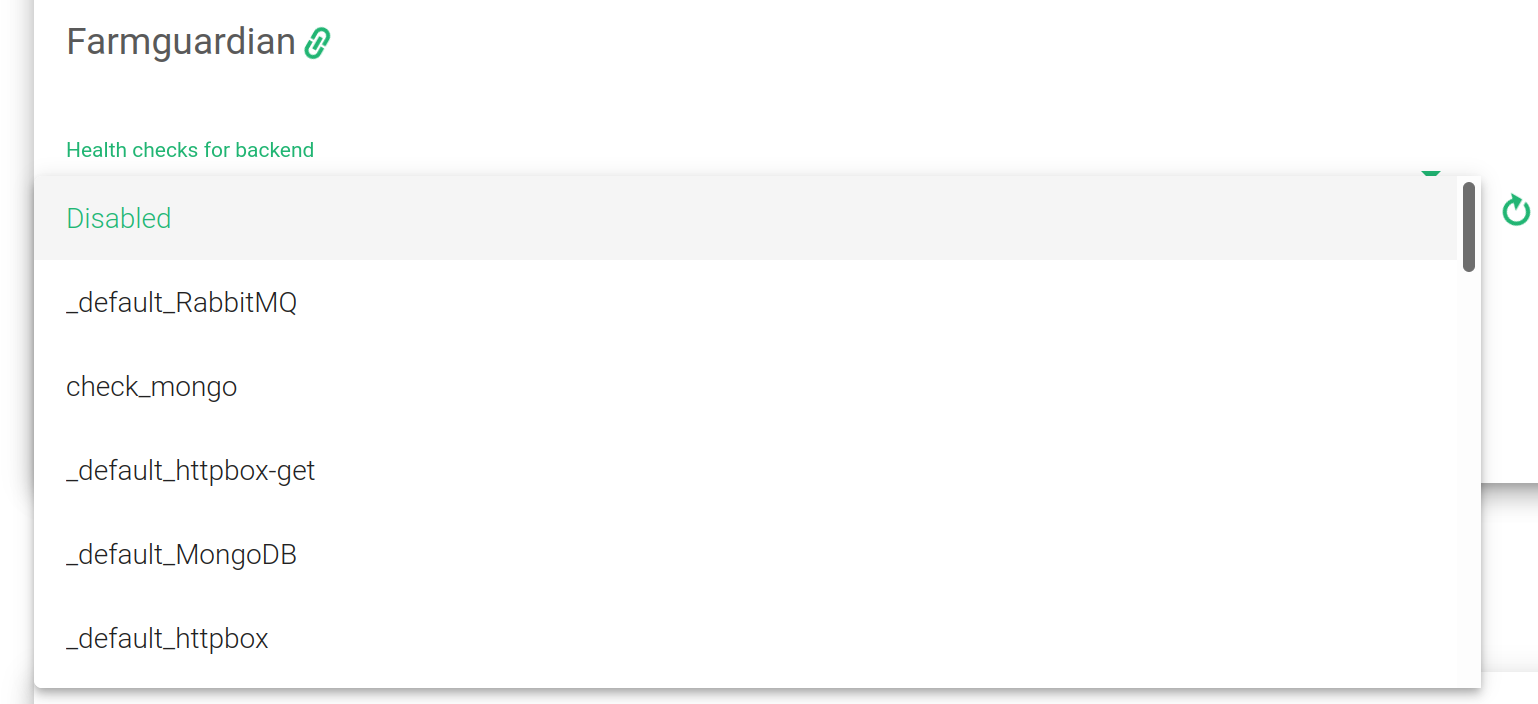
Weitere Informationen zu Farmguardian finden Sie im Abschnitt Monitoring >> Farmguardian.
Beachten Sie, dass der Farmguardian nach der Auswahl automatisch auf die Farm angewendet wird.
HTTPS-Backends . Dieses Kontrollkästchen signalisiert der Serverfarm, dass die im aktuellen Dienst definierten Backend-Server das HTTPS-Protokoll verwenden, sodass die Daten vor dem Senden verschlüsselt werden.
Backends #
Bezüglich der Backends erlaubt das HTTP-Farmprofil die Konfiguration der folgenden Eigenschaften: Alle Backends müssen IPv4- oder IPv6-fähig sein und die gleiche IP-Version wie die Farm-VIP aufweisen.
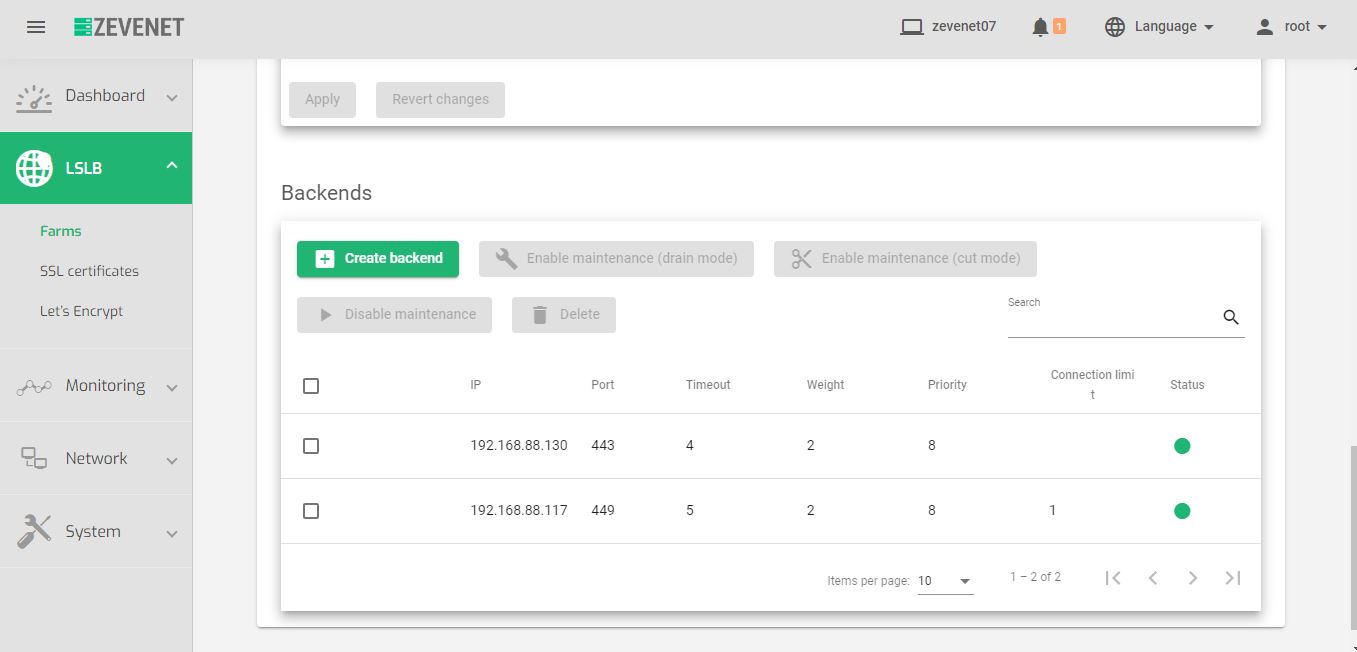
MASSNAHMENVerwenden Sie die folgenden Aktionen, um die Backends zu verwalten:
Für bereits erstellte Backends:
- Wartung aktivieren. Verwenden Sie diese Aktion, wenn das Backend zuvor deaktiviert wurde. Wenn Sie einen realen Server in den Wartungsmodus versetzen, werden keine neuen Verbindungen zu ihm umgeleitet. Es gibt zwei Methoden, um den Wartungsmodus zu aktivieren:
- Entleeren Sie Modus. Behält bestehende Verbindungen und Persistenz bei, falls aktiviert, lässt aber keine neuen Verbindungen zu.
- Schnittmodus. Beendet alle aktiven Verbindungen zum Backend
- Wartung deaktivieren. Verwenden Sie diese Aktion, wenn sich das Backend im Wartungsmodus befindet. Aktivieren Sie nach dem Deaktivieren des Wartungsmodus wieder neue Verbindungen zum realen Server.
- Löschen. Entfernen Sie Konfigurationen eines ausgewählten virtuellen Dienstes.
IP. Die IP-Adresse eines bestimmten Backends.
PORT. Die Portnummer des aktuellen realen Servers.
TIMEOUT. Die Zeit, die ein Backend zum Antworten benötigt. Dieser Wert überschreibt den Parameter des globalen Backend-Verbindungstimeouts, ist aber auf diese ausgewählte Farm beschränkt.
GEWICHT. Der Gewichtungswert für den aktuellen realen Server. Mehr Gewichtung bedeutet, dass mehr Verbindungen zum aktuellen Backend hergestellt werden. Standardmäßig wird ein Gewichtungswert von 1 festgelegt. Der verfügbare Wertebereich reicht von 1 bis 9.
STATUS. Die möglichen Werte sind:
- Up. Die Farm läuft und das Backend ist bereit, Verbindungen zu empfangen.
- Nach unten. Die Farm läuft und der Dienst hat festgestellt, dass das Backend nicht funktioniert
- Wartung. Das Backend wird vom Administrator als nicht bereit zum Empfangen von Verbindungen markiert. Diese Option ist für Wartungsaufgaben des Backends nützlich.
- Undefiniert. Der Backend-Status wurde nicht geprüft.
PRIORITY. Der Prioritätswert für den aktuellen realen Server. Niedrigere Werte haben eine höhere Priorität. Der Standardwert für die Dienstpriorität ist 1. Wenn ein Backend ausfällt, wird die Dienstpriorität um 1 erhöht. Wenn das Backend wieder aktiv ist, wird der Dienstprioritätswert um 1 verringert. Aktive Backends enthalten Prioritätswerte, die kleiner oder gleich der Dienstpriorität sind.
VERBINDUNGSLIMIT. Die maximale Anzahl gleichzeitiger Verbindungen, die das Backend verarbeiten kann. Wenn dieser Wert erreicht wird, werden neue Verbindungen zum Backend blockiert und der Client erhält einen HTTP 503-Fehler.
Sie können dieselben Parameter wie zuvor beschrieben konfigurieren und dann auf die Schaltfläche „Speichern“ klicken, um das Backend zu erstellen.
Durch die Aktion Menüschaltfläche stehen folgende Aktionen für ein oder mehrere ausgewählte Backends zur Verfügung:
Backend hinzufügen. Dieser Befehl öffnet das Backend-Erstellungsformular.
Die oben genannten Aktionen: Wartung aktivieren (Abtropfen und Schneiden Modus), Wartung deaktivieren und Löschen.
Backend-Formular hinzufügen: