Dieser Abschnitt zeigt alle verfügbaren Einstellungen für das aktuelle WAF-Regelset, übersichtlich in drei Registerkarten unterteilt: Global , Regeln und Farmen . Beachten Sie, dass Änderungen in diesem Abschnitt durch Klicken auf die Schaltfläche „Anwenden “ übernommen werden müssen.
Globale Einstellungen WAF-Regelsatz #
Diese Konfiguration verwaltet das Verhalten aller im Satz enthaltenen Regeln.
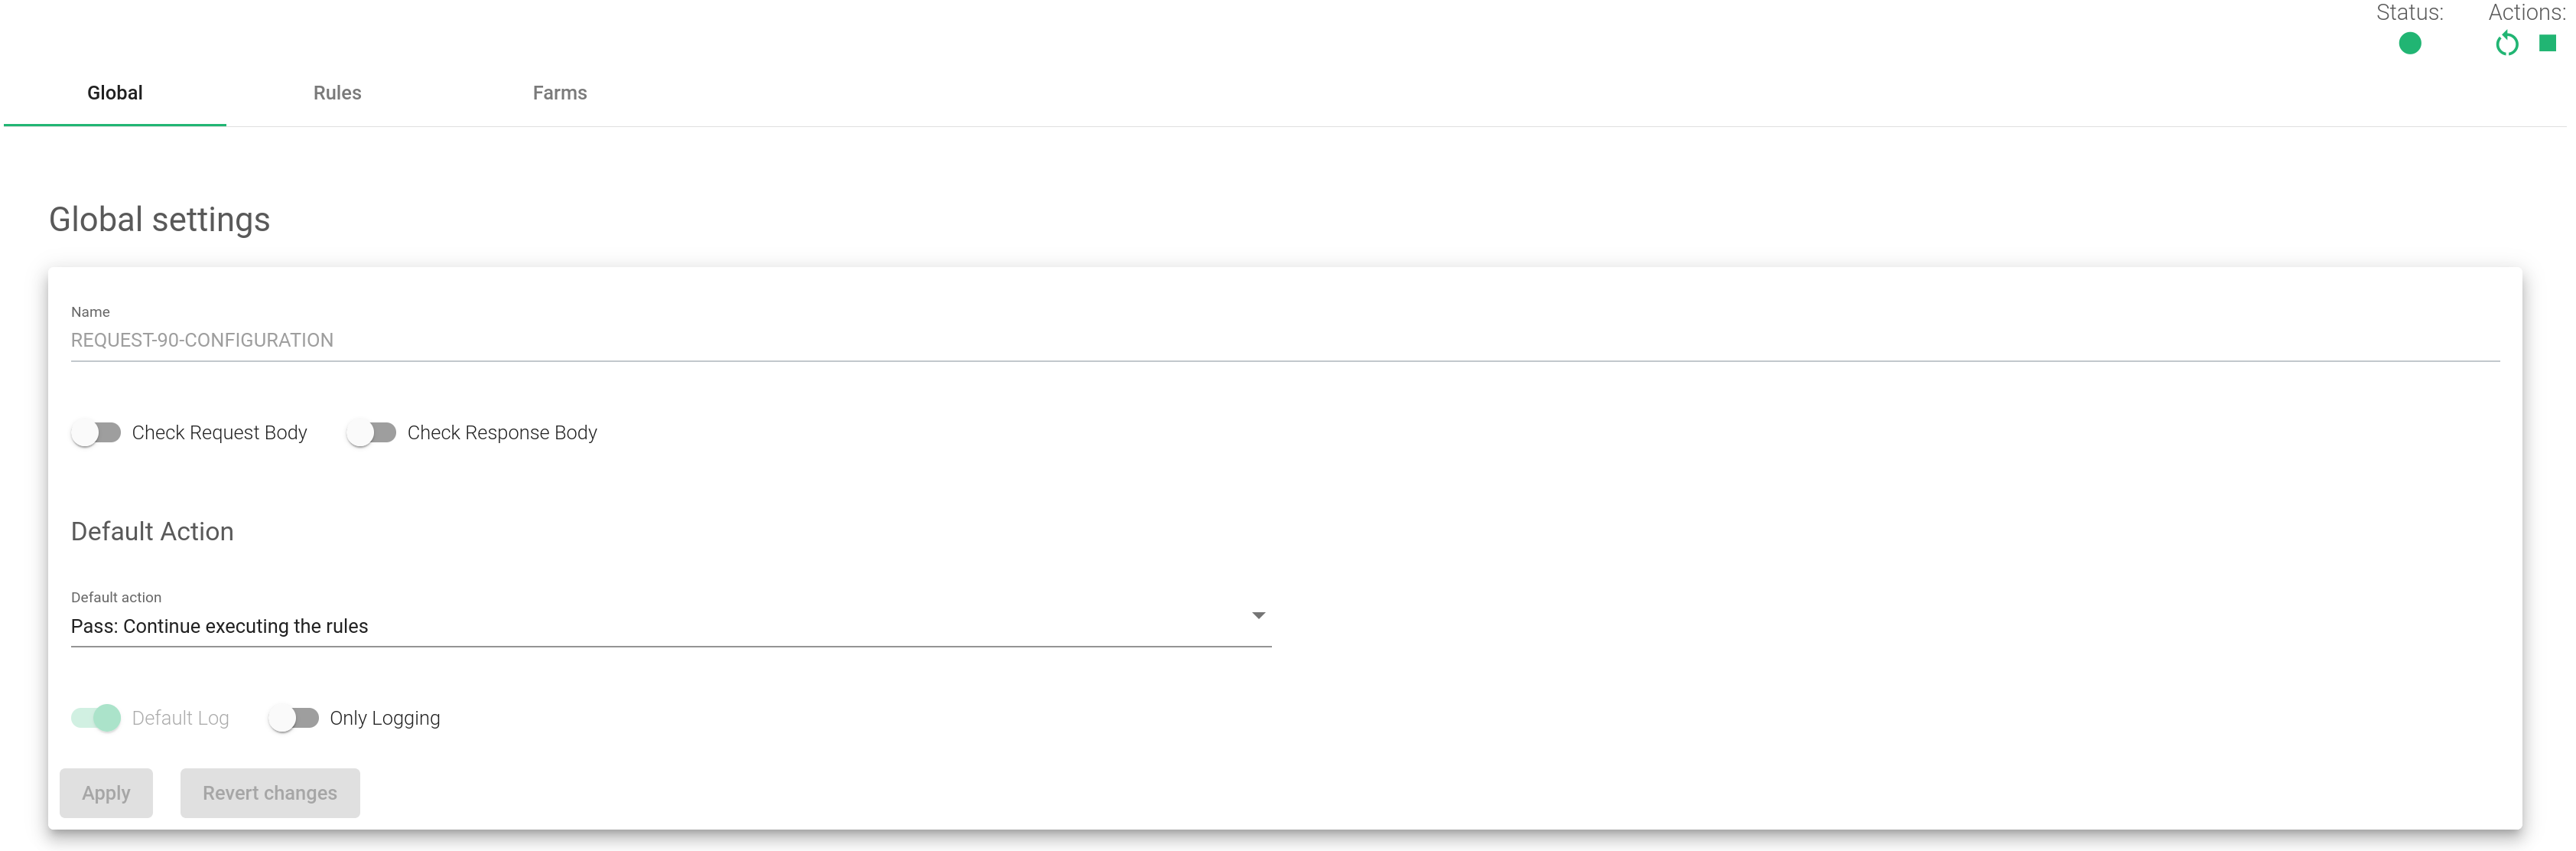
NameEine Bezeichnung, die eine Regel leicht identifiziert. Die Bezeichnung, die Sie für Ihren Regelsatz wählen, kann nicht geändert werden.
Anforderungstext prüfen. Dieses Flag legt fest, ob der Text der HTTP-Anfragen analysiert werden soll. Ist dieses Flag deaktiviert, wird der Text übersprungen und die Regelübereinstimmungen mit den Parametern des Anforderungstexts werden nicht verarbeitet.
Limit für Anforderungstext. Dies ist die maximale Anzahl von Bytes des Anforderungstexts, die zur Überprüfung des Anforderungstexts gespeichert werden. Wenn dieser Parameter den Wert 0 hat, speichert die WAF die Inhaltslänge vollständig. Es wird empfohlen, einen beliebigen Grenzwert festzulegen.
Antworttext prüfen. Dieses Flag wird gesetzt, wenn der Hauptteil der HTTP-Antwort analysiert werden soll. Ist dieses Flag deaktiviert, wird der Hauptteil übersprungen und Regelübereinstimmungen mit den Parametern des Antworttexts werden nicht verarbeitet. Eine Antwort größer als 524288 (512KB) wird ignoriert.
StandardaktionDieses Auswahlfeld wird als Standardlösung verwendet, wenn in einer Regel keine Lösung angegeben ist. Alle Übereinstimmungen mit der Regel sind erfolgreich. Hier finden Sie eine kurze Beschreibung der einzelnen Aktionen.
- Erlauben. Aktiviert die Verarbeitung des aktuellen WAF, bis die HTTP-Transaktion abgeschlossen ist
- Passieren. WAF wird mit der Auswertung der nächsten Regel fortfahren, ohne die HTTP-Transaktion abzubrechen.
- Ablehnen. Beenden Sie die aktuelle HTTP-Transaktion. Die Auswertung weiterer Regeln ist nicht zulässig. Trifft die Regel in Phase 1 oder 2 (Analyse der Anfrage) zu, wird die Anfrage nicht an das Backend übermittelt. Trifft die Regel in Phase 3 oder 4 (Analyse der Antwort) zu, wird die Antwort nicht an den Client übermittelt.
- Umleiten. Die HTTP-Transaktion wird angehalten und eine HTTP-Umleitung an den Client gesendet.
Weiterleitungs-URL. Dies ist die URL, die an den Client gesendet wird, wenn eine Regel zutrifft. Für diese URL ist eine Weiterleitungsauflösung eingerichtet.
StandardphaseDieses Auswahlfeld wird als Standardphase verwendet, wenn in einer Regel keine Phase angegeben ist. Eine Phase ist ein HTTP-Schritt, mit dem Sie eine WAF-Regel verknüpfen können. Dies sind die definierten Phasen:
- Anforderungsheader werden empfangen. Die Regel wird ausgeführt, sobald alle Anforderungsheader des Clients vom Load Balancer gelesen wurden.
- Anforderungstext wurde empfangen. Die Regel wird ausgeführt, wenn der komplette Anforderungstext vom Client im Load Balancer gepuffert ist.
- Antwortleser werden empfangen. Die Regel wird ausgeführt, sobald alle Antwortheader vom Server vom Load Balancer gelesen wurden.
- Der Antworttext wurde empfangen. Die Regel wird ausgeführt, wenn der vollständige Antworttext vom Server vom Load Balancer gelesen wird.
- Vor der ProtokollierungDie Regel wird ausgeführt, wenn der WAF-Prozess die Protokollierungsaufgabe beendet.
Standardprotokoll. Dies ist eine Standardaktion für Protokolle. Dieser Wert wird verwendet, wenn in den Regeleinstellungen keine Aktion für Protokolle angegeben ist.
Nur ProtokollierungIst diese Checkbox aktiviert, wird der Auflösungsparameter der Regeln im Set nie ausgeführt. Dieser Arbeitsmodus ist nur verfügbar, wenn das Set läuft.
Regeln deaktivieren #
Diese Tabellen ermöglichen das Deaktivieren der Regeln des Satzes, ohne sie zu ändern.
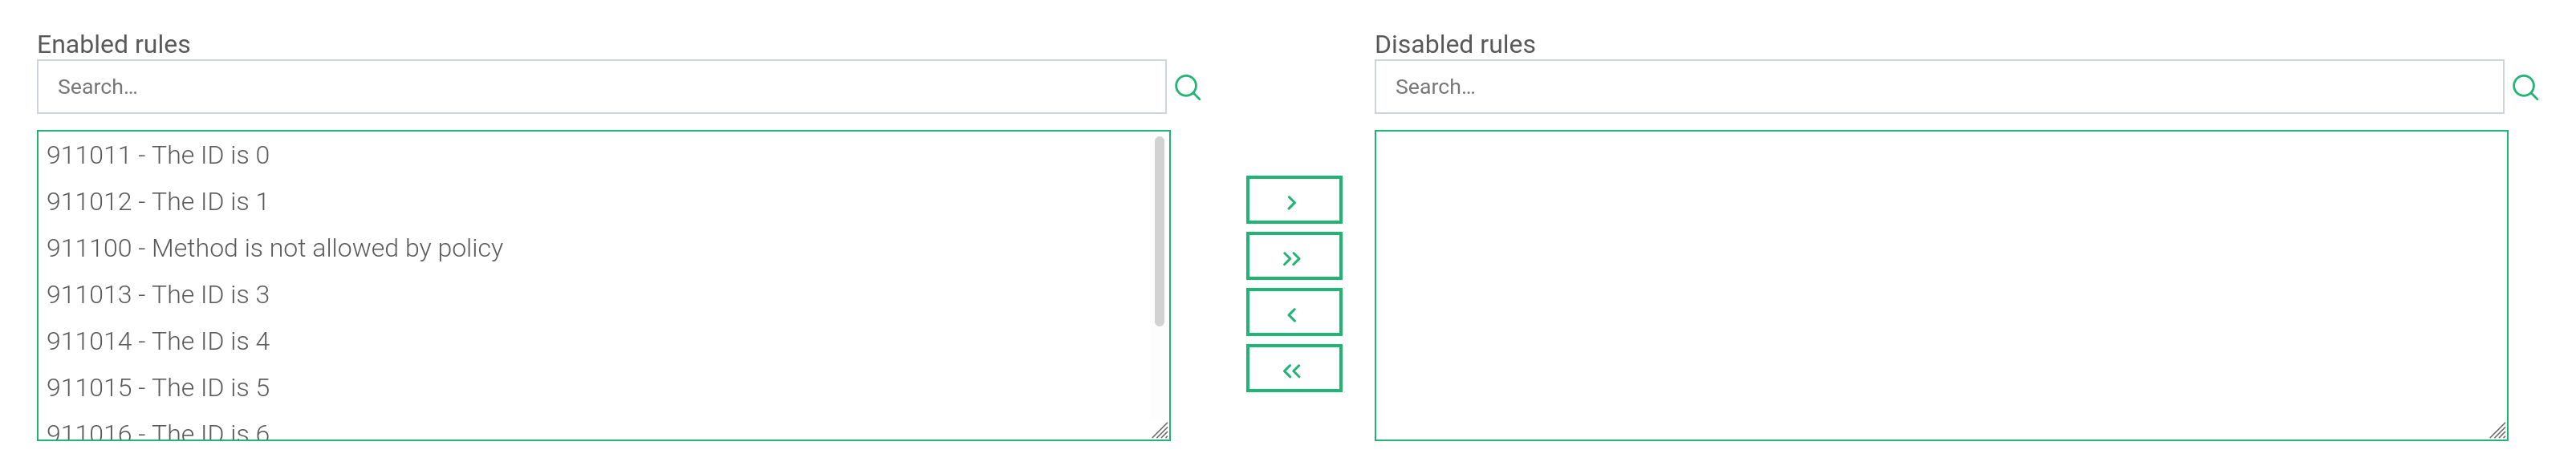
Aktivierte Regeln. Dies ist die Liste der aktuell im Set aktivierten Regeln. Die Regeln werden durch ihre Regel-ID und sein Beschreibung Parameter.
Deaktivierte Regeln. Dies ist die Liste der Regeln, die derzeit im Satz deaktiviert sind.
Liste der WAF-Regeln #
Der Abschnitt „Regeln“ ermöglicht das Erstellen und Ändern von WAF-Regeln, die HTTP-Angriffe erkennen und vor ihnen schützen.
Diese Regeln sind Anweisungen, die nacheinander ausgewertet werden, d. h. in der Reihenfolge, die auf diesem Bildschirm angezeigt wird. Falls die Regeln sortiert werden müssen, aktivieren Sie die Schaltfläche „Sortieren “ und ziehen Sie die Regeln per Drag & Drop an die gewünschte Position.
Die möglichen Parameter für die Regeln werden unten beschrieben.
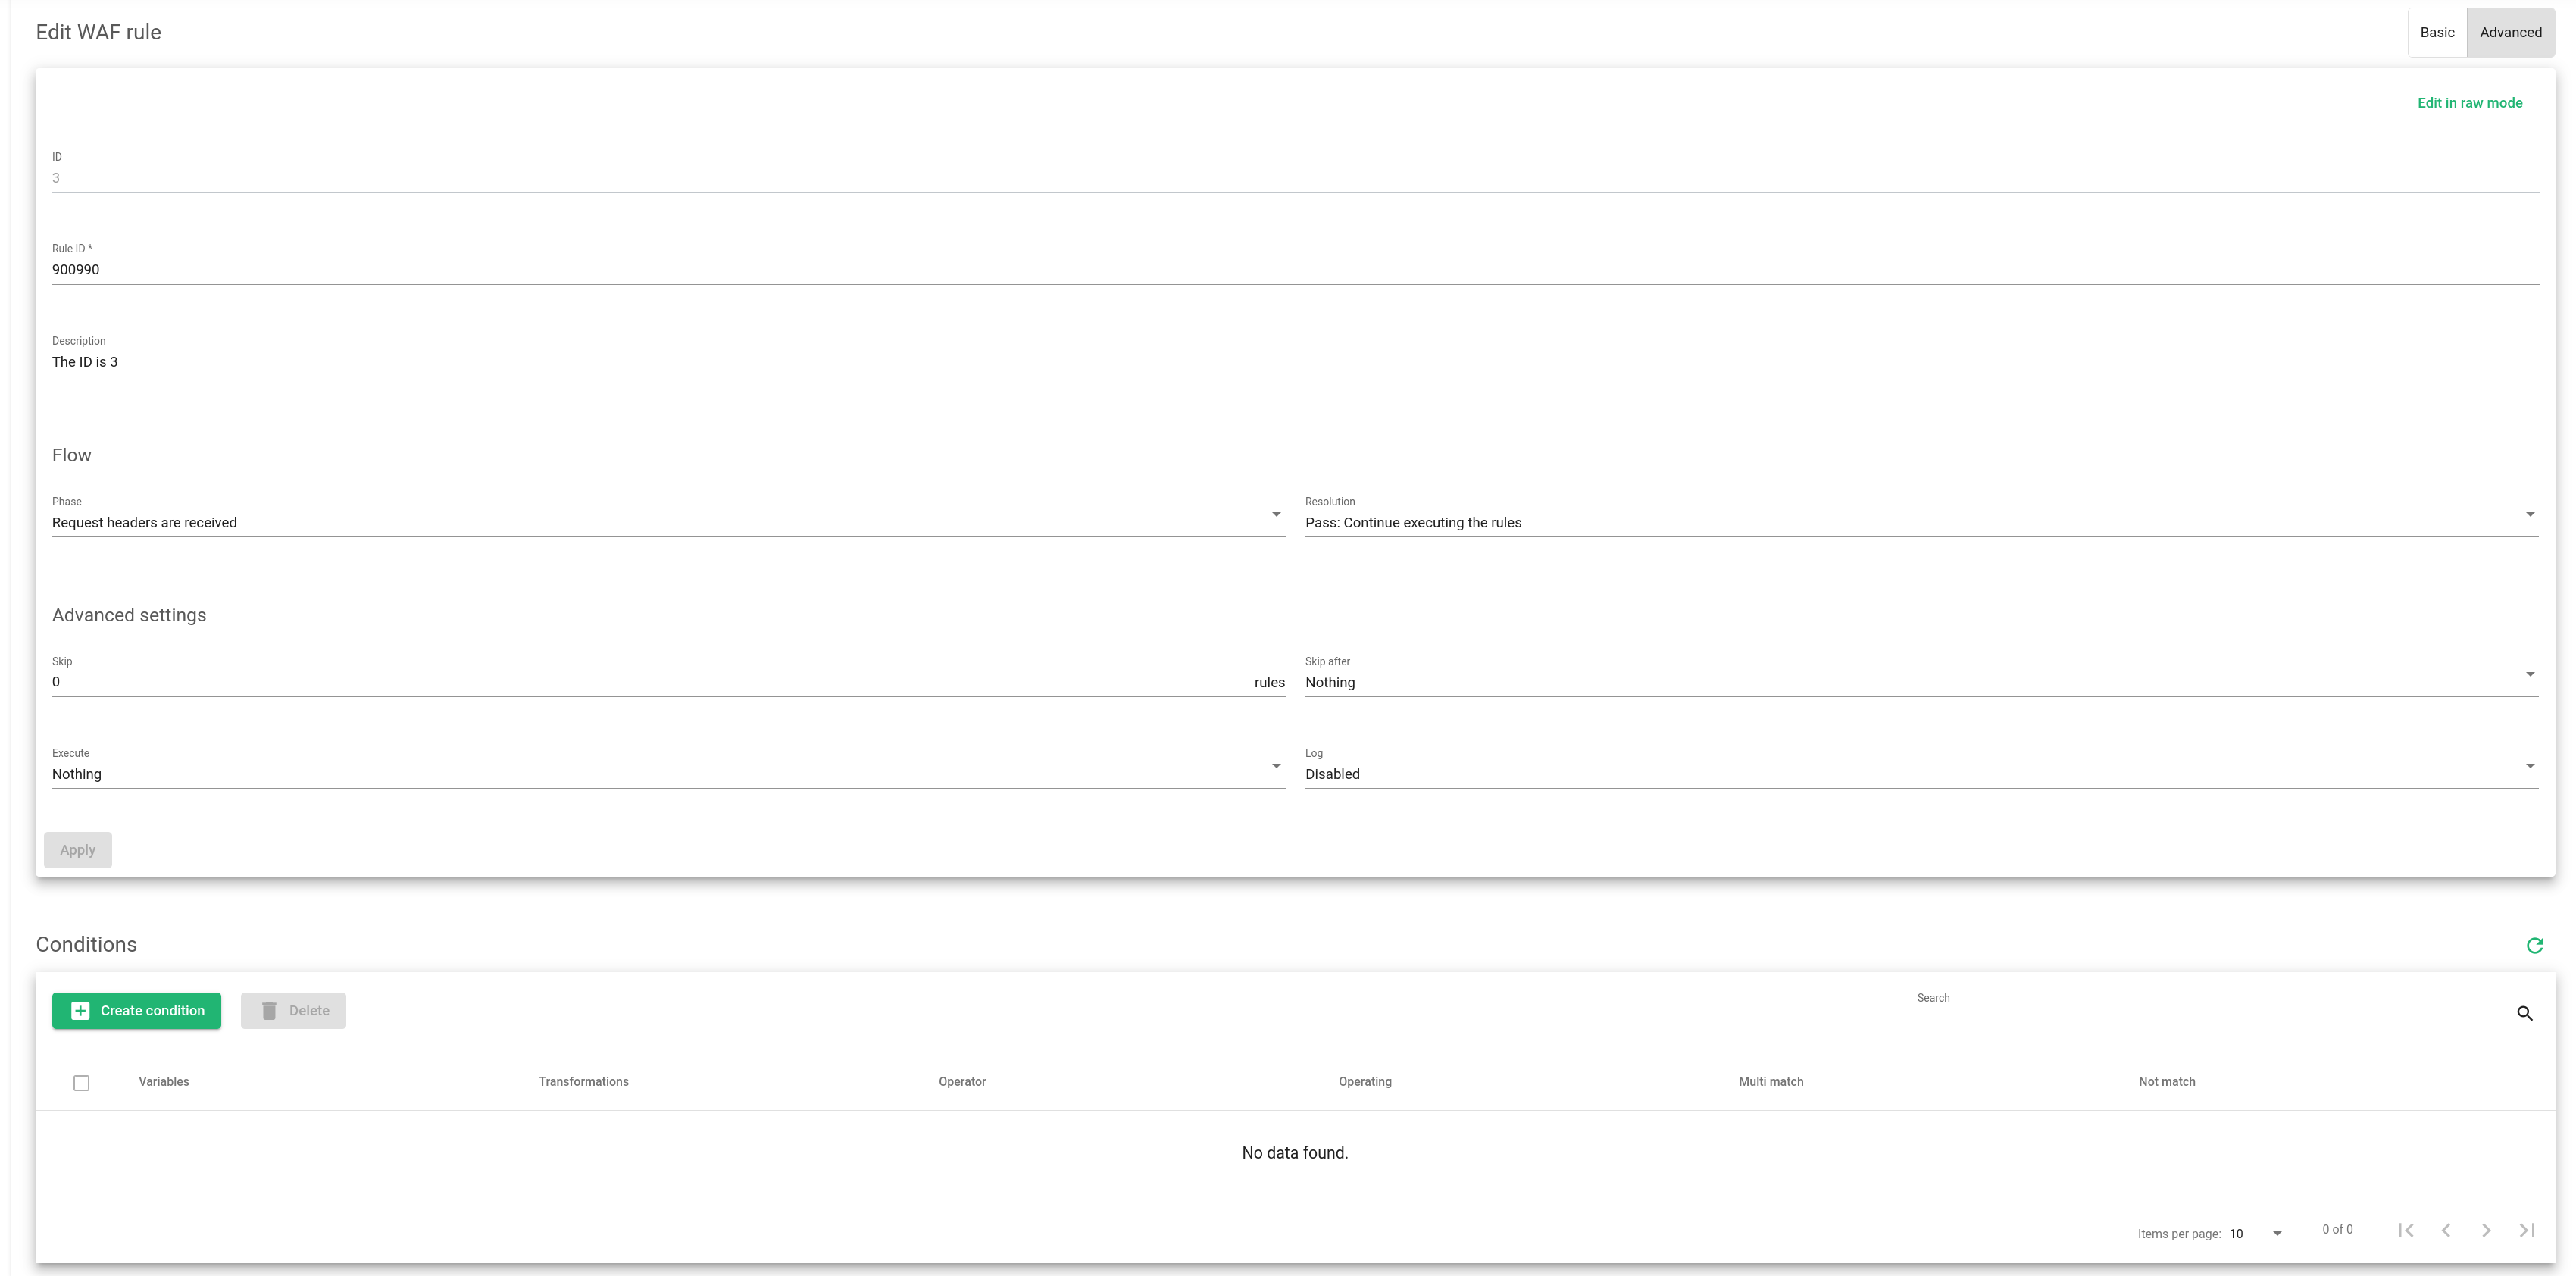
ID. Es handelt sich um eine Kennung zur Identifizierung der Regel innerhalb des Regelsatzes. Diese Kennung entspricht der Regelposition im Satz.
Regel-ID. Dies ist eine eindeutige Kennung der Regel. Es ist nicht möglich, eine Farm mit einem WAF-Set zu verknüpfen, das zwei Regeln mit derselben Regel-ID enthält.
Beschreibung. Es handelt sich um eine beschreibende Meldung zur Identifizierung der Regel. Diese Meldung wird bei einer erfolgreichen Übereinstimmung protokolliert.
PhaseDie Phase stellt den Schritt der HTTP-Anfrage dar, in dem eine Regel ausgeführt wird. Mögliche Phasen sind:
- Anforderungsheader werden empfangen. Die Regel wird ausgeführt, sobald alle Anforderungsheader des Clients vom Load Balancer gelesen wurden.
- Anforderungstext wurde empfangen. Die Regel wird ausgeführt, wenn der komplette Anforderungstext vom Client im Load Balancer gepuffert ist.
- Antwortleser werden empfangen. Die Regel wird ausgeführt, sobald alle Antwortheader vom Server vom Load Balancer gelesen wurden.
- Der Antworttext wurde empfangen. Die Regel wird ausgeführt, wenn der vollständige Antworttext vom Server vom Load Balancer gelesen wird.
- Vor der ProtokollierungDie Regel wird ausgeführt, wenn der WAF-Prozess die Protokollierungsaufgabe beendet.
Lösung . Dieses Auswahlfeld zeigt die Aktion an, die ausgeführt wird, wenn alle Übereinstimmungsbedingungen erfüllt sind.
- Erlauben. Es werden keine weiteren Regeln (für die aktuelle HTTP-Transaktion) ausgewertet, wenn eine Regel mit dieser Aktion übereinstimmt.
- Passieren. WAF wird mit der Auswertung der nächsten Regel fortfahren, ohne die HTTP-Transaktion abzubrechen.
- Ablehnen. Beenden Sie die aktuelle HTTP-Transaktion. Es erfolgt keine weitere Regelauswertung. Trifft die Regel in Phase 1 oder 2 (Analyse der Anfrage) zu, wird die Anfrage nicht an das Backend übermittelt. Trifft die Regel in Phase 3 oder 4 (Analyse der Antwort) zu, wird die Antwort nicht an den Client übermittelt.
- Umleiten. Die HTTP-Transaktion wird angehalten und eine HTTP-Umleitung an den Client gesendet.
- Standardaktion. Die Auflösung wird festgelegt, wenn Sie keine anwenden. Normalerweise ist es die Erlauben Auflösung
URL umleiten. Dies ist die URL, an die der Client weitergeleitet wird, falls die Regel eine Weiterleitung ausführt. Dieser Parameter wird angezeigt, wenn im Auflösungsfeld eine Weiterleitung ausgewählt wird.
überspringenWenn alle Übereinstimmungen erreicht werden, überspringt die Regel die in diesem Feld angegebene Anzahl von Regeln.
Überspringen nachWenn alle Übereinstimmungen erreicht sind, springt die Regel zu einer anderen Firewall-Position. Die Regel kann zu einer Markierung oder einer anderen Regel-ID springen. Die Regel-ID wird nach einem Sprung ausgeführt und befindet sich in derselben Phase wie die aktuelle Regel.
Ausführen. Dies ist der Pfad zu einem LUA-Skript. Das Skript muss zuvor in den Load Balancer hochgeladen werden. Es wird ausgeführt, sobald die erste Übereinstimmung gefunden wurde.
Log. Wenn dieser Parameter aktiviert ist, wird die Regel protokolliert, wenn die erste Übereinstimmung erreicht wird.
Bearbeiten einer WAF-Regel im Rohzustand #
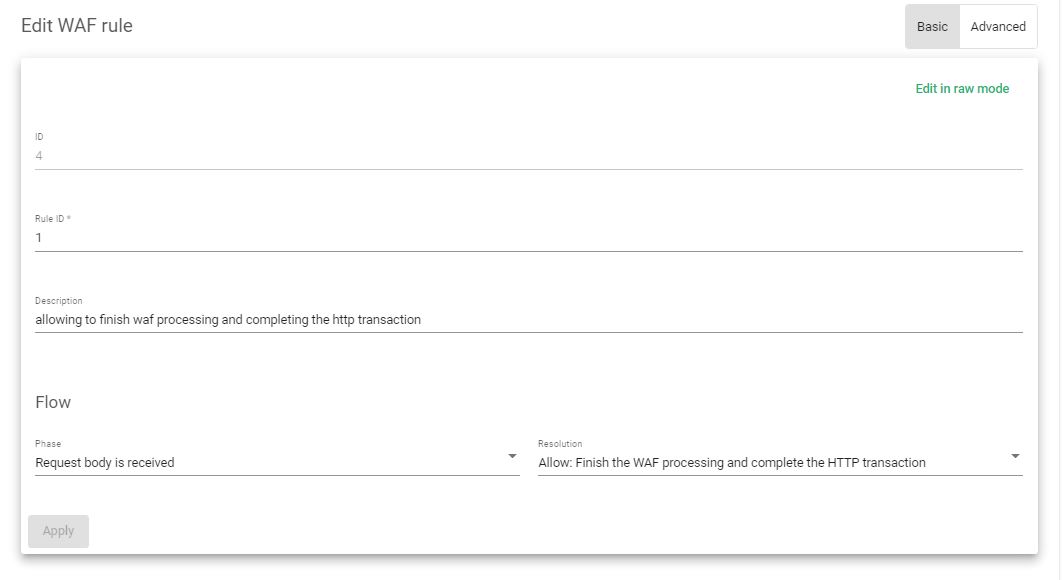
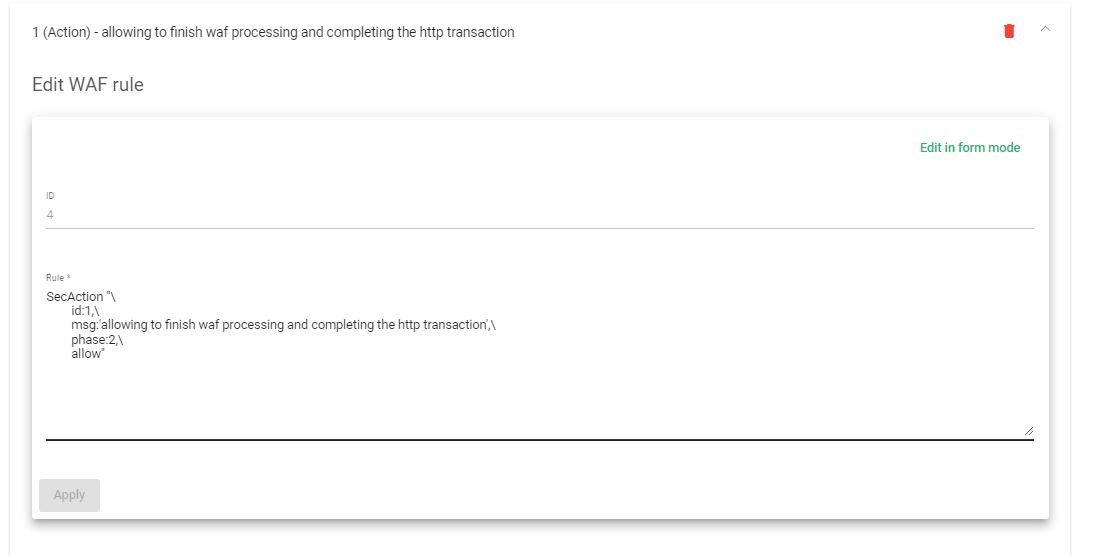
Wenn das Formular eine bestimmte WAF-Regel nicht ausreichend beschreibt und der Administrator mit der SecLang- Syntax nicht vertraut ist, können Regeln oder Regelgruppen über die Bearbeitungsoption erstellt werden. Dieses Feld akzeptiert beliebige Anweisungen. Werden die Anweisungen und Parameter von der SecLang- Syntax unterstützt, werden die im Formular angegebenen Parameter nicht angezeigt. Sie sind jedoch im Bearbeitungsformular sichtbar und werden zur Laufzeit verarbeitet.
Hier sind die Beispiele im Formularmodus und im Rohmodus.
Formularmodus #
Dieser Modus ist benutzerfreundlicher zum Bearbeiten einer WAF-Regel.
Raw-Modus #
Dieser Modus ist für fortgeschrittene Benutzer.
Erstellen einer WAF-Regel #
Wenn eine neue Regel hinzugefügt wird, wird sie an die anderen Regeln des Sets angehängt. Zum Erstellen einer neuen Regel gibt es drei Möglichkeiten.
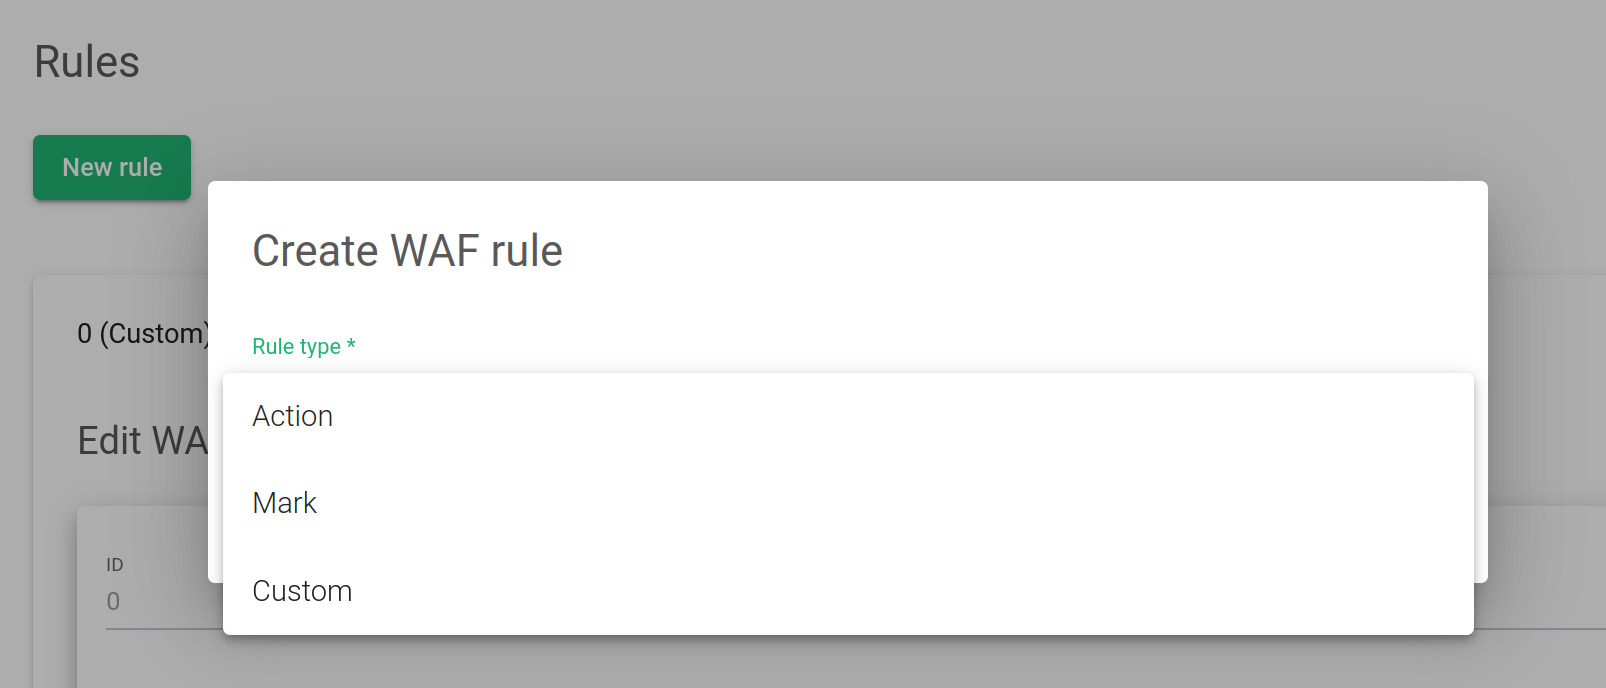
Regeltyp:
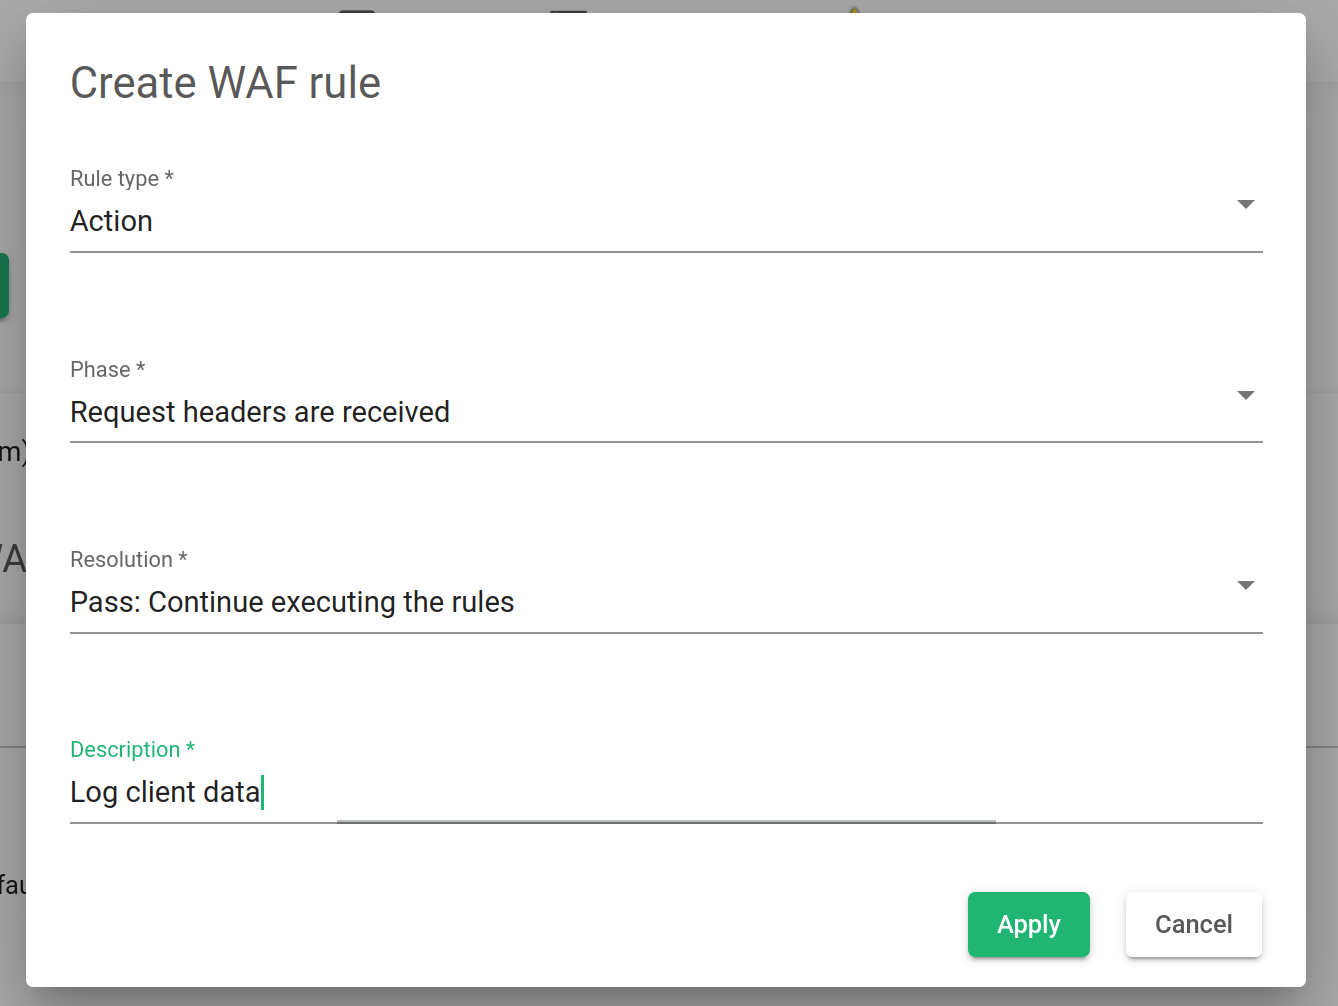
- Action. Es wird eine Grundregel mithilfe eines Formulars erstellt. Die Parameter des Formulars sind dieselben, die im Liste der WAF-Regeln Wenn die Ausführung der Regel an Bedingungen geknüpft ist, klicken Sie auf das Bedingung hinzufügen Schaltfläche, um die Ausführungsbedingungen festzulegen.
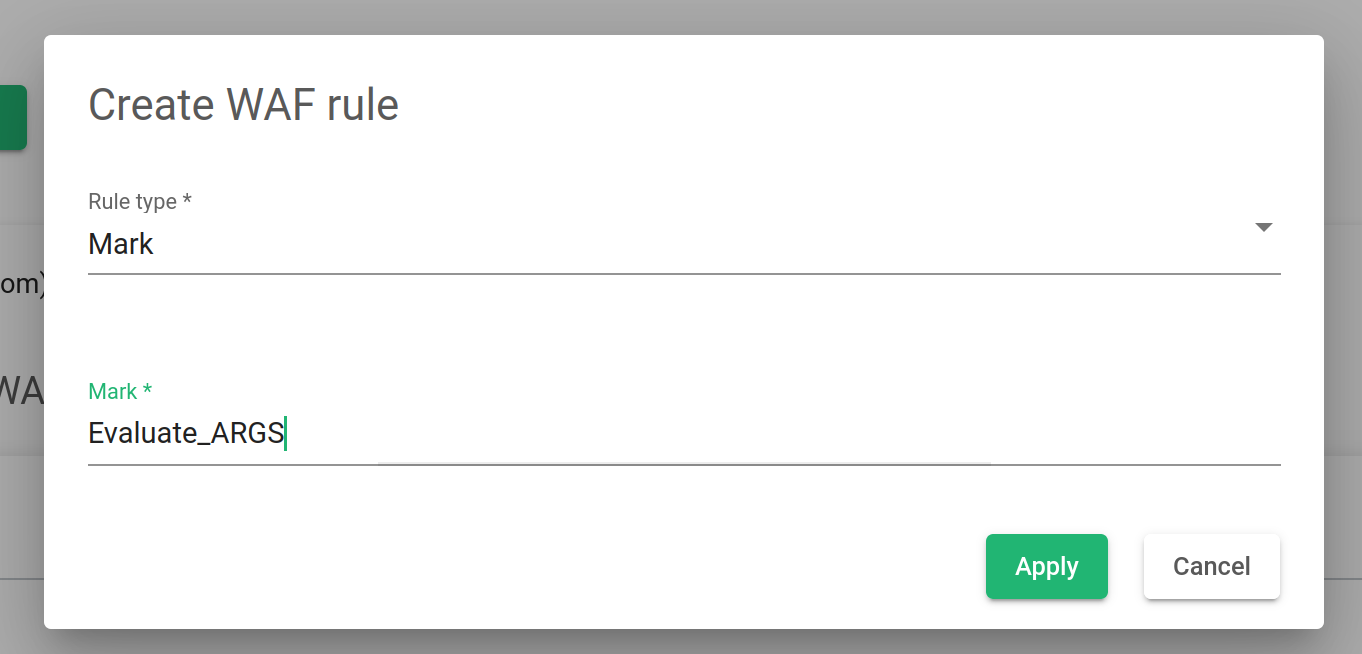
- Mark. Es setzt eine Firewall-Markierung. Diese Markierungen werden verwendet, sobald eine Übereinstimmungsbedingung erfüllt ist. Der erwartete Parameter ist der Name, der die Markierung identifiziert.
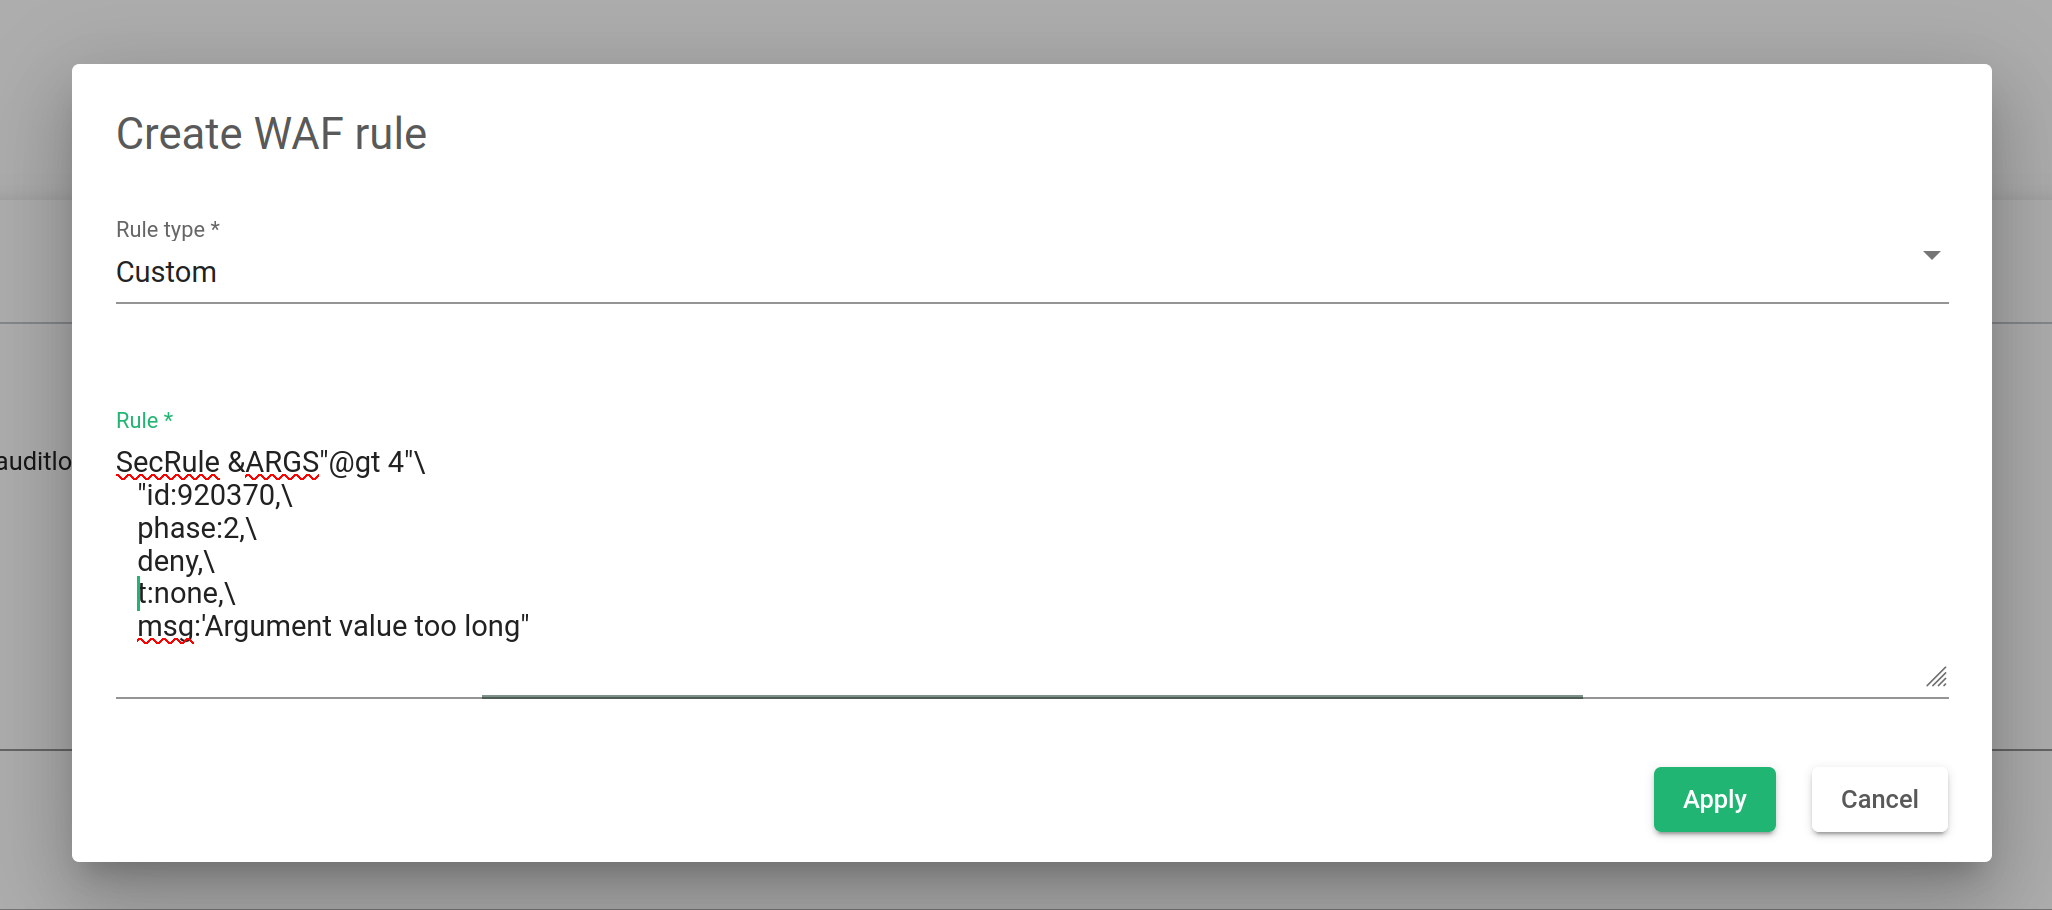
- Maßgeschneidert. Dieses Formular akzeptiert Regeln (und eine Reihe von Regeln) der SecLang-Syntax. Weitere Informationen zum SecLang Syntax finden Sie im Dokumentation zum libmodsecurity-Projekt.
Liste der Bedingungen #
Die Tabelle in der Abbildung unten zeigt eine Liste von Bedingungen, die das analysierte HTTP-Paket der anzuwendenden Regel erfüllen muss. Alle Übereinstimmungen werden in der in der Regel definierten Phase ausgeführt. Die Übereinstimmungen werden sequenziell geprüft, und die Regel wird angewendet, wenn alle erfüllt sind.
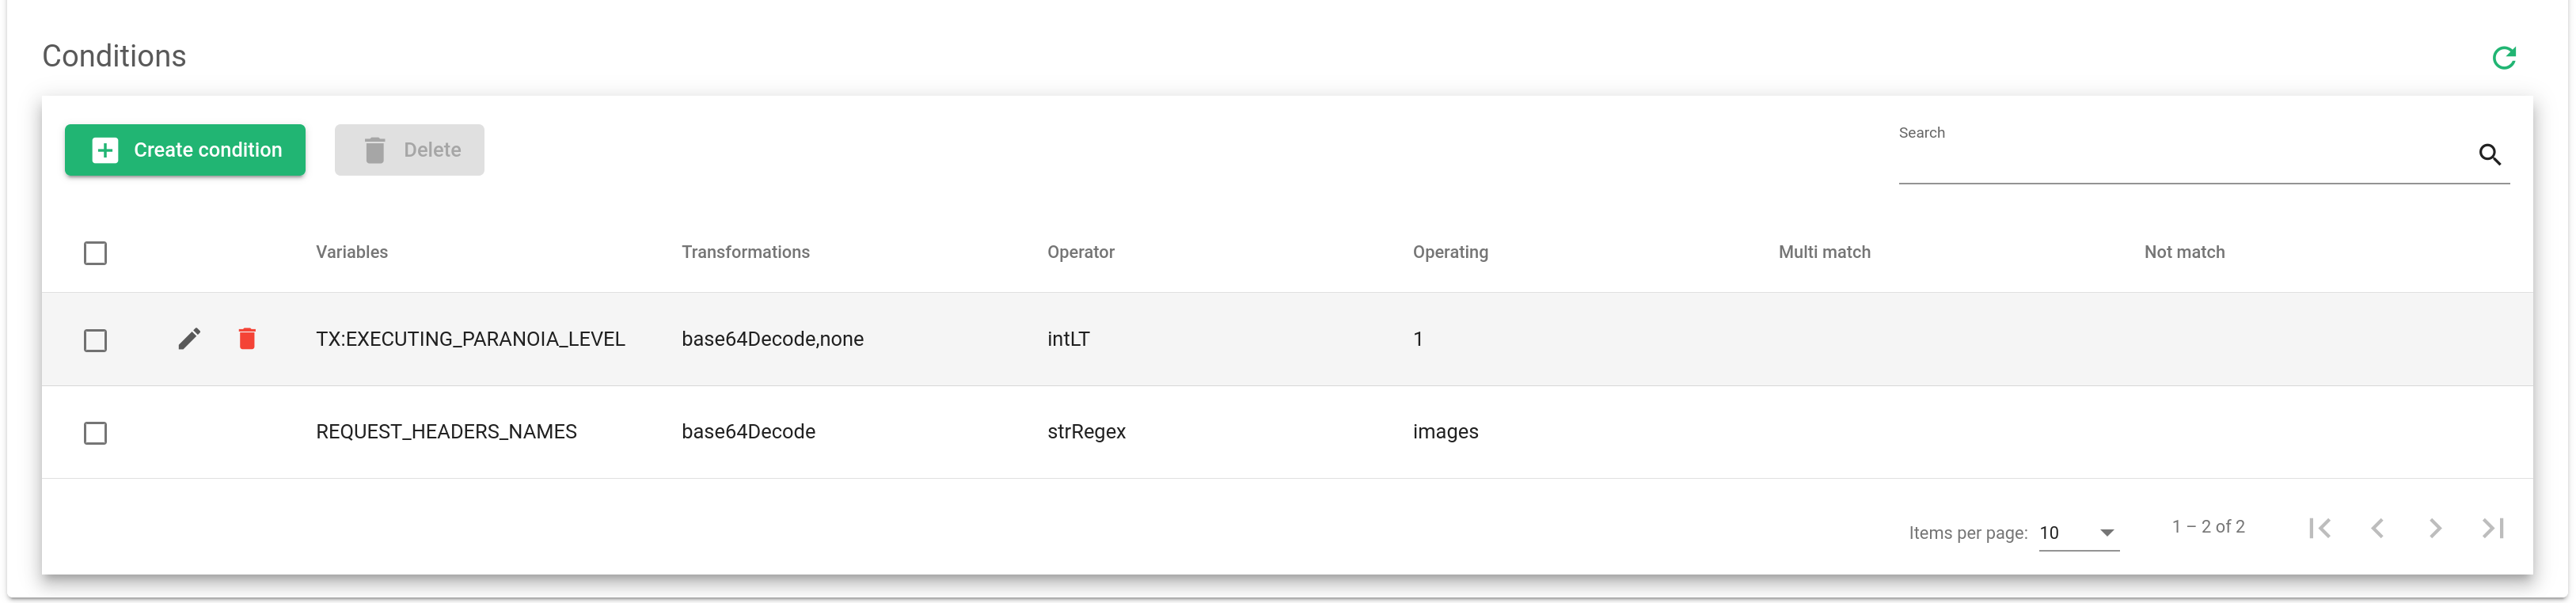
Zur Auswertung der Übereinstimmung führt die WAF eine Operation (Parameter: Operator und Operation ) auf einer Liste von Variablen aus. Erfüllen einige Variablen in der Liste die Anforderungen der Operation, gilt dies als Erfolg. Im folgenden Beispiel wird der Header „ IMAGES“ in der Liste der vom Client gesendeten Anfrageheader gesucht. Zunächst werden alle 64 Basen jedes Headers dekodiert und anschließend in Kleinbuchstaben umgewandelt. Nach Abschluss der Variablentransformation wird ein regulärer Ausdruck angewendet, der in der Liste der transformierten Variablen nach der Zeichenkette „ images“ sucht . Die Option „Mehrfachübereinstimmung“ versucht für jede Transformationsoperation eine Übereinstimmung (nach der Base64-Dekodierung und nach der Umwandlung in Kleinbuchstaben).
Bedingungen schaffen #
Die Übereinstimmung definiert eine Bedingung, die erfüllt sein muss, damit die WAF-Regel ausgeführt wird. Zur Auswertung der Übereinstimmung führt die WAF eine Operation (Parameter: Operator und Operation ) anhand einer Variablenliste aus. Stimmen die Operationen und die Variablen der Liste überein, gilt die Übereinstimmung als erfolgreich. Um beispielsweise den lokalen Host ( 127.0.0.1 ) in den Anfrageheadern und im HTTP-Feld „Virtual Host“ zu finden, kann die folgende Konfiguration verwendet werden.
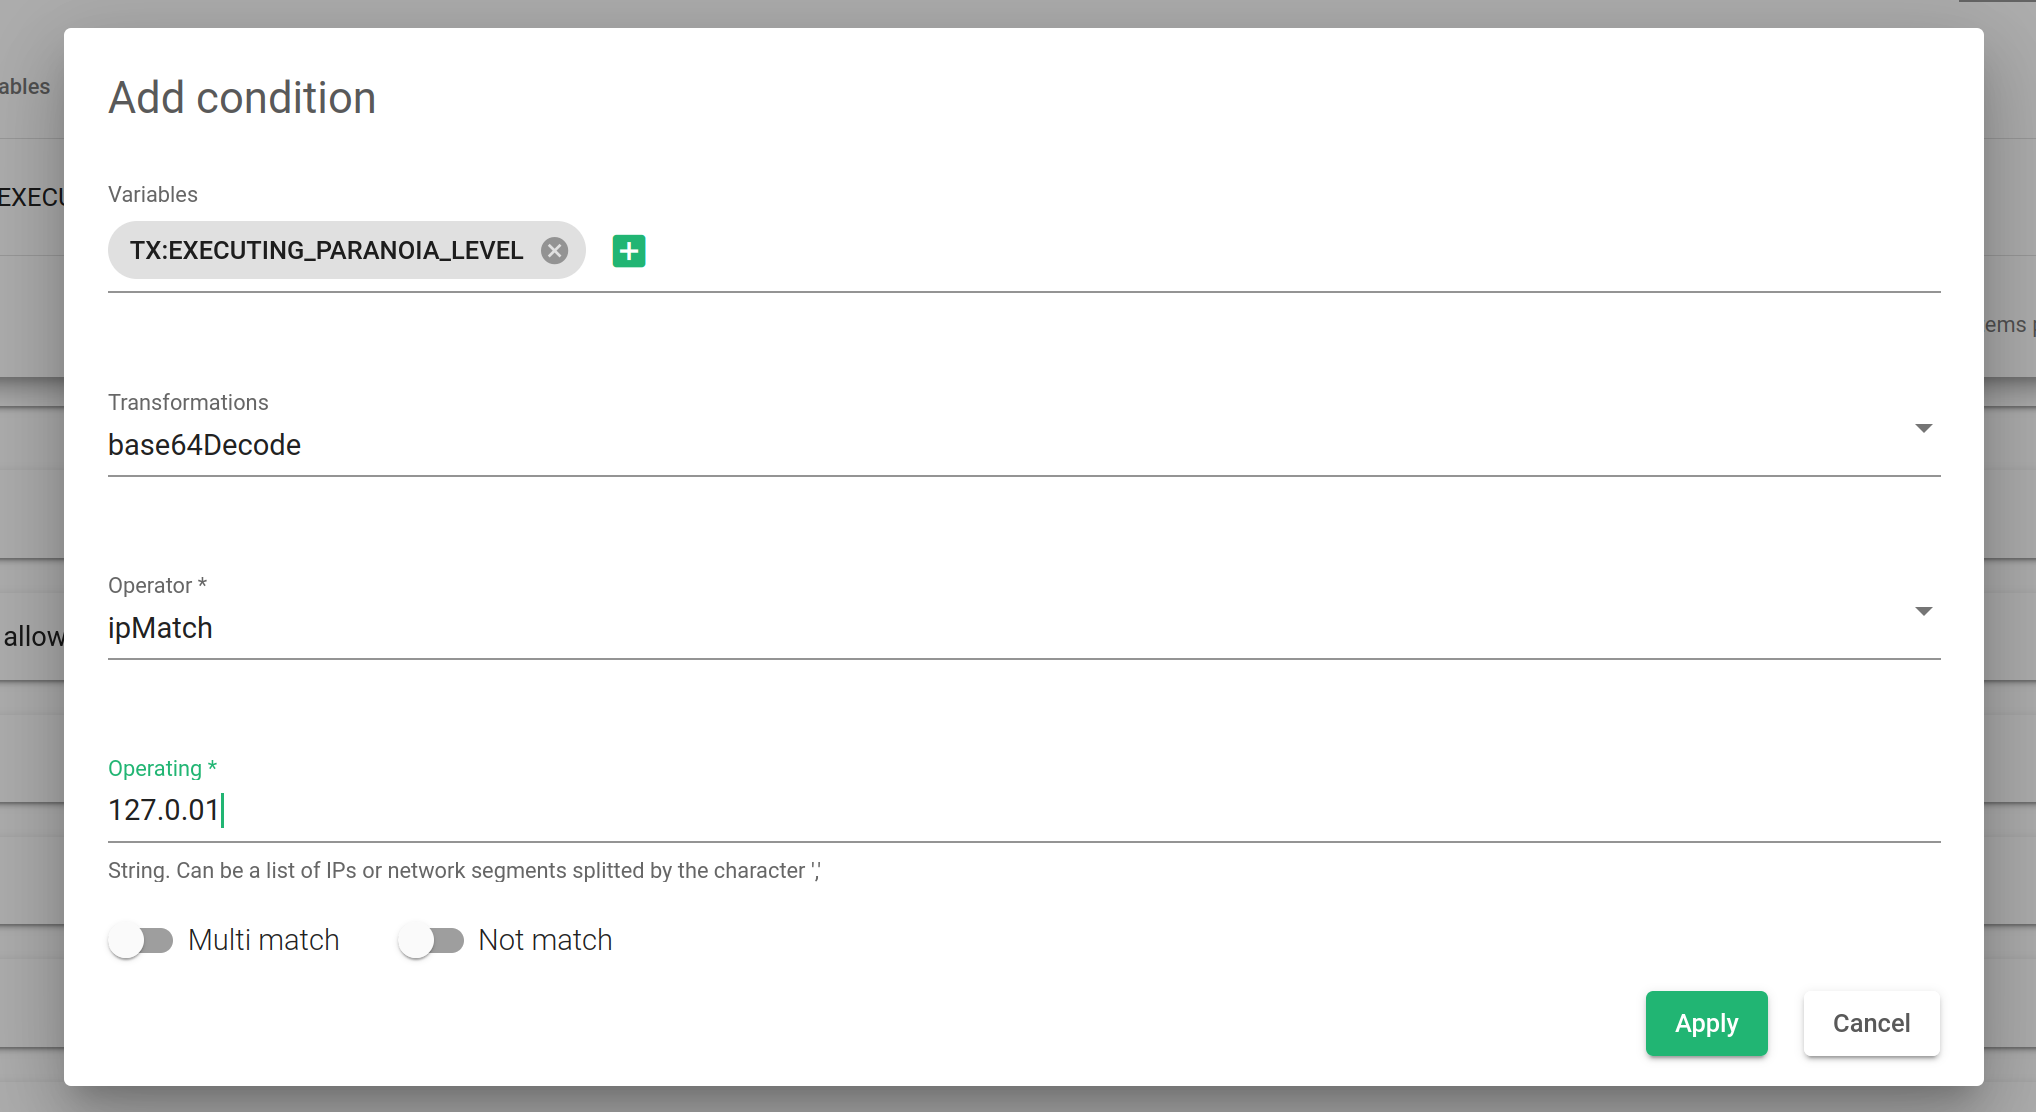
Dies sind die Konfigurationsparameter zum Festlegen von Bedingungen:
Variable. Es schlägt vor, welcher Teil der HTTP-Transaktion von der Regel abgeglichen werden soll. Sie können aus den aufgelisteten Variablen auswählen. Die Übereinstimmungen werden als gültig gewertet, wenn einige davon übereinstimmen. Ein Dropdown-Menü wird angezeigt, wenn Sie durch das Variablenfeld klicken. Informationen zur Variablenkonfiguration finden Sie im Variablen erstellen .
TransformationenDie Transformation ist eine Liste der an Variablen vorgenommenen Änderungen. Die Transformationen werden sequenziell in der im Feld angezeigten Reihenfolge angewendet. Mithilfe der Option „Mehrfachübereinstimmung“ kann für jede angewendete Transformation eine Übereinstimmung versucht werden. Die Transformation ändert keine Informationen der HTTP-Transaktion. Sie wird in temporären Kontexten gespeichert und nach Abschluss der Operation entfernt. Hier ist eine Liste der Transformationen. Dieser Parameter wird verwendet, um Anti-Avoid-Techniken oder Kodifizierungsdaten zu entfernen.
Operator. So versucht die Regel die Übereinstimmung. Dieser Parameter wird normalerweise mit dem Betriebs. Hier ist eine Liste von Operatoren.
Betriebs. Dies ist, was die Regeln im Match versuchen. Der Parameter wird üblicherweise mit dem Operator kombiniert. Der Typ des erwarteten Wertes muss mit dem Operator übereinstimmen.
Multi-Match. Dieser Parameter wird verwendet, wenn mehr als eine Transformation konfiguriert ist. Die Regel versucht, die Variablen abzugleichen, die Operatorund die Betriebs für jeden Transformationswert. Mögliche Werte sind: „true“ (aktiviert die Mehrfachübereinstimmung) oder „false“ (deaktiviert die Mehrfachübereinstimmungsfunktion).
Nicht übereinstimmen. Wenn dieses Kontrollkästchen aktiviert ist, wird das Ergebnis des Vergleichs negiert und in was immer dies auch sein sollte. wenn das Ergebnis falsch oder Konvertieren in falsch wenn das Ergebnis was immer dies auch sein sollte..
Variablen erstellen #
Die Variablen sind obligatorische Parameter in einer Übereinstimmungsbedingung. Sie wählen den Teil der HTTP- Anfrage / Antwort aus , in dem nach den Informationen gesucht werden soll.
Variablen . Dieser Parameter gibt das Feld der HTTP-Anfrage/Antwort an, in dem nach den Informationen (Zeit, Server usw.) gesucht werden soll.
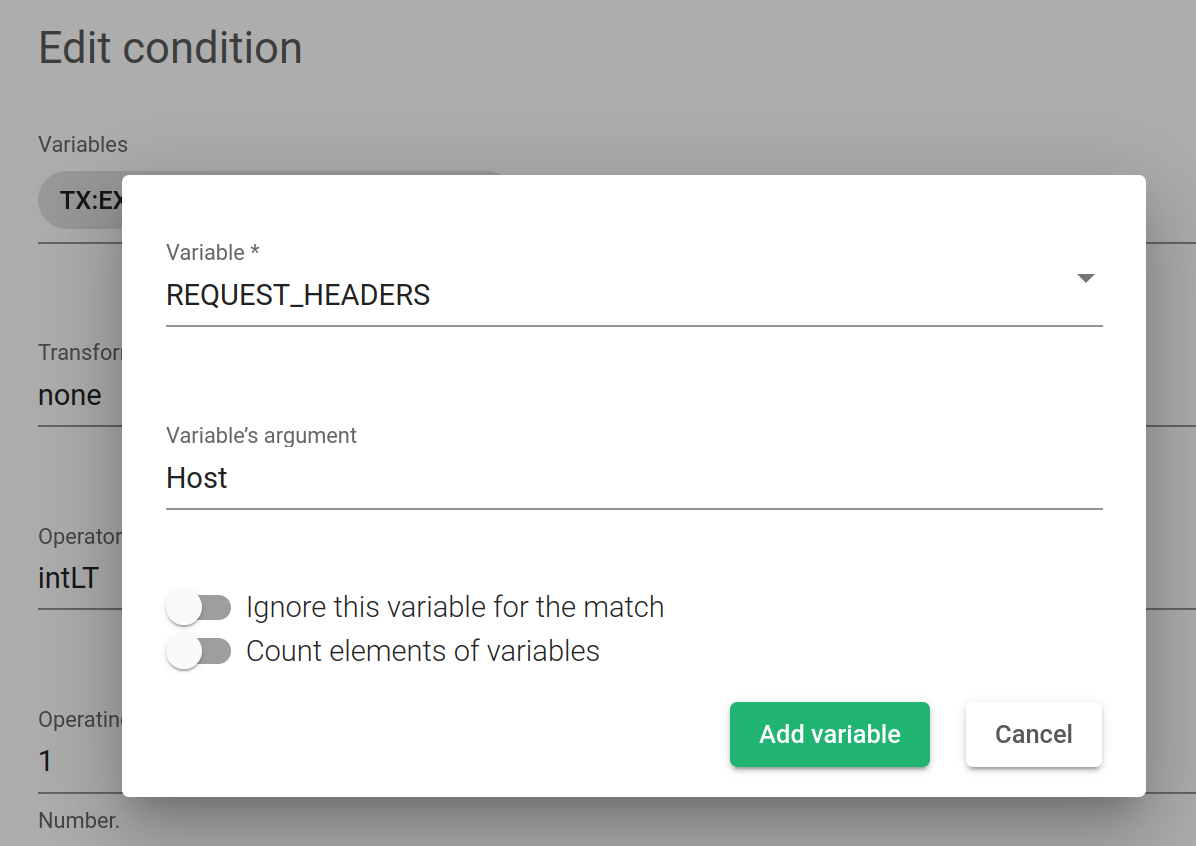
Argument der Variable . Wenn eine Variable ausgewählt ist, muss manchmal ein Element daraus angegeben werden. Die folgende Abbildung zeigt beispielsweise, wie der Anfrageheader „ Host“ ausgewählt wird.
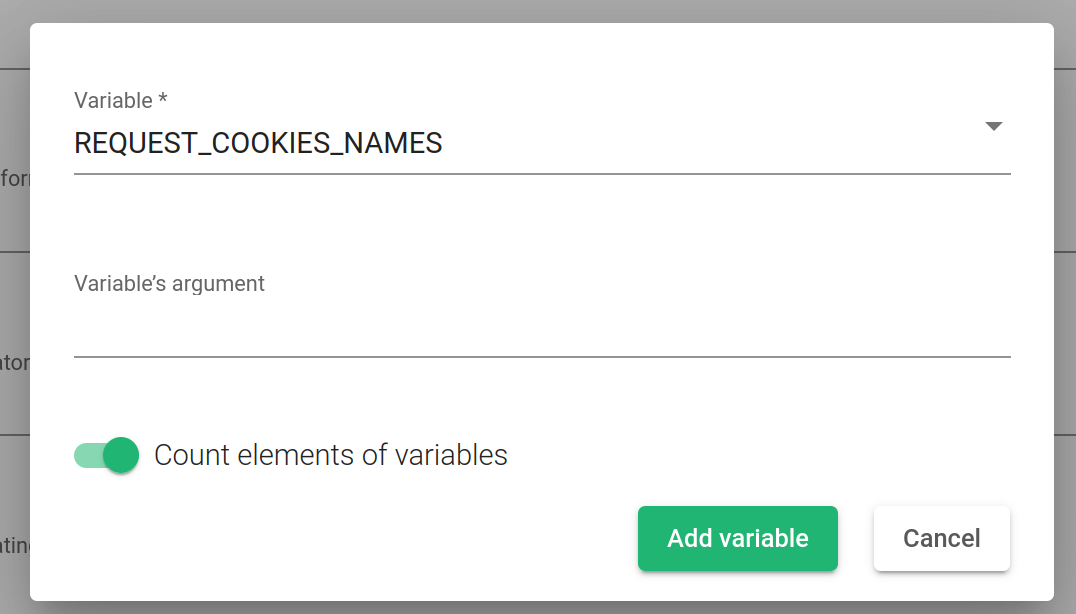
Elemente von Variablen zählen . Dieses Kontrollkästchen zählt die Anzahl der Elemente in der Variablen. Diese Funktion ist nützlich, wenn die Variable eine Liste ist.
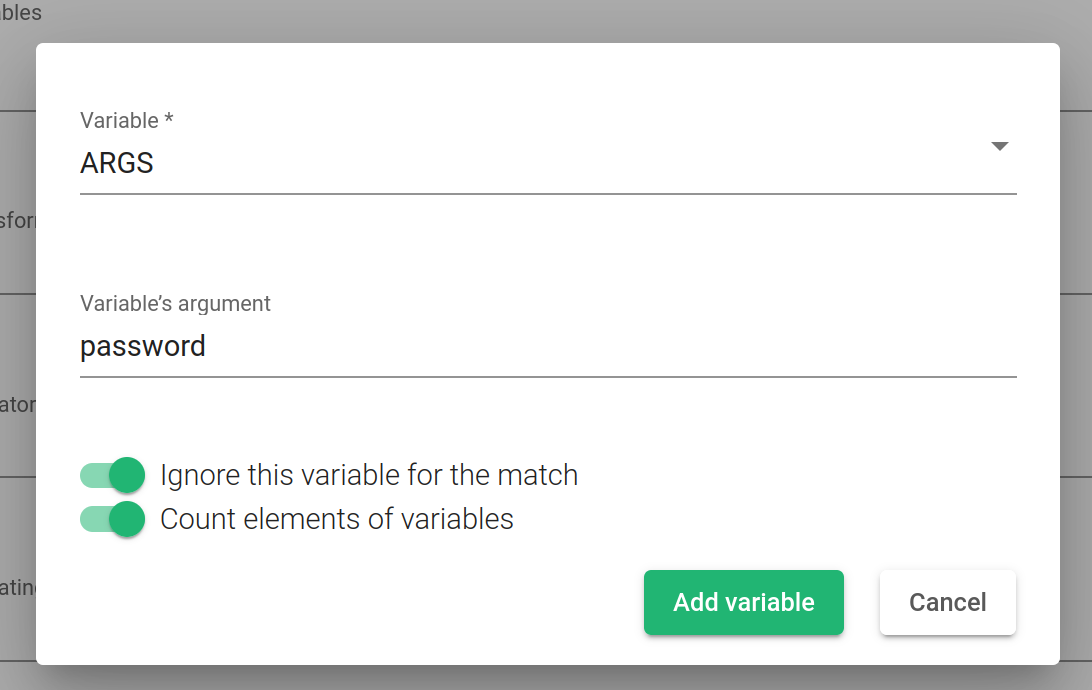
Diese Variable bei der Suche ignorieren . Wenn dieses Kontrollkästchen aktiviert ist, wird die Variable bei der Suche nicht berücksichtigt. Diese Funktion ist nützlich, wenn eine Variable mit einer Werteliste zwar geprüft werden soll, aber gleichzeitig ein Wert ausgeschlossen werden muss.
Variablentabelle #
| Variable | Beschreibung |
|---|---|
| ARGS | Es handelt sich um eine Sammlung der Argumentwerte in einer Anfrage. |
| ARGS_JSON | Es handelt sich um eine Sammlung mit den Werten der Argumente in einer JSON-Anfrage. Diese Variable ist verfügbar, wenn WAF die JSON-Argumente analysiert. Der Regelsatz REQUEST-901-INITIALIZATION sollte aktiviert sein. |
| ARGS_KOMBINIERTE_SIZE | Gesamtgröße der Anforderungsparameter. Die Dateien sind ausgeschlossen. |
| ARGS_NAMES | Es handelt sich um eine Sammlung der Namen der Argumente in einer Anfrage. |
| DATEIEN | Es enthält die Dateinamen im Benutzerdateisystem. Nur wenn die Daten mehrteilig/Formulardaten sind. |
| KOMBINIERTE DATEIGRÖSSE | Dies ist die Gesamtgröße der Dateien in einer Anfrage. Nur wenn die Daten mehrteilig/Formulardaten sind. |
| DATEINAMEN | Es handelt sich um eine Liste von Dateinamen, die zum Hochladen der Dateien verwendet werden. Nur wenn die Daten mehrteilig/Formulardaten sind. |
| DATEIGRÖSSEN | Es enthält eine Liste der einzelnen Dateigrößen. Nur wenn die Daten Multipart/Formulardaten sind. |
| REQBODY_ERROR | Diese Variable ist 1, wenn das Format des Anforderungstexts für JSON oder XML nicht korrekt ist, andernfalls hat sie den Wert 0. |
| ANFRAGEBODY | Dies ist der Rohtext der Anfrage. Wenn die Anfrage nicht über den Header „application/x-www-form-urlencoded“ verfügt, muss in der Phase REQUEST_HEADER „ctl:forceRequestBodyVariable“ verwendet werden. |
| ANFRAGE_KÖRPER_LÄNGE | Dies ist die Anzahl der Bytes des Anforderungstexts. |
| COOKIES ANFRAGEN | Es handelt sich um eine Liste mit allen Anforderungscookiewerten. |
| Anfrage_Cookies_Namen | Es handelt sich um eine Liste mit allen Anforderungscookienamen. |
| Anforderungsheader | Diese Variable enthält alle Anforderungsheader. |
| Anforderungsheadernamen | Diese Variable enthält eine Liste mit den Namen der Anforderungsheader. |
| REQUEST_METHOD | Es ist die Anforderungsmethode. |
| Anforderungsprotokoll | Diese Variable enthält das angeforderte HTTP-Versionsprotokoll. |
| REQUEST_URI | Dies ist der URI-Anforderungspfad. Der virtuelle Host ist ausgeschlossen. |
| PATH_INFO | Es handelt sich um die Information vor dem URI-Pfad. |
| VOLLSTÄNDIGE ANFRAGE | Dies ist die vollständige Anfrage. |
| VOLLSTÄNDIGE ANFRAGELÄNGE | Dies ist die Anzahl der Bytes, die eine vollständige Anforderung haben kann. |
| ANTWORT_KÖRPER | Es ist die reine Reaktion des Körpers. |
| LÄNGE DES ANTWORTINHALTS | Dies ist die Anzahl der Bytes des Antworttexts. |
| Antwortheader | Diese Variable hat alle Antwortheader. |
| ANTWORT_HEADERS_NAMES | Diese Variable enthält eine Liste mit den Namen der Antwortheader. |
| ANTWORTPROTOKOLL | Diese Variable enthält das Antwort-HTTP-Versionsprotokoll. |
| ANTWORTSTATUS | Es handelt sich um den HTTP-Antwortcode. |
| REMOTE_ADDR | Es ist die IP-Adresse des Clients. |
| REMOTE_PORT | Dies ist der Port, an dem der Client die Verbindung initialisiert. |
| REMOTE_USER | Dies ist der Name des authentifizierten Benutzers. |
| ZEIT- | Dies ist die Serverzeit. Das Format ist Stunden:Minuten:Sekunden. |
| DAUER | Dies ist die Anzahl der Millisekunden ab dem Startzeitpunkt der aktuellen Transaktion. |
| MULTIPART_FILENAME | Es handelt sich um das Feld „Dateiname“ in einer mehrteiligen Anfrage. |
| MULTIPART_NAME | Es handelt sich um den Feldnamen in einer mehrteiligen Anfrage. |
| MATCHED_VAR | Dies ist der übereinstimmende Wert im letzten Übereinstimmungsvorgang. Dieser Wert benötigt keine Erfassungsoption, wird aber bei jedem Übereinstimmungsvorgang ersetzt. |
| MATCHED_VARS | Es ist eine Liste aller übereinstimmenden Werte. |
| SERVER_ADDR | Es ist die IP-Adresse des Servers. |
| SERVER_NAME | Es handelt sich um den virtuellen Host, den es aus der Anforderungs-URI erhält. |
| ENV | Es sind die Umgebungsvariablen der WAF. |
| TX | Es handelt sich um eine Sammlung von Variablen für die aktuelle Transaktion. Diese Variablen werden nach Abschluss der Transaktion entfernt. Die Variablen TX:0-TX:9 speichern die mit den Operatoren strRegex oder phrases erfassten Werte. |
Tabelle der Operatoren #
Die Operatoren können unterschiedliche Kontexte haben. Dieser Kontext wird durch ein Präfix gekennzeichnet, z. B. „int“ für Integer, „IP“ für IP-Operationen, „str“ für Strings oder „validate“ für die Datenvalidierung.
| Variable | Beschreibung |
|---|---|
| strBeginnt | Die Regel trifft zu, wenn eine der Variablen mit dem Wert „operating“ beginnt. |
| strEnthält | Die Regel trifft zu, wenn eine der Variablen den Wert „operating“ enthält. |
| strEnthältWord | Die Regel trifft zu, wenn eine der Variablen das Wort oder den Wert des Operators enthält. |
| strEnd | Die Regel trifft zu, wenn eine der Variablen mit dem Wert „operating“ endet. |
| strInnerhalb | Die Regel trifft zu, wenn eine der Variablen mit dem Wert „operating“ beginnt. |
| strMatch | Die Regel trifft zu, wenn eine der Variablen mit dem Wert von operating übereinstimmt. Dieses operating kann eine Liste von Zeichenfolgen sein, die durch das Zeichen | |
| strEq | Die Regel trifft zu, wenn eine der Variablen mit dem Wert des Betriebssystems identisch ist. |
| strRegex | Die Regel trifft zu, wenn eine der Variablen mit dem im Betrieb verwendeten regulären Ausdruck übereinstimmt. |
| strPhrasen | Die Regel trifft zu, wenn eine der Variablen mit einem der Werte der ausgeführten Liste übereinstimmt. |
| strPhrasesFromFile | Fast ähnlich dem Operator strPhrases, aber der Operator ist dort, wo er als Liste von Phrasen definiert wird. |
| intEQ | Die Regel trifft zu, wenn eine der Variablen der im Betrieb verwendeten Zahl entspricht. |
| intGE | Die Regel trifft zu, wenn eine der Variablen größer oder gleich der im Betrieb verwendeten Zahl ist. |
| intGT | Die Regel trifft zu, wenn eine der Variablen größer ist als die im Betrieb verwendete Zahl. |
| intLE | Die Regel trifft zu, wenn eine der Variablen kleiner oder gleich der im Betrieb verwendeten Zahl ist. |
| intLT | Die Regel trifft zu, wenn eine der Variablen kleiner ist als die im Betrieb verwendete Zahl. |
| SQLi erkennen | Erkennt eine SQL-Injection in der Variablenliste. Dieser Operator erwartet keine Operation. |
| XSS erkennen | Wendet die Erkennung von XSS-Injection auf die Variablenliste an. Dieser Operator erwartet keine Operation. |
| ipMatch | Versucht, die IP- oder Netzwerksegmente des Betriebs mit der Variablenliste abzugleichen. Wenn Sie eine Liste von IP-Adressen oder Segmenten hinzufügen, verwenden Sie bitte Kommas als Trennzeichen. |
| ipMatchFromFile | Es handelt sich um dasselbe wie der Operator „ipMatch“, dieser versucht jedoch, die Variablen mit einer Datei abzugleichen, die eine Liste von IPs und Netzwerksegmenten enthält. |
| validateByteRange | Es stellt sicher, dass die Anzahl der Bytes der Variablen in einem der Betriebswerte liegt. Ein Beispiel für einen Betriebswert ist „10, 13, 32-126“. |
| validierenUrlEncoding | Es validiert codierte Daten. Dieser Operator darf nur für Daten verwendet werden, die nicht allgemein codiert sind oder für Daten, die mehrfach codiert sind. |
| validateUtf8Encoding | Es validiert Variablen, die UTF-8 sind. Dieser Operator erwartet keine Operation. |
| Kreditkarte überprüfen | Es prüft, ob es sich bei den Variablen um Kreditkartennummern handelt. Dieser Parameter akzeptiert einen regulären Ausdruck als Operation. Bei Übereinstimmung wird die Karte erfolgreich verifiziert. |
| SSN überprüfen | Es prüft, ob es sich bei den Variablen um eine US-Sozialversicherungsnummer handelt. Dieser Parameter akzeptiert einen regulären Ausdruck als gültig. Bei Übereinstimmung wird die SSN-Prüfung durchgeführt. |
| matchImmer | Es gibt immer „true“ zurück und erzwingt eine Übereinstimmung. |
| matchNie | Es gibt immer „false“ zurück und erzwingt eine Nichtübereinstimmung. |
Transformationstabelle #
| Transformation | Beschreibung |
|---|---|
| base64Decode | Dekodiert eine Base64-kodierte Zeichenfolge. |
| base64DecodeExt | Dekodiert eine Base64-kodierte Zeichenfolge und ignoriert dabei ungültige Zeichen. |
| sqlHexDecode | Dekodiert SQL-Hex-Daten. |
| base64Kodierung | Kodiert mit Base64-Kodierung. |
| Befehlszeile | Vermeidet die Probleme, die mit der Escape-Befehlszeile verbunden sind. |
| komprimierenWhitespace | Wandelt alle Leerzeichen (0x20, \f, \t, \n, \r, \v, 0xa0) in Leerzeichen (ASCII 0x20) um und komprimiert mehrere aufeinanderfolgende Leerzeichen zu einem einzigen. |
| cssDecode | Dekodiert Zeichen, die mit den Escape-Regeln von CSS 2.x kodiert wurden. Diese Funktion verwendet beim Dekodierungsprozess nur bis zu zwei Bytes, d. h. sie wird verwendet, um mit CSS-Kodierung kodierte ASCII-Zeichen aufzudecken (die normalerweise nicht kodiert würden), oder um Ausweichmanövern entgegenzuwirken, bei denen es sich um eine Kombination aus Backslash und nicht-hexadezimalen Zeichen handelt (z. B. ist ja\vascript gleichbedeutend mit javascript). |
| escapeSeqDecode | Dekodiert ANSI C-Escape-Sequenzen: \a, \b, \f, \n, \r, \t, \v, \\, \?, \', \”, \xHH (hexadezimal), \0OOO (oktal). Ungültige Kodierungen verbleiben in der Ausgabe. |
| hexDecode | Dekodiert einen String, der mit dem gleichen Algorithmus kodiert wurde, wie er in hexEncode verwendet wird (siehe folgenden Eintrag). |
| Hexadezimalkodierung | Codiert Zeichenfolgen (möglicherweise mit Binärzeichen), indem jedes Eingabebyte durch zwei Hexadezimalzeichen ersetzt wird. Beispielsweise wird xyz als 78797a codiert. |
| htmlEntityDecode | Dekodiert die als HTML-Entitäten kodierten Zeichen. |
| jsDecode | Dekodiert JavaScript-Escapesequenzen. |
| Länge | Sucht die Länge der Eingabezeichenfolge in Bytes und platziert sie (als Zeichenfolge) in der Ausgabe. |
| Klein | Wandelt alle Zeichen unter Verwendung des aktuellen C-Gebietsschemas in Kleinbuchstaben um. |
| md5 | Berechnet einen MD5-Hash aus den Dateneingaben. Der berechnete Hash liegt in binärer Rohform vor und muss möglicherweise in den auszudruckenden (oder zu protokollierenden) Text kodiert werden. Hash-Funktionen werden häufig in Kombination mit hexEncode verwendet. |
| keine | Keine tatsächliche Transformationsfunktion, sondern eine Anweisung zum Entfernen vorheriger Transformationsfunktionen, die mit der aktuellen Regel verknüpft sind. |
| Pfad normalisieren | Entfernt mehrere Schrägstriche, Verzeichnis-Selbstreferenzen und Verzeichnis-Rückreferenzen (außer am Anfang der Eingabe) aus der Eingabezeichenfolge. |
| normalizePathWin | Dasselbe wie normalizePath, aber konvertiert zuerst Backslash-Zeichen in Schrägstriche. |
| Parität: Gerade 7 Bit | Berechnet die gerade Parität von 7-Bit-Daten und ersetzt das 8. Bit jedes Zielbytes durch das berechnete Paritätsbit. |
| ParitätUngerade7Bit | Berechnet die ungerade Parität von 7-Bit-Daten und ersetzt das 8. Bit jedes Zielbytes durch das berechnete Paritätsbit. |
| Parität: Null, 7 Bit | Berechnet die Nullparität von 7-Bit-Daten und ersetzt das 8. Bit jedes Zielbytes durch ein Nullparitätsbit. Dadurch können 7-Bit-Daten mit gerader/ungerader Parität als ASCII7-Daten überprüft werden. |
| Nullen entfernen | Entfernt alle NUL-Bytes aus der Eingabe. |
| Leerzeichen entfernen | Entfernt alle Leerzeichen aus der Eingabe. |
| Kommentare ersetzen | Ersetzt jedes Vorkommen eines C-Kommentars (/* … */) durch ein einzelnes Leerzeichen (mehrere aufeinanderfolgende Vorkommen werden nicht komprimiert). Nicht abgeschlossene Kommentare werden ebenfalls durch ein Leerzeichen (ASCII 0x20) ersetzt. Ein alleinstehender Abschluss eines Kommentars (*/) wird jedoch nicht berücksichtigt. |
| Kommentare entfernenChar | Entfernt allgemeine Kommentarzeichen (/*, */, –, #). |
| replaceNulls | Ersetzt NUL-Bytes in der Eingabe durch Leerzeichen (ASCII 0x20). |
| URL-Dekodierung | Dekodiert eine URL-kodierte Eingabezeichenfolge. Ungültige Kodierungen (d. h. solche, die nicht-hexadezimale Zeichen verwenden oder solche, die am Ende der Zeichenfolge stehen und denen ein oder zwei Bytes fehlen) werden nicht konvertiert, es wird jedoch kein Fehler ausgelöst. |
| Groß | Wandelt alle Zeichen unter Verwendung des aktuellen C-Gebietsschemas in Großbuchstaben um. |
| urlDecodeUni | Wie urlDecode, aber mit Unterstützung für die Microsoft-spezifische %, u-Kodierung. |
| URL-Kodierung | Codiert die Eingabezeichenfolge mithilfe der URL-Codierung. |
| utf8toUnicode | Konvertiert alle UTF-8-Zeichenfolgen in Unicode. Dies erleichtert die Eingabenormalisierung, insbesondere bei nicht-englischen Sprachen, und minimiert so falsch positive und falsch negative Ergebnisse. |
| sha1 | Berechnet einen SHA1-Hash aus der Eingabezeichenfolge. Der berechnete Hash liegt in binärer Rohform vor und muss möglicherweise in den auszudruckenden (oder zu protokollierenden) Text kodiert werden. Hash-Funktionen werden häufig in Kombination mit hexEncode verwendet. |
| trimLinks | Entfernt Leerzeichen von der linken Seite der Eingabezeichenfolge. |
| trimRechts | Entfernt Leerzeichen von der rechten Seite der Eingabezeichenfolge. |
| trimmen | Entfernt Leerzeichen von der linken und rechten Seite der Eingabezeichenfolge. |
Farms WAF-Einstellungen #
In diesem Abschnitt können Sie den HTTP(s)-Farmen den aktuellen WAF-Regelsatz zuweisen.
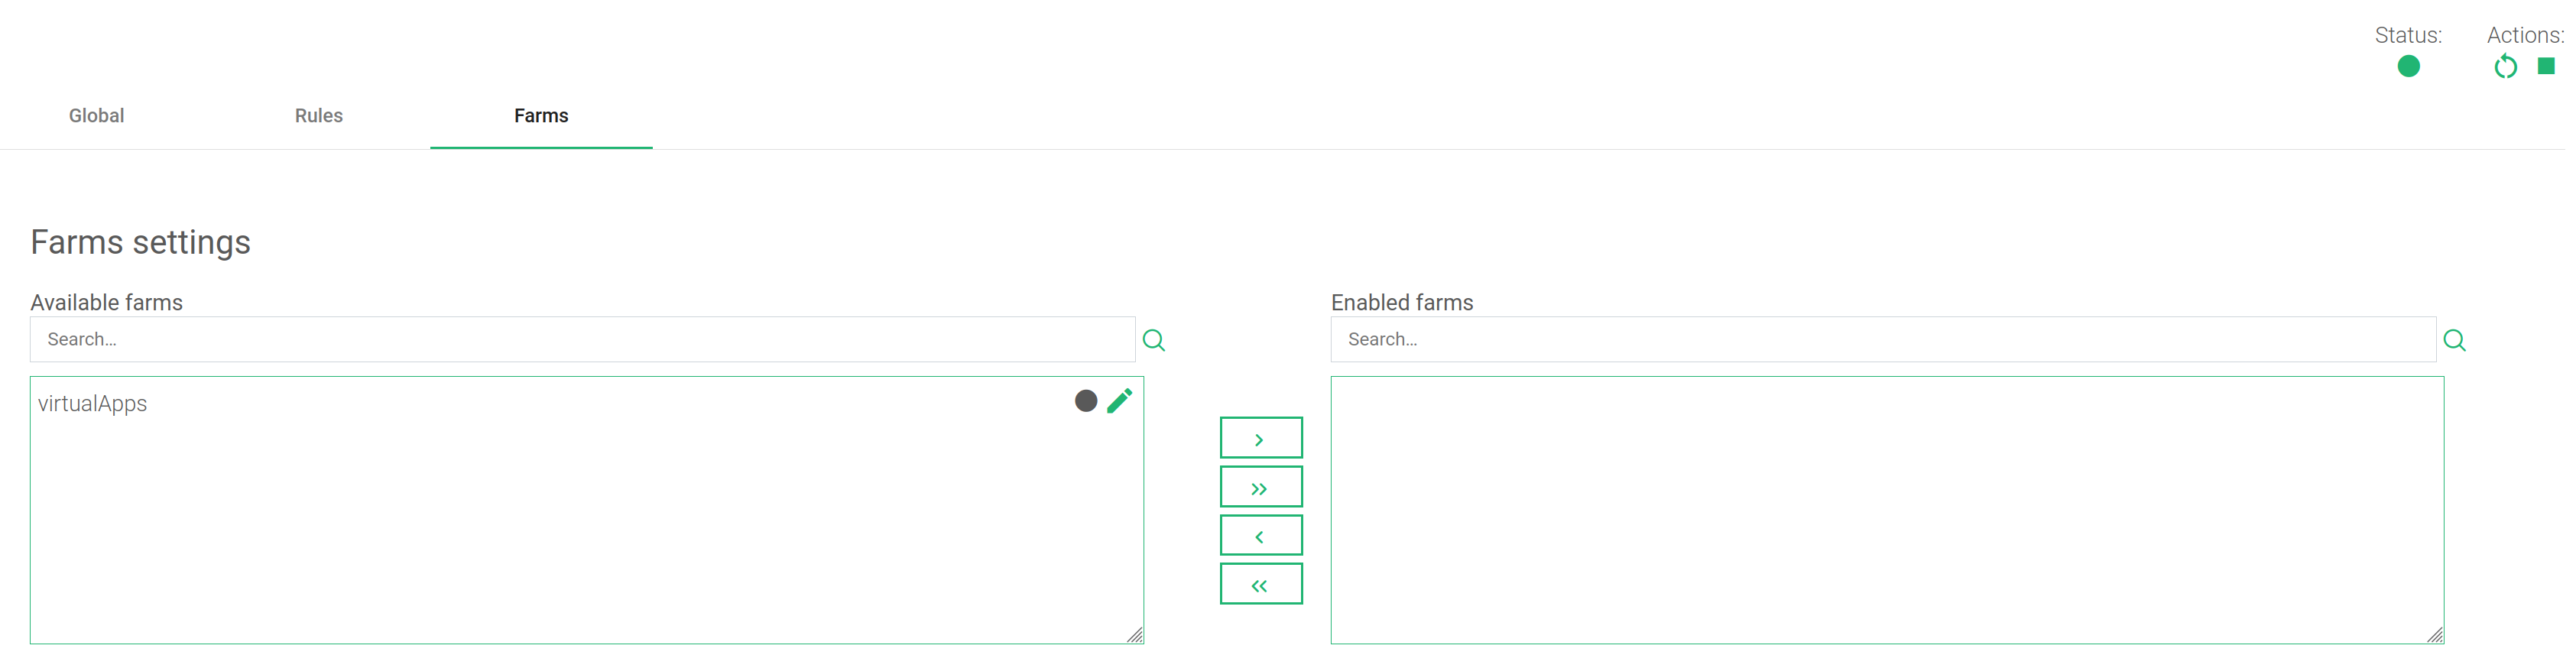
In diesem Abschnitt können Sie eine oder mehrere Farmen auswählen (durch Gedrückthalten der Umschalttaste) und anschließend den WAF-Regelsatz zuweisen oder entfernen. Mit den Doppelpfeiltasten können Sie ihn auch allen verfügbaren Farmen zuweisen oder daraus entfernen.


