Relianoid ist ein intelligentes Unternehmen, das sich auf den Markt für Application Delivery Controller konzentriert und wirklich von der Sicherheit bei der Bereitstellung besessen ist. Aus diesem Grund wissen wir wirklich, dass die Sicherheit heute ein echtes Anliegen für das Unternehmen ist und dass es keine bessere Lösung gibt, als diese Aufgabe dem steuernden Anwendungsmanagement hinzuzufügen. Damit können wir sicherstellen, dass nur sicherer Datenverkehr unser Backend-System erreicht.
Es ist eine sichere Online-Schutzstrategie erforderlich. Daher haben die Ingenieure von Relianoid ein innovatives Schutz- und Erkennungssystem mit mehreren Schichten entwickelt, um vor den unterschiedlichsten Angriffsarten zu schützen. Dieses innovative Modul heißt IPDS oder Intrusion Prevention and Detection System und wurde unter den folgenden Voraussetzungen entwickelt:
Edge Computing ist der Schlüssel: Es handelt sich um ein modernes Konzept, bei dem Rechenleistung in unmittelbarer Nähe des Endnutzers verlagert wird. Hauptziel ist die Reduzierung der Kommunikationslatenz und die Auslagerung von Ressourcen und Aufgaben an den Endnutzer. So kann der Edge-Computing-Bereich zusätzliche Aufgaben zum Schutz und zur Filterung schädlichen Datenverkehrs übernehmen, sodass nur einwandfreier Datenverkehr die Kundendienste erreicht.
Schutz in frühen Phasen spart Ressourcen : Sobald der Einsatz von Edge-Computing zum Schutz der Kundenservices gerechtfertigt ist, stellt sich die Frage nach der Effizienzsteigerung aus Rechensicht. Angreifer passieren das zum Schutz eingesetzte Edge-Gerät – das Relianoid IPDS-Modul –, sobald ein Paket im Datenpfad als schädlich erkannt wird. Dadurch lassen sich viele Ressourcen einsparen. Ausgehend von diesen Überlegungen wurde Relianoid IPDS entwickelt, um das System bereits in der Ingress-Phase innerhalb des Relianoid-Betriebssystems zu schützen. Pro CPU-Kern können mehr als 45 Millionen Pakete pro Sekunde verworfen werden, wobei die Skalierbarkeit mit der Anzahl der CPU-Kerne linear ist.
Verschiedene Angriffsarten erfordern unterschiedliche Schutzmaßnahmen : Um es klarzustellen: Es gibt keine allmächtige Sicherheitslösung, die Sie vor jedem Angriff schützt. Ihr System kann jedoch so vorbereitet werden, dass es vor den meisten bekannten Sicherheitslücken oder Zero-Day-Angriffen geschützt ist. Beispielsweise bietet Ihnen eine mehrschichtige Sicherheitslösung die Möglichkeit, den Datenverkehr zu sichern und zu untersuchen, um Muster von Angreifern oder verdächtige Ursprünge zu erkennen.
Lassen Sie uns besser erfahren, wie eine effiziente und effektive mehrschichtige Sicherheitslösung im Edge funktioniert.
Kundenreputation.
let überprüft im Edge die IP des Clients und stoppt Datenverkehr böswilliger Herkunft, bevor dieser basierend auf den Ursprungs-IP-Adressen angreift. Der Ruf von IPs ist in Drittanbieterberichten sehr gut bekannt, da sie bereits als Angreifer identifiziert wurden. Relianoid verwendet diese Informationen, um Sie vor ihnen zu schützen.
Schützt Ihre Server, indem es den Datenverkehr mithilfe vorgefertigter Reputationssets von Relianoid ablehnt, die auf Ländern basieren, oder auf IP-Adressen, die als Angreifer für Dienste wie SMTP, IMAP, Datenbanken, PBX- oder SIP-Server, Web- oder API-Dienste, öffentliche Proxys, TOR-Netzwerke, Bot-Netzwerke usw. erkannt wurden. Relianoid IPDS kann Sie vor mehr als 250 verschiedenen IP-Client-Reputationsdatenbanken schützen, die täglich aktualisiert werden, oder Sie können Ihre eigenen Sets erstellen.
DoS-Schutz
Lassen Sie Edge das Paketverhalten auf verschiedene Arten von Denial-of-Services-Angriffen (DoS) prüfen. Mit diesem Modul wird ein Versuch einer Überflutung des Kundendienstes durch die Anwendung verschiedener Paketprüfungsregeln verhindert und Ihr System wird unter anderem vor Flood-Angriffen basierend auf hoher Parallelität pro Sekunde pro Quell-IP / pro Ziel-IP, Reset-Paket-Flooding oder Bogus-Angriffen geschützt.
RBL-Schutz
Lassen Sie Relianoid am Edge mit Echtzeit-Blocklisten schützen und sichern Sie Ihren Datenpfad gegen verschiedene Quellen basierend auf der Quell-IP-DNS-Auflösung. Verbinden Sie alle Arten von Datenflüssen mit einem Echtzeit-Blocklistensystem, nicht nur Ihren SMTP-Datenverkehr, und verwenden Sie dieselbe Datenbank für verschiedene Anwendungsdienste, verwenden Sie unser privates RBL-System oder verwenden Sie hoch angesehene Dienste von Drittanbietern wie SpamHaus, Spamcop oder andere öffentliche Dienste.
Reverse-Proxy
Sobald ein HTTP-Flow von Relianoid IPDS erfasst wurde, wird der Datenverkehr durch einen Reverse-Proxy geleitet, der sich im Edge vor Ihrem Web-Backend-Server befindet. Im Folgenden werden die Sicherheitsvorteile beschrieben, die Relianoid IPDS Ihrem Dienst bietet:
Transportschicht
Relianoid IPDS als Edge-Gerät bietet Sicherheit in der TCP-Schicht und schützt vor SYN-Flood-Angriffen. Es bietet Schutz mit SYN-Proxy. Diese Funktion schützt durch die Erstellung von zwei unabhängigen Verbindungen, einer TCP-Verbindung zwischen dem Client und Relianoid IPDS im Edge und einer weiteren zwischen Relianoid und den Backend-Servern zum Schutz vor TCP-Angriffen.
Anwendungsschicht
Relianoid IPDS als Edge-Gerät öffnet nur die verwendeten Ports (üblicherweise 80 und 443 für die Verwendung von Reverse-Proxys) und lässt den Datenverkehr durch, schützt vor Port-Scans oder verbessert die Bewertung bei Cybersecurity-Audits. Das IPDS-Modul in einer Reverse-Proxy-Schicht lässt nur das HTTP(S)-Protokoll zu, schützt vor fehlerhaften Anfragen und wartet auf den Empfang aller HTTP-Header von Clients, bevor es analysiert und an den Server weitergeleitet wird, um den Ursprung vor Slowloris-Angriffen zu schützen oder den Webinhalt mit einer Web Application Firewall-Funktion zu analysieren.
WAF oder Web Application Firewall
Der HTTP(S)-Verkehr wächst täglich und Tag für Tag wird dieser Anstieg sehr geschätzt. Dienste entwickeln sich weiter und wechseln zu HTTPS, wie im Fall von Exchange Server das in der späteren Version seine eigenen Dienste vollständig über HTTP(S)-Protokolle verwaltet, aus diesem Grund ist eine Sicherheitsebene für diese HTTP(S)-Protokollprüfungen im Edge und eine Analyse ein Muss. Relianoid IPDS umfasst eine Sicherheitsebene, die mit vorgefertigten Regeln (OWASP) arbeiten kann, die regelmäßig aktualisiert werden, um aufkommende Bedrohungen zu bekämpfen, oder Sie erstellen Ihre eigenen. Diese vorgefertigten Regeln schützen Ihr System im Edge vor der Durchsetzung von HTTP(S)-Methoden, DoS, Scanner-Erkennung, Protokolldurchsetzung, Protokollangriffen, LFI/RFI/RCE-Angriffen, XSS oder Cross-Site-Scripting, SQLi oder SQL-Injection, Anwendungssitzungsfixierungsangriffen, Webanwendungsprojekten für WordPress, Drupal, NextCloud, Dokuwiki, Cpanel, Xenforo oder Programmierdatenlecks, um nur einige zu nennen.
IPDS mehrschichtiges Sicherheitsmodul
Das Relianoid IPDS-Modul bietet eine frühe Möglichkeit, Angreifern vorzubeugen und sie davor zu schützen, bösartigen Datenverkehr abzulehnen und sicherzustellen, dass nur nützlicher Datenverkehr Ihr Cloud-basiertes System oder Ihre Server umgeht, sodass Verbindungen zu Ihrem System nur von Relianoid IP-Diensten aus möglich sind. Darüber hinaus bietet Relianoid IPDS eine REST-API, die von außerhalb des ADC selbst verwendet werden kann. Dadurch können externe Geräte wie die Backend-Server die Regeln remote aktualisieren, falls eine Schadensbegrenzung nicht ordnungsgemäß durchgeführt wird, und sie an den Cloud-Kundendienst weitergeben.
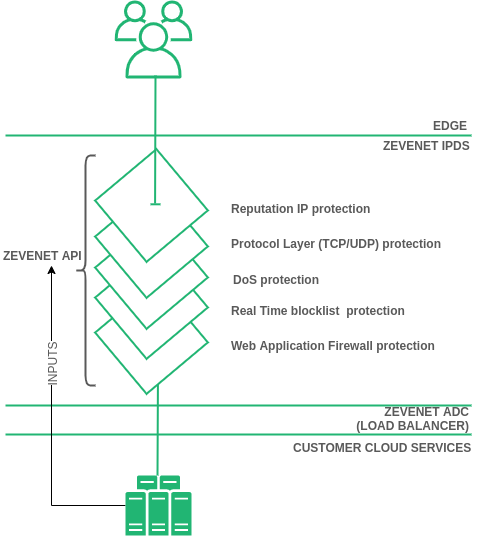
Abschließende Übersicht
Die Sicherheit Ihrer Dienste beginnt am Netzwerkrand mit dem Relianoid IPDS-Modulsystem. Wir haben erläutert, wie Relianoid IPDS mit einer effektiven, mehrschichtigen Lösung und über 5000 täglich aktualisierten Schutzregeln Ihr System optimal vor neuen Angreifern und Angriffsmethoden schützt, die Ihre Cloud-Dienste gefährden. Wenn Sie mehr Informationen wünschen und erfahren möchten, wie Relianoid IPDS Sie unterstützen kann, kontaktieren Sie uns. Wir helfen Ihnen gerne bei der Entwicklung einer Sicherheitsplattform, die Ihre spezifischen Anwendungsfälle abdeckt.


