Wie funktioniert Exchange 2016? #
Microsoft Exchange 2016 ist Teil der Serveranwendungen von Microsoft und bietet unter anderem E-Mail-Dienste, Postfächer, Adressbücher, Clientzugriffe und Autodiscovery-Connectors.
Für einen eigenständigen Server verwendet Microsoft Exchange 2016 die folgenden Netzwerkports:
TCP / 25 und TCP / 465 für SMTP und SMTPS bzw. Mailing-Dienste.
TCP / 143 und TCP / 993 für IMAP und IMAPS Clientzugriffsdienste bzw.
TCP / 110 und TCP / 995 für POP3 und POP3S Clientzugriffsdienste bzw.
TCP / 80 und TCP / 443 für Outlook Web Access (OWA) Client-Zugriffsdienste, automatische Erkennung Dienstleistungen und MAPI Dienstleistungen.
Innerhalb einer Organisation ist die Nutzung all dieser Dienste auf einem eigenständigen Server keine gültige Architektur, da sie im Wartungsfall oder bei Ausfall des Dienstes keine hohe Verfügbarkeit bietet. Aus diesem Grund schlagen wir eine skalierbare Architektur vor, die hohe Verfügbarkeit bietet und einzelne Ausfallpunkte vermeidet.
Skalierbare Umgebung für Microsoft Exchange 2016 #
Unten wird die vorgeschlagene Umgebung zum Erstellen von Microsoft Exchange 2016-Diensten mit hoher Verfügbarkeit und einer flexiblen und skalierbaren Architektur dargestellt.
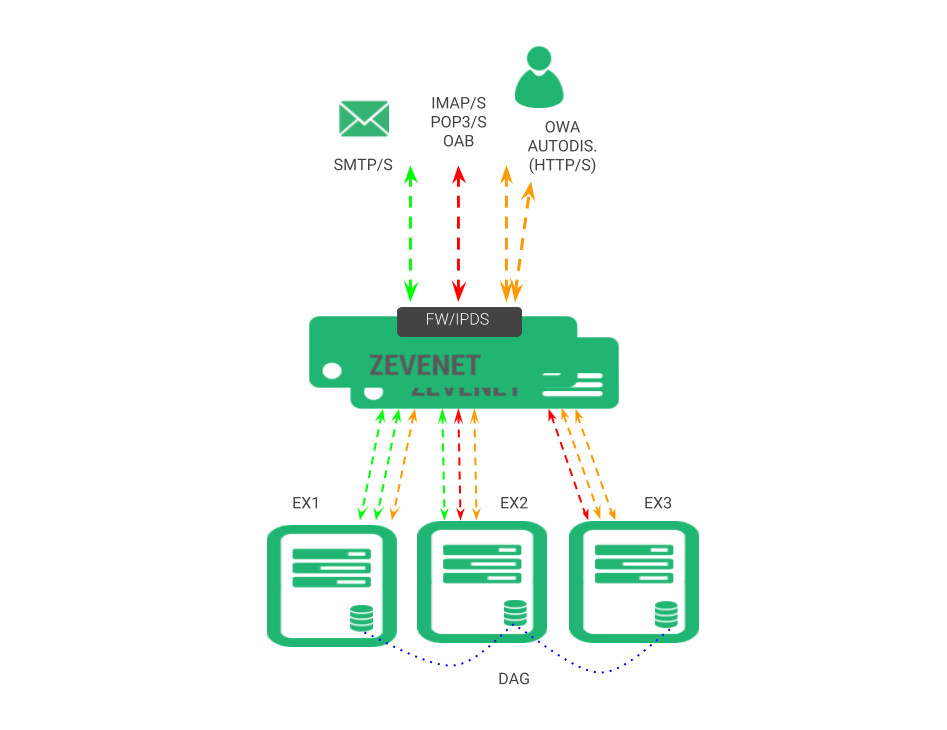
Mit dieser Architektur können Sie isolierte Exchange 2016-Dienste erreichen, um zu vermeiden, dass ein Dienst während der Wartung oder bei einem Ausfall andere Dienste beeinträchtigt, indem Sie Mailing-Dienste auf einer Seite und Clientzugriffsdienste auf einer anderen Seite gruppieren. Darüber hinaus bietet es die Flexibilität, dedizierte Backends für jeden Dienst nahtlos zu konfigurieren.
Voraussetzungen: #
Zunächst müssen diese Konfigurationen auf den Backend-Servern vorgenommen werden, um sie in einen skalierbaren Dienst umzuwandeln:
1. Erstellen Sie einen Dienstnamen . Die virtuellen Verzeichnisse bzw. der Namespace von Exchange 2016 müssen einem Dienstnamen zugewiesen werden. Verwenden Sie nicht den Hostnamen, der standardmäßig verwendet wird (z. B. exchange.mydomain.com ). Der neue Namespace wird in der Zertifikatsanforderungs-Transaktion (CRT) an die Zertifizierungsstelle (CA) verwendet, um ein neues, sicheres Zertifikat für den Dienst zu generieren. Zusätzlich muss der ausgewählte Namespace im Unternehmens-DNS eingetragen werden, damit die virtuellen Adressen der im Load Balancer erstellten Farmen aufgelöst werden können.
2. MAPI-Dienst . Exchange 2016 verwendet für diesen Dienst keine dynamischen Ports mehr. Er wird über HTTP unterstützt und ist standardmäßig aktiviert. Vergessen Sie jedoch nicht, diesen Dienst korrekt zu konfigurieren. Spezifische Schritte zum Aktivieren, Konfigurieren und Testen von MAPI über HTTP finden Sie unter https://technet.microsoft.com/en-us/library/mt634322(v=exchg.160).aspx.
3. Richten Sie den DAG-Dienst für die Datenbankreplikation ein . Durch Aktivieren der Datenbankverfügbarkeitsgruppe (DAG) im CAS-Array kann ein Clusterdienst zur Replikation von Postfächern zwischen den Servern erstellt werden.
4. Erstellen Sie die Load-Balancing-Dienste . Die Konfiguration der benötigten virtuellen Dienste wird im Folgenden erläutert. Beachten Sie, dass je nach Ihren Anforderungen nicht alle Dienste erstellt werden müssen.
Erstellen der virtuellen Exchange-Dienste #
Sobald eine Einheit von RELIANOID bereitgestellt ist und die ersten Startparameter eingerichtet sind, folgen Sie bitte den unten beschriebenen Anweisungen.
Erstellen Sie zunächst eine dedizierte virtuelle Schnittstelle für Exchange-Dienste, indem Sie im Menübereich Netzwerk | Virtuelle Schnittstellen wie unten dargestellt navigieren.
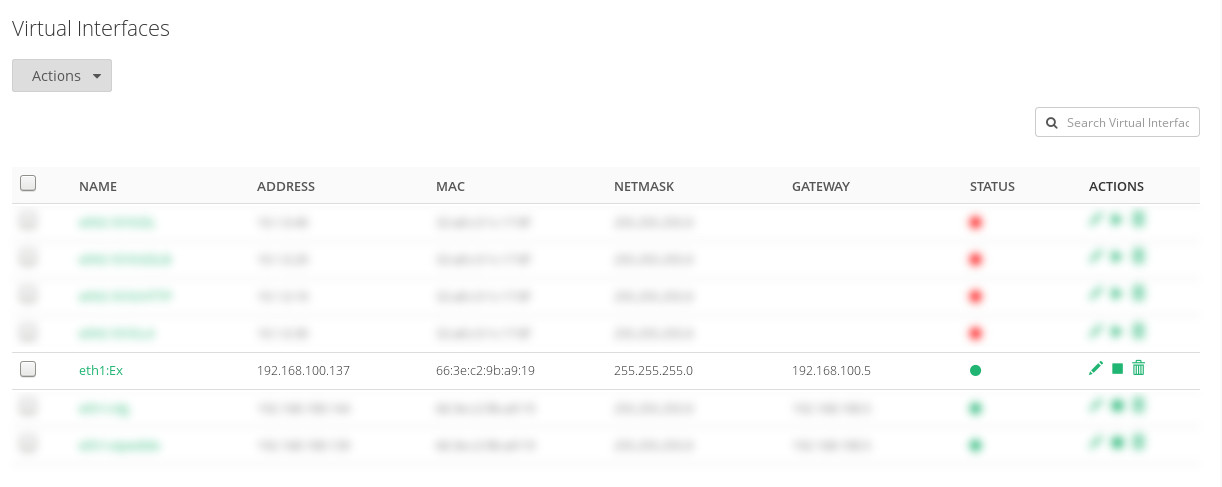
Diese IP-Adresse dient als virtuelle IP-Adresse für unsere Exchange-Dienste und muss von unserem Unternehmens-DNS bei Anfragen an exchange.mydomain.com aufgelöst werden.
Anschließend kann der Load Balancer die virtuellen Dienste erstellen. Über den Menüpunkt LSLB | Farms können Sie alle vorgeschlagenen Load-Balancing-Farmen erstellen, um die verschiedenen Dienste von Exchange 2016 zu isolieren. Diese werden in den folgenden Abschnitten detailliert beschrieben.
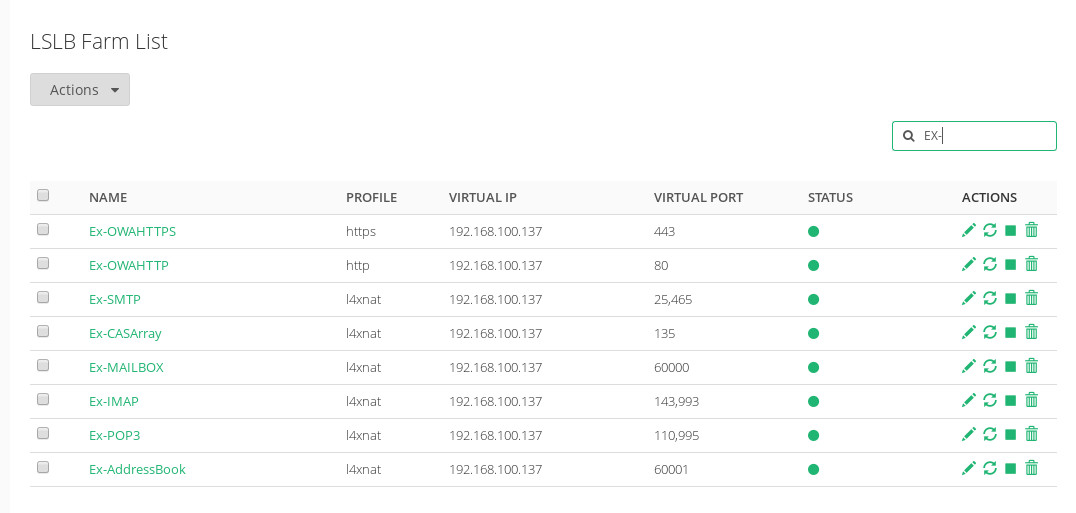
Virtuellen SMTP/S-Dienst erstellen #
Dies ist eine LSLB-Farm mit L4-Profil, die als virtueller Mailing-Dienst verwendet wird und die TCP- Ports 25 und 465 nutzt , falls die Sicherheit im Backend aktiviert ist.
Im Bereich „Dienste“ können wir eine erweiterte Integritätsprüfung für SMTP konfigurieren.
check_smtp -H HOST -w 30 -c 30 -p 25 -t 32
Wenn im virtuellen Dienst mehr als ein Port verwendet wird, empfiehlt es sich, die verschiedenen Ports in nur einer Integritätsprüfung zu testen.
Konfigurieren Sie abschließend die Backends so, dass sie als echte Server für diese Dienste verwendet werden können.
Virtuellen IMAP/S-Dienst erstellen #
Dies ist eine LSLB-Farm mit L4-Profil, die Clients den Zugriff auf ihre Postfächer via IMAP ermöglicht . Dabei werden die TCP- Ports 143 und 993 verwendet , sofern die Sicherheit im Backend aktiviert ist. Bitte beachten Sie, dass dieser Dienst optional ist. Prüfen Sie daher, ob Exchange 2016 die IMAP-Ports aktiviert.
Im Bereich „Dienste“ können wir einen einfachen Integritätscheck für IMAP konfigurieren, wie unten dargestellt.
check_tcp -H HOST -p 143 -w 30 -c 30 -t 32
Wenn im virtuellen Dienst mehr als ein Port verwendet wird, empfiehlt es sich, die verschiedenen Ports in nur einer Integritätsprüfung zu testen.
Konfigurieren Sie abschließend die Backends so, dass sie als echte Server für diese Dienste verwendet werden können.
Virtuellen POP3/S-Dienst erstellen #
Dies ist eine LSLB-Farm mit L4-Profil, die Clients den Zugriff auf ihre Postfächer über POP3 ermöglicht . Dabei werden die TCP- Ports 110 und 995 verwendet , sofern die Sicherheit im Backend aktiviert ist. Bitte beachten Sie, dass dieser Dienst optional ist. Prüfen Sie daher, ob Exchange 2016 die POP3-Ports unterstützt.
Im Bereich „Dienste“ können wir einen einfachen Integritätscheck für POP3 konfigurieren, wie unten dargestellt.
check_tcp -H HOST -p 110 -w 30 -c 30 -t 32
Wenn im virtuellen Dienst mehr als ein Port verwendet wird, empfiehlt es sich, die verschiedenen Ports in nur einer Integritätsprüfung zu testen.
Konfigurieren Sie abschließend die Backends so, dass sie als echte Server für diese Dienste verwendet werden können.
Virtuellen Dienst für RPC CAS-Postfächer erstellen #
Dies ist eine LSLB-Farm mit L4-Profil, die für den Mailbox-Dienst verwendet wird, der den in einem vorherigen Schritt festgelegten TCP- Port verwendet, in unserem Beispiel 60000.
Im Bereich „Dienste“ können wir einen einfachen Integritätscheck für diesen Dienst konfigurieren, wie unten dargestellt.
check_tcp -H HOST -p PORT -w 30 -c 30 -t 32
Konfigurieren Sie abschließend die Backends so, dass sie als echte Server für diese Dienste verwendet werden können.
Erstellen eines virtuellen Outlook-Adressbuchdiensts #
Dies ist eine LSLB-Farm mit L4-Profil, die für Adressbuchdienste verwendet wird und den in einem vorherigen Schritt festgelegten TCP- Port nutzt; in unserem Beispiel ist das 60001.
Im Bereich „Dienste“ können wir einen einfachen Integritätscheck für diesen Dienst konfigurieren, wie unten dargestellt.
check_tcp -H HOST -p PORT -w 30 -c 30 -t 32
Konfigurieren Sie abschließend die Backends so, dass sie als echte Server für diese Dienste verwendet werden können.
Virtuellen CAS-Array-Dienst erstellen #
Dies ist eine LSLB-Farm mit L4-Profil, die für CAS-Array-Dienste verwendet wird und standardmäßig den TCP- Port 135 nutzt.
Im Bereich „Dienste“ können wir einen einfachen Integritätscheck für diesen Dienst konfigurieren, wie unten dargestellt.
check_tcp -H HOST -p PORT -w 30 -c 30 -t 32
Konfigurieren Sie abschließend die Backends so, dass sie als echte Server für diese Dienste verwendet werden können.
Erstellen Sie virtuelle OWA-Dienste mit SSL-Offloading #
Dieser Dienst ermöglicht den E-Mail-Webzugriff für Clients und kann über die TCP- Ports 80 und 443 bereitgestellt werden . In diesem Fall schlagen wir vor, SSL-Offloading im Load Balancer zu nutzen, sodass die Exchange-Server nicht die SSL-Weblast verarbeiten müssen und nur HTTP-Verbindungen akzeptieren.
Um dies zu realisieren, erstellen wir zunächst eine LSLB-Farm mit HTTP-Profil auf Port 80 und konfigurieren im Abschnitt „Dienste“ die Umleitung auf HTTPS, wie unten dargestellt.

Beachten Sie, dass wir die Dienstdomäne verwendet haben, in unserem Beispiel exchange.mydomain.com . Es ist nicht nötig, Backends einzufügen, da der gesamte Datenverkehr an eine andere sichere Serverfarm umgeleitet wird.
Starten Sie abschließend die neue Farm neu, um die Änderungen zu übernehmen.
Erstellen Sie dann eine neue LSLB-Farm mit HTTP-Profil und HTTPS-Listener im Port 443 mit demselben Zertifikat, das in den in das PEM-Format konvertierten Exchange CAS-Array-Diensten verwendet wird. Fügen Sie es dann wie unten gezeigt in den Dienst ein.
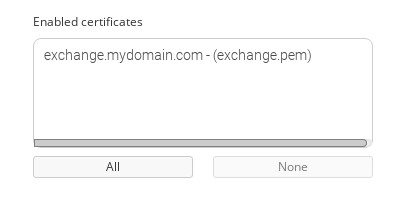
Konfigurieren Sie abschließend die erweiterte Integritätsprüfung und fügen Sie die Backend-Server hinzu, die eine Verbindung mit Port 80 herstellen.
check_http -H HOST -S -w 10 -c 10 -t 11 -u /owa/healthcheck.htm --expect='200'
Starten Sie den Dienst neu, um die Änderungen zu übernehmen.
Exchange 2016 in Hochverfügbarkeits- und automatisierter Notfallwiederherstellungskonfiguration #
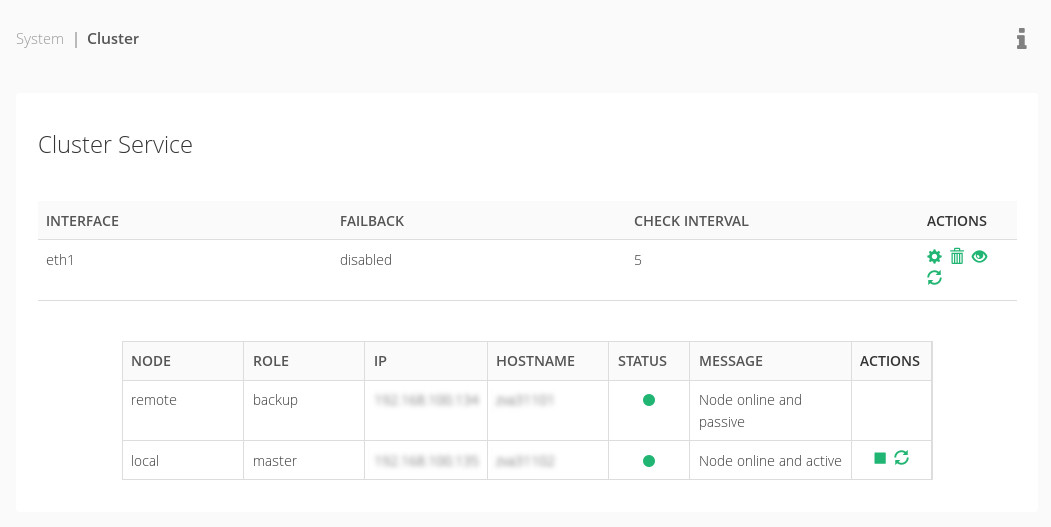
Sobald wir für alle Dienste einen Lastenausgleich und eine hohe Verfügbarkeit erreicht haben, müssen wir einen einzelnen Ausfallpunkt vermeiden, falls der Lastenausgleich ausfällt oder aufgrund von Wartungsaufgaben.
Da der RELIANOID Die Clusterlösung repliziert alle Verbindungen und Sitzungen in Echtzeit und bildet einen Cluster, bei dem die Clients transparent und ohne Unterbrechung von einem Knoten zum anderen wechseln können. Der Clusterdienst bietet hohe Verfügbarkeit auf Anwendungsbereitstellungsebene, aber auch automatische Notfallwiederherstellungsfunktionen, die einfach über den Abschnitt konfiguriert werden können. System |.
Verbesserte Sicherheit in Exchange 2016 #
RELIANOID Das Intrusion Prevention and Detection System fügt den Exchange-Diensten eine zusätzliche Sicherheitsebene hinzu, sodass wir sicherstellen können, dass die Verbindungsanfragen unserer Sites vertrauenswürdig sind. Wir empfehlen, dieses Modul zu aktivieren, wenn einer unserer virtuellen Dienste im Internet öffentlich zugänglich ist.
Genießen Sie Ihre hochverfügbaren Exchange-Dienste!
Einige in diesem Artikel verwendete Referenzen:
https://docs.microsoft.com/en-us/exchange/plan-and-deploy/deployment-ref/network-ports?view=exchserver-2019
https://sysadminblogger.wordpress.com/tag/zen-load-balancer-exchange-2016/
https://sysadminblogger.wordpress.com/tag/zevenet-load-balancer-exchange-2016/
http://josemct.com/blog/2016/06/22/client-access-server-cas-array-zen-load-balancing/
https://blogs.technet.microsoft.com/exchange/2015/10/08/load-balancing-in-exchange-2016/


