Lokale Dienstleistungen #
Der Bereich „Lokale Dienste“ verwaltet einige Load-Balancer-Dienste wie HTTP, Web-GUI-Dienste, SSH für Wartungsarbeiten, Cluster-Replikationsdienste und SNMP-Überwachungsdienste.
Jede Änderung in diesem Abschnitt muss durch Klicken auf die Schaltfläche „Anwenden“ übernommen werden . Verwenden Sie die Schaltfläche „Änderungen rückgängig machen“ , um die vorgenommenen Änderungen zu verwerfen und die vorherige Konfiguration wiederherzustellen.
HTTP-Web-GUI-Dienst #
Dieser Dienst dient der administrativen und operativen Verwaltung. Über den HTTP- Dienst wird die Web-GUI bereitgestellt.
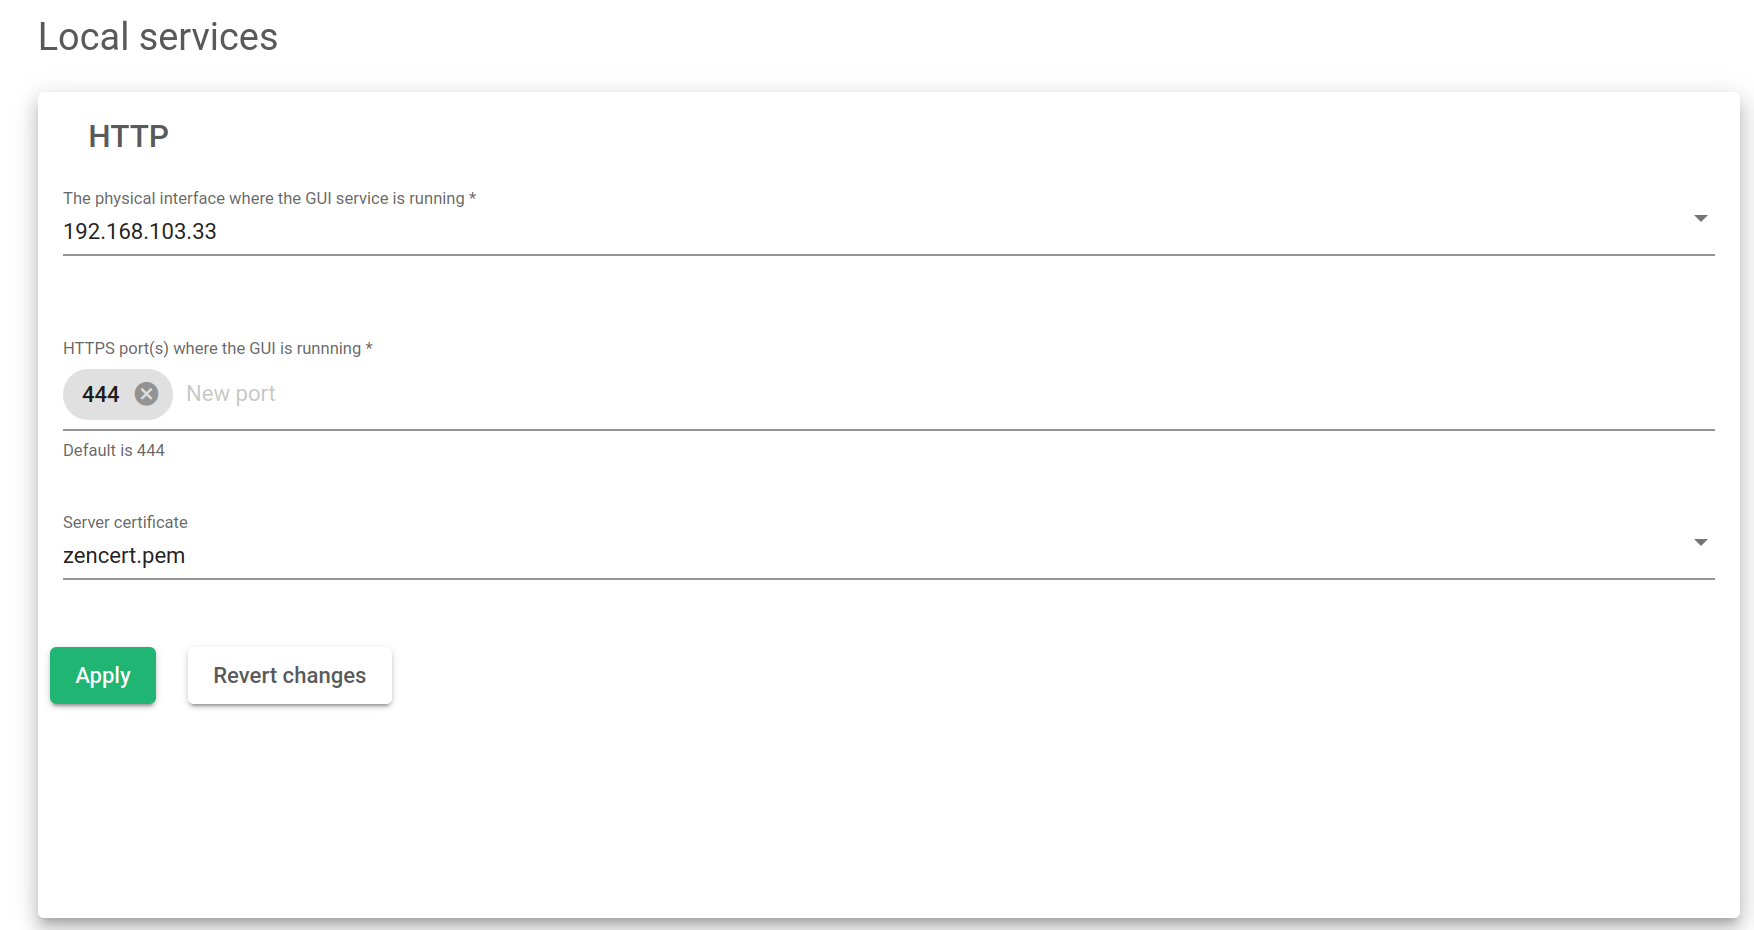
Die physische Schnittstelle, auf der der GUI-Dienst ausgeführt wird. Dies ist die Schnittstelle, an der der Webpanel-Dienst an alle im Load Balancer konfigurierten physischen, Bonding- und VLAN-Schnittstellen gebunden ist. Hinweis: Virtuelle und schwebende Schnittstellen werden nicht empfohlen.
HTTPS-Port, auf dem der GUI-Dienst ausgeführt wird. Der vom Web-GUI-Dienst für administrative und betriebliche Zwecke verwendete Port. Der Standardport ist 444.
ServerzertifikatDies ist das Authentifizierungszertifikat, das zeigt, dass ein Benutzer die Berechtigung hat, Relianoid-Geräte zu verwenden.
Sobald Sie auf die Schaltfläche „Anwenden “ klicken , müssen Sie die Änderungen in einem daraufhin angezeigten Popup-Fenster bestätigen.
SSH-Verwaltungsdienst #
Dieser Dienst dient der Wartung und Clusterreplikation. Er ermöglicht den Remote-Zugriff auf den Load Balancer über die Befehlszeile.
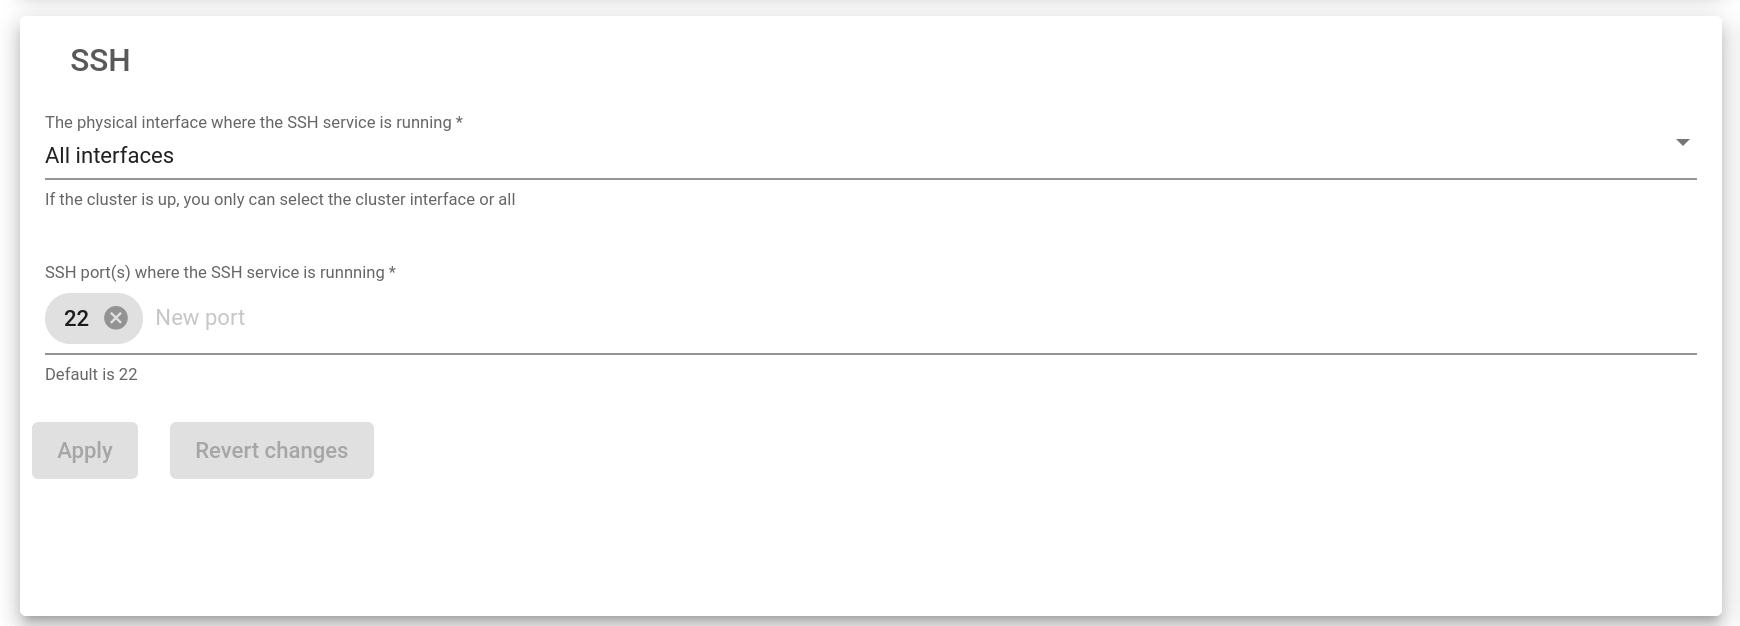
Die physische Schnittstelle, auf der der SSH-Dienst ausgeführt wird. Dies ist die Schnittstelle, an die der SSH-Dienst zwischen allen im Load Balancer konfigurierten NIC-, Bonding- und VLAN-Schnittstellen gebunden wird. Virtuelle und Floating-Schnittstellen werden nicht empfohlen.
SSH-Port(s), auf denen SSH läuft. Dies ist der Port, der von SSH-Diensten verwendet wird. Der Standardport ist 22.
Nach dem Klicken auf die Schaltfläche „Anwenden“ werden die Änderungen an der Schnittstelle und dem Port übernommen. Der SSH-Dienst wird neu gestartet.
SNMP-Überwachungsdienst #
Dieser Dienst wird vom System zur Überwachung des Lastenausgleichs verwendet und in eine zentrale SIEM-Plattform integriert.
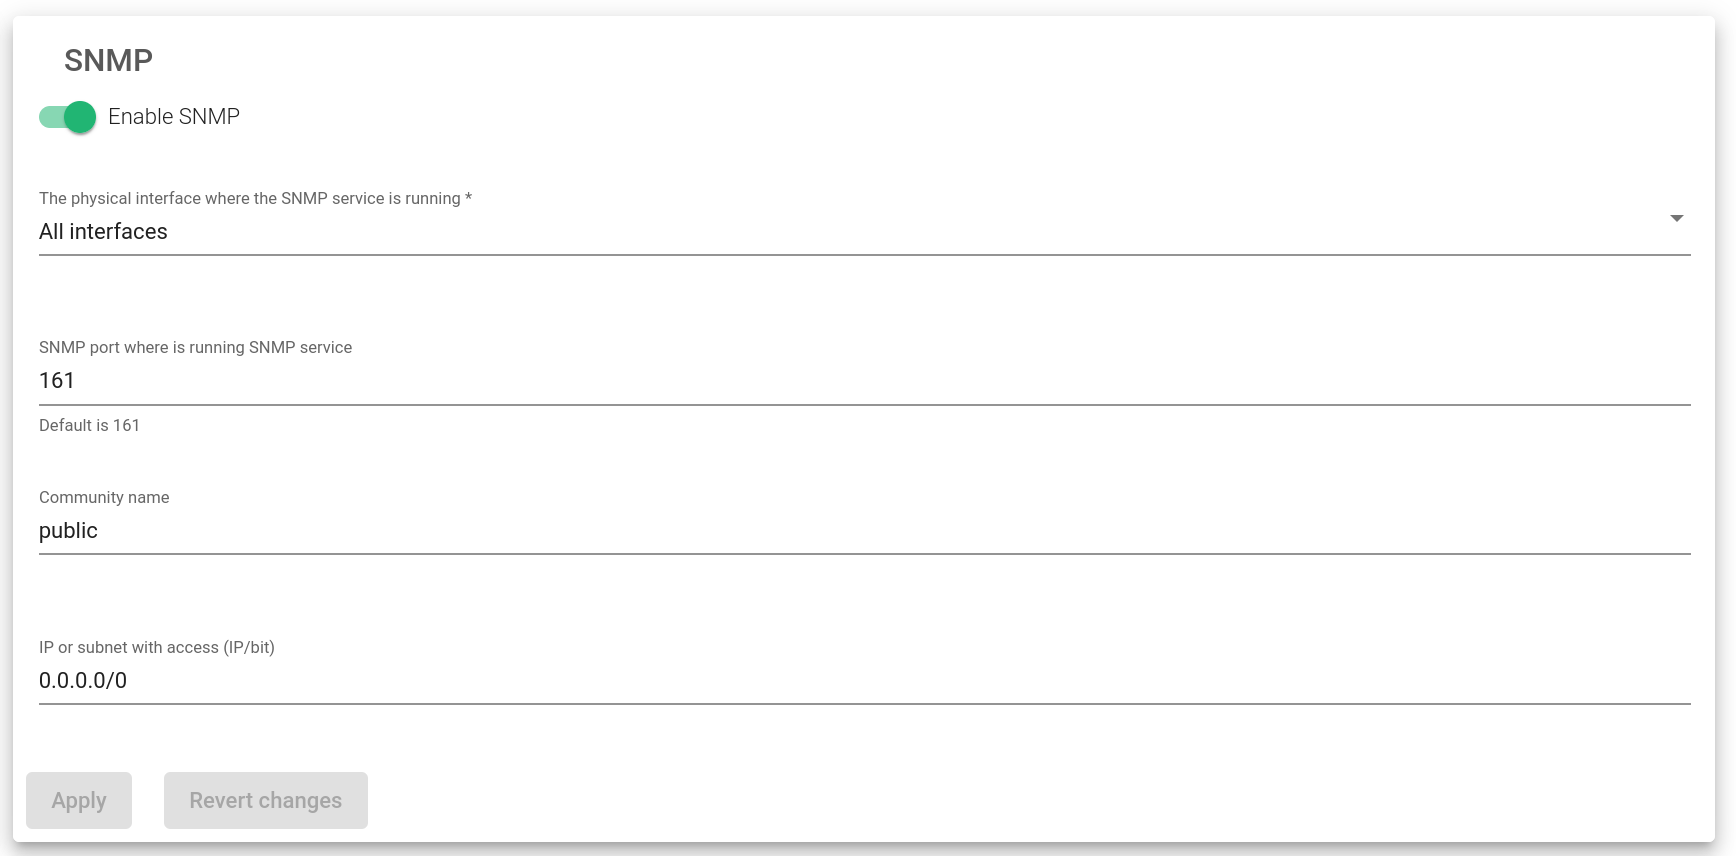
SNMP aktivieren. Um den SNMP-Dienst zu aktivieren oder zu deaktivieren. Standardmäßig ist er deaktiviert.
Physische Schnittstelle, auf der der SNMP-Dienst ausgeführt wird. Schnittstelle, auf der der SNMP-Dienst ausgeführt wird.
SNMP-Port, auf dem der SNMP-Dienst ausgeführt wird. Port, von dem aus der SNMP-Dienst lauscht. Standardmäßig ist Port 161 werden verwendet.
Community-Name. Der zu verwendende schreibgeschützte Community-Name. Standardmäßig ist der Community-Name Öffentlichkeit werden verwendet.
IP oder Subnetz mit Zugriff (IP/Bit). Client-Subnetze oder -Adressen dürfen auf den SNMP-Dienst zugreifen. Falls Sie den Zugriff nur von einer IP-Adresse aus zulassen möchten, verwenden Sie bitte das Netzmaskenbit / 32.
Durch die Schaltfläche „Anwenden “ werden alle Änderungen automatisch auf den SNMP-Dienst angewendet.
Um mehr über SNMP zu erfahren, lesen Sie unseren Artikel „SNMP in einer SIEM-Umgebung verstehen“ und „Relianoid Appliance überwachen“.
Rsyslog-Protokollierungsdienst #
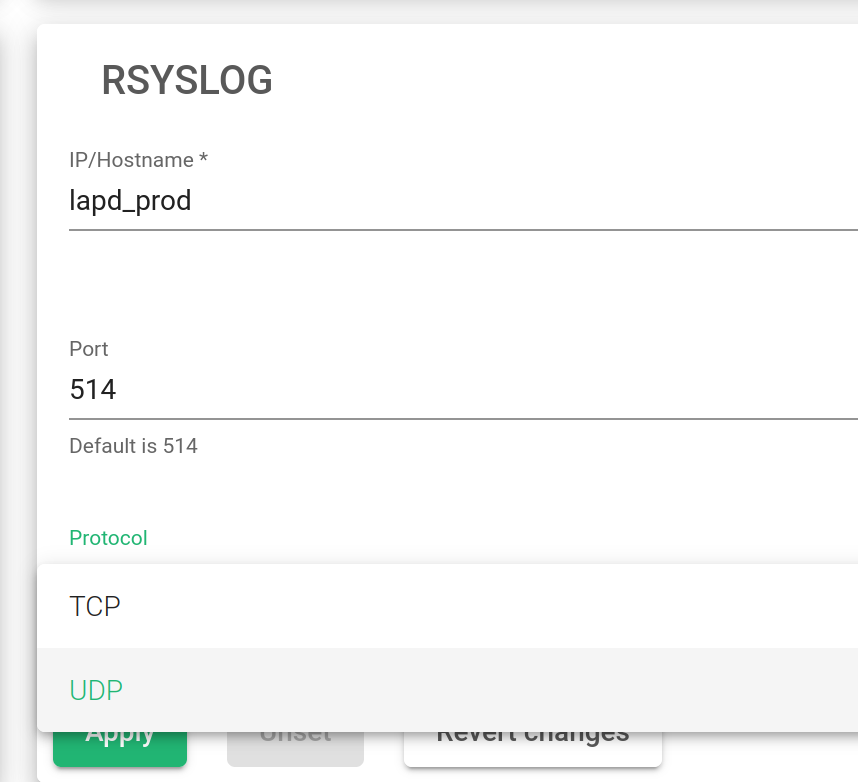
IP/Hostname. Der Name des Rsyslog-Hosts.
Hafen. Der Port, über den die Protokolldateien gesendet werden sollen.
ProtokollDas zu verwendende Übertragungsprotokoll. Die Übertragung sollte entweder UDP oder TCP sein.
Durch die Schaltfläche „Anwenden “ werden alle Änderungen automatisch auf den Rsyslog-Dienst angewendet.
global Services #
Diese Dienste dienen dazu, ein bestehendes System zu modifizieren und den Load Balancer an die Bedürfnisse des Kunden anzupassen. Diese Verhaltensweisen werden im Folgenden beschrieben:
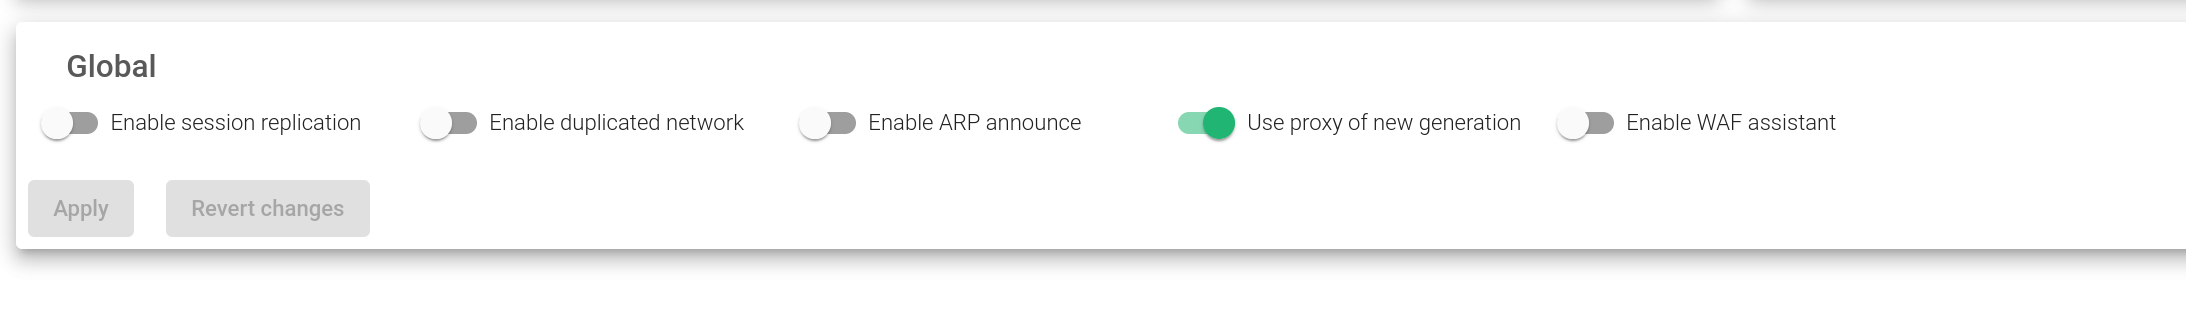
Aktivieren der Sitzungsreplikation. Wenn eine Farm mit Persistenz konfiguriert ist, repliziert das System die Sitzungstabellen auf den Backup-Knoten. Falls die Masterknoten im Cluster ausfällt, dann wird der neue Master Die Sitzungen werden fortgesetzt, und der Benutzer muss keine neue Sitzung erstellen. Diese Funktion ist Teil der Zustandsbehafteter Cluster. Es ist standardmäßig aktiviert.
Dupliziertes Netzwerk aktiviertDas Relianoid-Routingsystem unterstützt nicht die Konfiguration desselben Netzwerks in mehr als einer Schnittstelle. Diese Option ermöglicht jedoch die zweimalige Einrichtung desselben Netzwerks. Durch Deaktivieren dieser Option wird sichergestellt, dass der Datenverkehr keine asymmetrischen Routen generiert. Sie ist standardmäßig deaktiviert.
ARP-Ankündigung aktivierenIn jedem Cluster-Switch wird eine ARP-Ankündigung ausgeführt, um dem Netzwerk die MAC-Änderungen mitzuteilen. Wenn diese Option aktiviert ist, erfolgt jede Minute eine ARP-Ankündigung an das Netzwerk. Standardmäßig ist diese Option ebenfalls deaktiviert.
Proxy der neuen Generation verwendenSeit Relianoid 6.1 wird das HTTP(S)-Profil von einer neuen Binärdatei namens zproxy mit neuen Funktionen, die schneller sind als sein Vorgänger. Wenn deaktiviert, wird die vorherige HTTP-Implementierung verwendet.
WAF-Assistent aktivieren. Aktiviert eine Firewall-Schnittstelle zum Schutz und zur Überwachung des HTTP-Protokolls.
Klicken Sie anschließend auf die Schaltfläche „ Anwenden “. Dadurch werden alle Änderungen automatisch auf die globalen Dienste angewendet.
Remote-Dienste #
Der Bereich „Remote-Dienste“ verwaltet einige externe Dienste, die der Load Balancer benötigt, wie beispielsweise DNS zur Auflösung von Netzwerknamen, NTP zur Synchronisierung der Systemuhr und den Proxy- Dienst. Dadurch kann der Load Balancer einen externen Proxy für interne Dienste nutzen.
Jede Änderung in diesem Abschnitt muss durch Klicken auf die Schaltfläche „Anwenden “ übernommen werden . Verwenden Sie die Schaltfläche „Änderungen rückgängig machen“ , um die vorgenommenen Änderungen zu verwerfen und die vorherige Konfiguration wiederherzustellen.
DNS-Dienst #
Der Domain Name System-Dienst dient der Auflösung von Domänennamen, um deren Netzwerkadressen zu ermitteln. Server, die für die DNS-Auflösung konfiguriert sind, werden in der Systemdatei /etc/resolve.conf gespeichert.
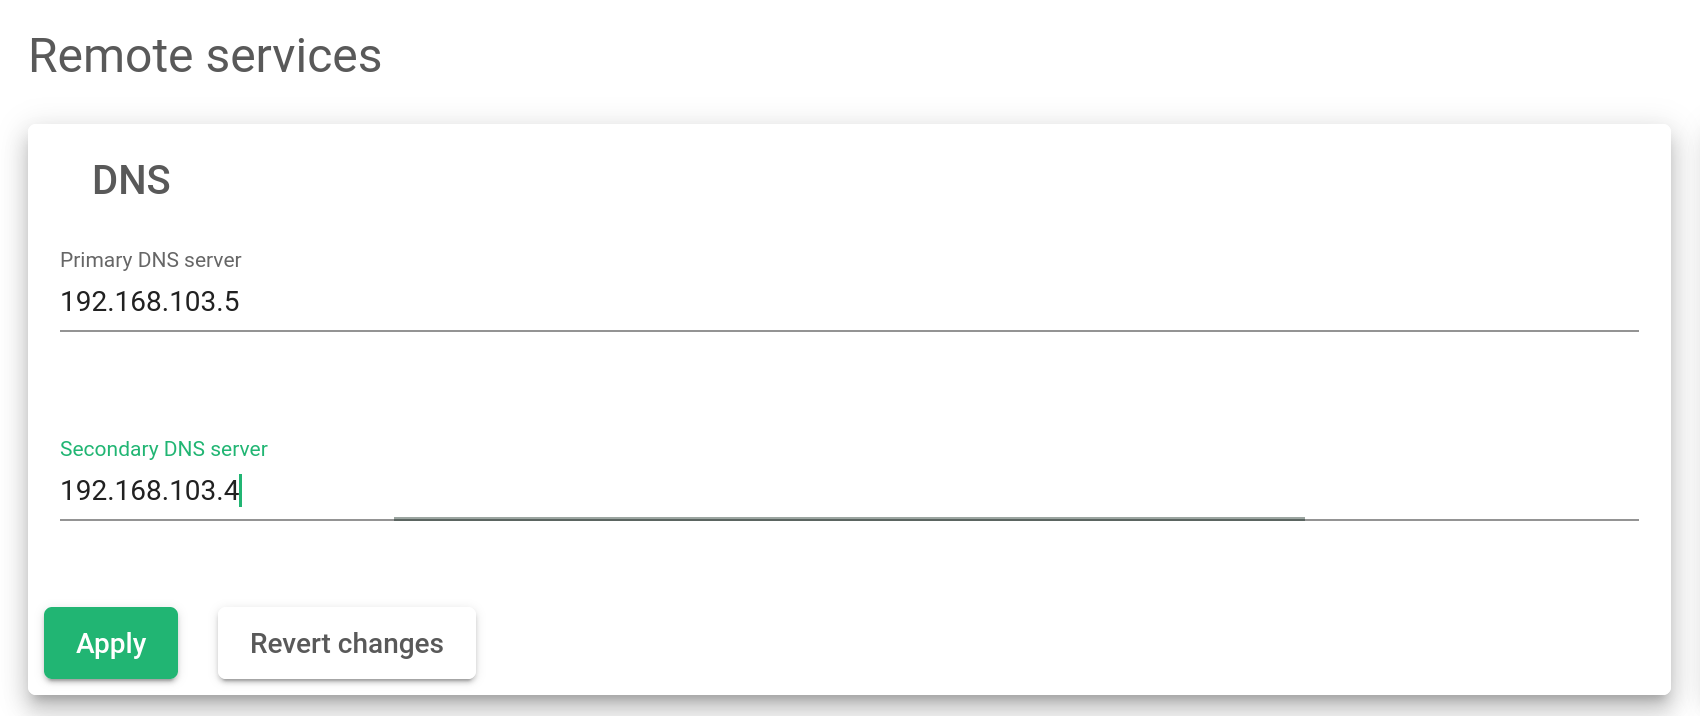
Primärer ServerDie IP-Adresse des primären Nameservers. Der Standardwert ist 8.8.8.8.
Sekundärer Server. Die IP-Adresse des sekundären Nameservers. Dieser Wert ist optional und standardmäßig leer.
NTP-Dienst #
Dieser Dienst wird verwendet, um das Systemdatum und die Uhrzeit des Load Balancers zu synchronisieren.
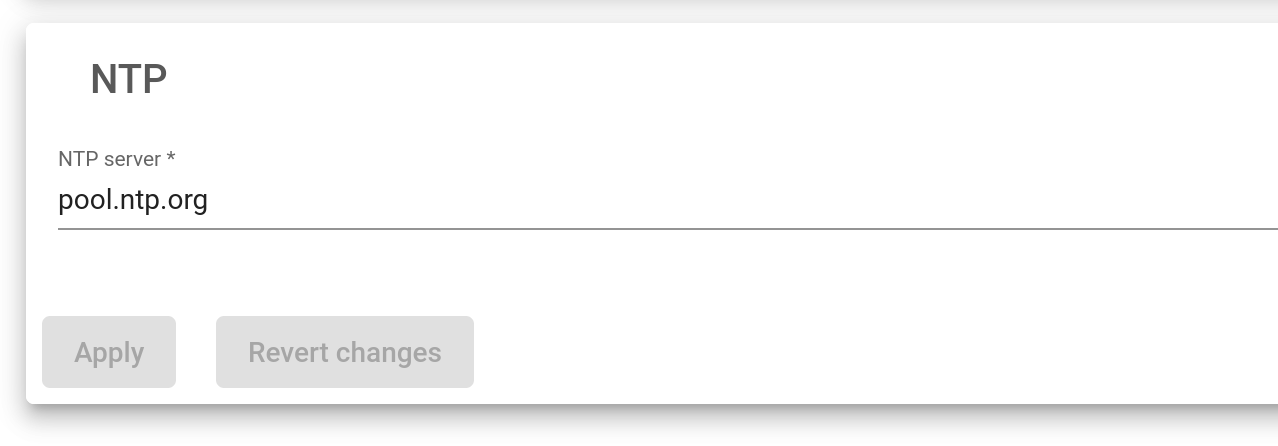
NTP-Server . Die Server-IP-Adresse oder der Domänenname, mit dem sich der Load Balancer verbindet, um Datum und Uhrzeit des Systems zu synchronisieren. Der Standardwert ist pool.ntp.org.
Proxy-Service #
Dieser Dienst ermöglicht dem Load Balancer den Zugriff auf das Internet über einen Remote-Proxy. Einige Dienste wie Updates nutzen diese Option, sofern konfiguriert.
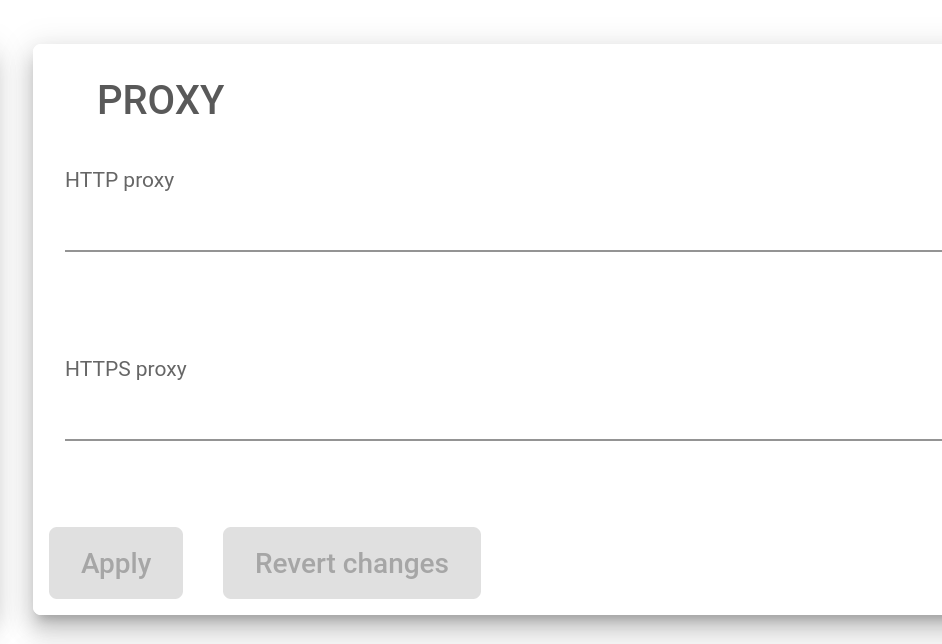
HTTP-ProxyWenn Sie einen HTTP-Proxy für HTTP-Anfragen verwenden möchten, definieren Sie die vollständige URL eines HTTP-Proxys, z. B. http://myproxy:80.
HTTPS-ProxyWenn Sie einen HTTPS-Proxy für HTTPS-Anfragen verwenden möchten, definieren Sie die vollständige URL eines HTTPS-Proxys, z. B. http://myproxy:443.
Lass uns verschlüsseln #
Dieses Zertifikat weist die Authentizität eines Servers nach und sorgt durch Datenverschlüsselung für sichere Datenübertragungen.
Erfahren Sie mehr über Lassen Sie uns verschlüsseln.
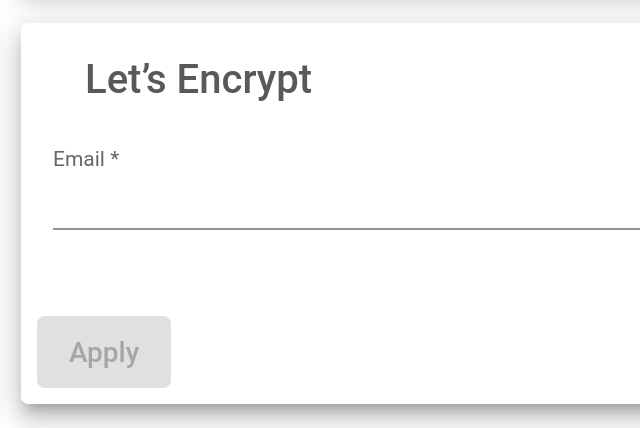
E-Mail . Benachrichtigungs-E-Mail für die Verwaltung des Let's Encrypt-Dienstes.


