Liste der SSL-Zertifikate #
In diesem Abschnitt sind alle auf der Appliance installierten Zertifikate aufgelistet, die für die Verwendung durch LSLB-Farmen bereit sind.
Hierbei handelt es sich hauptsächlich um Secure Socket Layer (SSL) -Zertifikate, die hochgeladen oder mithilfe des Certificate Signing Request (CSR) -Generators oder eines Private Enhanced Mail (PEM) -Generators generiert werden können.
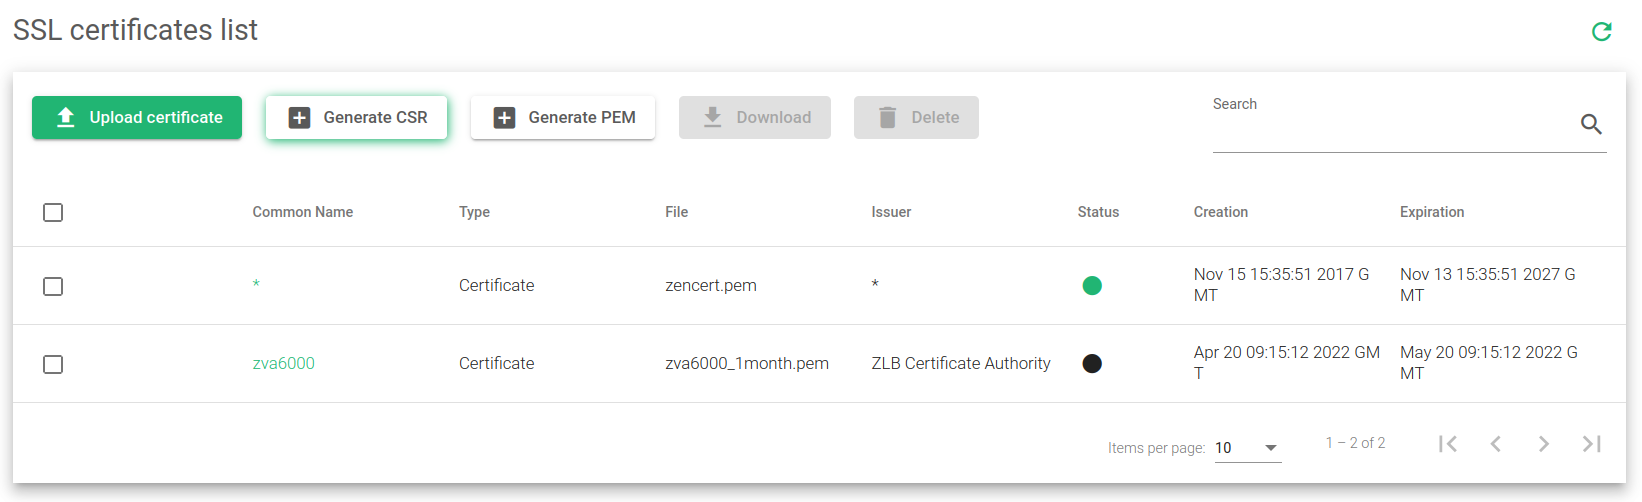
Stellen Sie sicher, dass Sie auf jedem von Ihnen erstellten Zertifikat die folgenden Details angeben.
Gemeinsamen Namen. Ein einzelner Hostname oder Platzhaltername für ein Platzhalterzertifikat.
Typ. Der Zertifikatstyp. Es kann ein Zertifikat or CSR.
Reichen Sie dasDer Zertifikatsname mit .pem or .csr Erweiterung.
Aussteller. Dies ist die Zertifizierungsstelle (CA), die das Zertifikat signiert hat. Beachten Sie, dass dieses Feld nicht für CSR-Dateien gilt.
StatusZeigt eine Farbdarstellung des aktuellen Status eines Zertifikats: Gültig (Grün), Abgelaufen (Rot), Läuft bald ab (Gelb).
von Vorabkalkulationen. Aktivierungsdatum. Für eine CSR Datei, verwenden Sie das Erstellungsdatum der Datei.
Ablauf. Das Datum, an dem das Zertifikat abläuft. Beachten Sie, dass dies nicht gilt für CSR Dateien.
Hinweis: Um eine Aktion auszuführen, d. h. ein bestimmtes Zertifikat herunterzuladen oder zu löschen, verwenden Sie das Kontrollkästchen links neben dem gewünschten Zertifikat. Die Download- und Löschfunktionen werden dadurch aktiviert.
Dies sind die Aktionen, die zum Verwalten des LSLB-Farmabschnitts verwendet werden.

Zertifikat hochladen. Zeigt ein Formular zum Hochladen einer Zertifikatsdatei in PEM Format.
CSR generieren. Zeigen Sie ein Formular an, das zur Generierung eines CSR Datei.
PEM generieren. Zeigt ein Formular zur Generierung von PEM Zertifikate.
Herunterladen. Lädt die ausgewählten Zertifikate herunter.
Löschen. Entfernt das ausgewählte Zertifikat.
Weitere Anleitungen:
Zertifikate im PEM-Format erstellen
Eine robuste Diffie-Hellman-Schlüsselgenerierung ist wichtig
Nächster Schritt: Generieren Sie ein CSR-Zertifikat.


