Was ist ein HTTP/2-Reset-Angriff? #
Ein HTTP/2-Reset-Angriff, auch bekannt als „RST_STREAM“-Angriff, ist eine Art Cyberangriff, der auf das HTTP/2-Protokoll abzielt, das für die Webkommunikation verwendet wird. Bei einem HTTP/2-Reset-Angriff sendet ein Angreifer bösartige oder speziell gestaltete RST_STREAM-Frames an einen Webserver, um eine legitime HTTP/2-Verbindung zwischen dem Server und einem Client (z. B. einem Webbrowser) zu unterbrechen oder zu beenden. Der RST_STREAM-Frame ist Teil des HTTP/2-Protokolls und wird verwendet, um einen HTTP/2-Stream abrupt zu beenden.
Der HTTP/2 Rapid Reset Attack hingegen ist eine spezielle Variante des HTTP/2-Reset-Angriffs, die darauf abzielt, schneller und effizienter Störungen und Instabilitäten in HTTP/2-Verbindungen zu verursachen. Bei diesem Angriff sendet ein Angreifer eine große Anzahl von RST_STREAM-Frames in schneller Folge an einen Zielserver. Das Hauptmerkmal dieses Angriffs ist die Geschwindigkeit, mit der RST_STREAM-Frames gesendet werden, wodurch die Verarbeitungskapazitäten des Servers überfordert werden und der Server in kurzer Zeit eine erhebliche Anzahl von HTTP/2-Streams beendet.
Wie funktioniert ein HTTP/2-Reset-Angriff? #
Normalerweise verhält sich ein HTT/2-Reset-Angriff wie folgt:
1. Der Angreifer initiiert eine HTTP/2-Verbindung mit dem Zielserver.
2. Während der Verbindung sendet der Angreifer RST_STREAM-Frames mit spezifischen Stream-Kennungen oder anderen bösartigen Parametern.
3. Beim Empfang dieser RST_STREAM-Frames beendet der Server abrupt die zugehörigen HTTP/2-Streams, was zu einer Unterbrechung der Kommunikation zwischen Server und Client für diese speziellen Streams führt.
4. Diese Störung kann zu verschiedenen unerwünschten Folgen führen, wie z. B. unvollständigem Seitenrendering, Serviceunterbrechungen oder potenzieller Ressourcenerschöpfung auf Serverseite.
Das Ziel eines HTTP/2-Reset-Angriffs kann unterschiedlich sein. Er kann verwendet werden, um Dienstunterbrechungen zu verursachen, Denial-of-Service-Zustände (DoS) zu erzeugen oder möglicherweise Schwachstellen im HTTP/2-Stack auf der Serverseite auszunutzen. Der Angreifer könnte diese Methode verwenden, um Schwachstellen bei der Verarbeitung von RST_STREAM-Frames durch den Server auszunutzen.
Wie kann ein HTTP/2-Reset-Angriff abgeschwächt werden? #
Um HTTP/2-Reset-Angriffe abzuschwächen, sollten Serveradministratoren und -entwickler ihre HTTP/2-Implementierungen auf dem neuesten Stand halten, Sicherheitsmaßnahmen ergreifen und eine Ratenbegrenzung und Filterung des eingehenden HTTP/2-Verkehrs in Betracht ziehen, um die Auswirkungen solcher Angriffe zu verhindern oder zu begrenzen. Darüber hinaus sollten sie das Verhalten und die Protokolle ihres Servers auf ungewöhnliche oder verdächtige Aktivitäten überwachen.
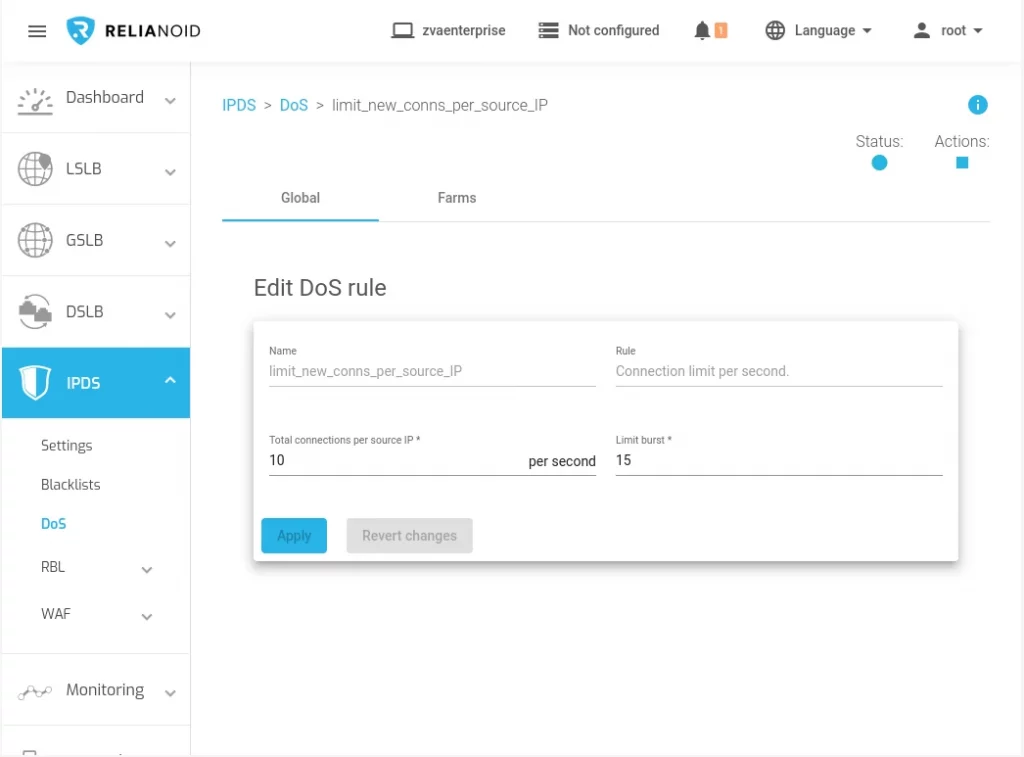
Mit einem Load Balancer mit erweiterten Sicherheitsfunktionen wie RELIANOID Load Balancer können Sie die DoS Komponente im IPDS Modul zur Ratenbegrenzung neuer Verbindungen pro Client.