Übersicht #
Mit Relianoid ADC können wir mehrdimensionale Systeme der Enterprise-Klasse skalieren und gleichzeitig eine hohe Verfügbarkeit gewährleisten . Das bedeutet: keine Benchmark-Beschränkungen hinsichtlich Speicher, CPU-Kernen oder Durchsatz.
Möglicherweise sind Ihnen diese Einschränkungen aufgefallen, die die Skalierbarkeit Ihres Netzwerks behindern, wenn Sie neben Kemp auch andere Alternativen in Betracht ziehen. Die Relianoid Community und Enterprise Editionen sind hingegen so konzipiert, dass sie unabhängig von der Bereitstellungsplattform skalieren – egal ob Hardware, virtuelle Umgebungen, Cloud-Infrastruktur oder Bare-Metal-Server.
In diesem Artikel wird das Einrichten einer Instanz des Load Balancers von Relianoid basierend auf Kemp LoadMaster-Konfigurationen erläutert.
Voraussetzungen: #
Um dieser Anleitung zu folgen, müssen Sie:
- Haben Sie eine aktive Instanz von Relianoid ADC auf Ihrer Workstation oder einer Cloud-Plattform. Wenn keine Instanz installiert ist, Fordern Sie eine Bewertung an.
- Machen Sie sich mit den KEMP Loadmaster-Konzepten vertraut.
- Sie haben Zugriff auf das Relianoid-Webpanel. Falls nicht, folgen Sie dieser kurzen Anleitung. Installationsanleitung.
- Sie wissen, wie Sie einen virtuellen Server in Relianoid ADC erstellen. Folgen Sie dieser Anleitung: Virtuelle Serverkonfiguration auf Ebene 4 und Ebene 7.
Grundlegende Konzepte #
Virtueller Dienst: Ein virtueller Dienst im Load Balancer von Kemp dient als Schnittstelle zu externen Netzwerken. Diese Schnittstelle verfügt über eine virtuelle IP-Adresse und einen virtuellen Port, über die der gesamte Web-Traffic fließt. Ein virtueller Dienst im LoadMaster von Kemp entspricht einer Farm im Load Balancer von Relianoid.
subVS: Verwenden Sie ein subVS, um den Web-Traffic zu segmentieren und an verschiedene angeforderte Ressourcen weiterzuleiten. Diese Ressourcen können HTML-Dateien oder von FTP-Servern heruntergeladene Dateien sein. In einem subVS erstellen Sie einen Pool von Backend -Servern und weisen ihnen eine Rolle zu. Ein subVS entspricht einem Service in Relianoid ADC.
Scheduling-Methode: Diese Methoden legen fest, wie häufig Clients auf Ressourcen der Backend-Server zugreifen sollen. Eine Scheduling-Methode entspricht einem Load-Balancing-Scheduler in Relianoid ADC.
Methoden zur Überprüfung realer Server: Load Balancer müssen den Zustand der Knoten, die eine Anwendung bedienen, durch das Senden von Prüfsignalen überwachen. Diese Signale überprüfen, ob ein Knoten und sein Dienst fehlerfrei funktionieren. Relianoid ADC verwendet hierfür die integrierten Plugins Farmguardian.
Schnittstellen: Schnittstellen sind notwendig, um ein lokales Netzwerk in verschiedene Netzwerksegmente zu unterteilen. Für die Netzwerksegmentierung werden VLANs benötigt . Der Relianoid Load Balancer verfügt über einen Netzwerkbereich , mit dem Sie verschiedene VLANs verwalten und ihnen über virtuelle Schnittstellen IP-Adressen zuweisen können.
Globales Load Balancing: Dieses Modul bietet DNS-basierte Load-Balancing-Verfahren. Es wird zur Verteilung des Datenverkehrs zwischen Rechenzentren eingesetzt. Das GSLB- Modul in Relianoid ADC bietet eine ähnliche Funktion, jedoch mit erweiterten Sicherheitsmaßnahmen zusätzlich zur Durchsetzung von WAF- Regeln.
Reale Server: Reale Server sind die Hosts innerhalb eines lokalen Netzwerks. Diese Hosts verarbeiten alle Anfragen aus dem Web und senden über einen Reverse-Proxy eine Antwort zurück. Ein realer Server entspricht einem Backend im Relianoid Load Balancer.
IPS/IDS: Dieses Modul bietet Schutz auf Schicht 7 bei Verwendung des Kemp Load Balancers. Es umfasst WAF-Regeln, die vor den zehn häufigsten OWASP-Sicherheitsangriffen schützen. Relianoid nutzt das IPDS- Modul, das Netzwerksicherheit auf den Schichten 3, 4 bis 7 gewährleistet.
Operationen: Dies sind Befehle, die Sie einem Load Balancer geben, um Aufgaben wie das Erstellen, Bearbeiten, Löschen oder Neustarten von Diensten auszuführen. Operationen entsprechen den Aktionen im Relianoid Load Balancer.
Diensttyp / SubVS-Typ: Diese Optionen legen fest, ob ein Dienst HTTP oder HTTPS verwendet. In einem HTTP-Profil in Relianoid ADC verfügt der Listener über die Protokolle HTTP und HTTPS. Die Optionen „ Diensttyp“ und „SubVS-Typ“ entsprechen den Listener-Optionen in Relianoid ADC.
Pro/Protokoll: Diese legen fest, ob ein Netzwerk UDP- oder TCP-Pakete übertragen soll. Relianoid ADC verfügt über mehr Protokolle, die die Schichten 4 und 7 abdecken.
ACME-Zertifikate: Dieses Protokoll automatisiert die Interaktionen zwischen Zertifizierungsstellen (CAs), wenn Sie ein SSL-Zertifikat signieren lassen müssen. Der Load Balancer von Relianoid verfügt über einen integrierten OpenSSL-Generator mit dem Programm Let's Encrypt .
Beispielkonfigurationen: Inhaltsumschaltung #
Websites liefern zwei Arten von Inhalten: dynamische und statische . Statische Inhalte wie Bilder, Audiodateien, GIFs usw. können direkt aus Datenbanken abgerufen werden, während dynamische Inhalte in der Regel mehr Serverressourcen benötigen, um je nach Nutzerverhalten verarbeitet zu werden. Daher müssen wir auf diese Ressourcen unterschiedlich zugreifen, um eine hohe Auslieferungsgeschwindigkeit zu gewährleisten.
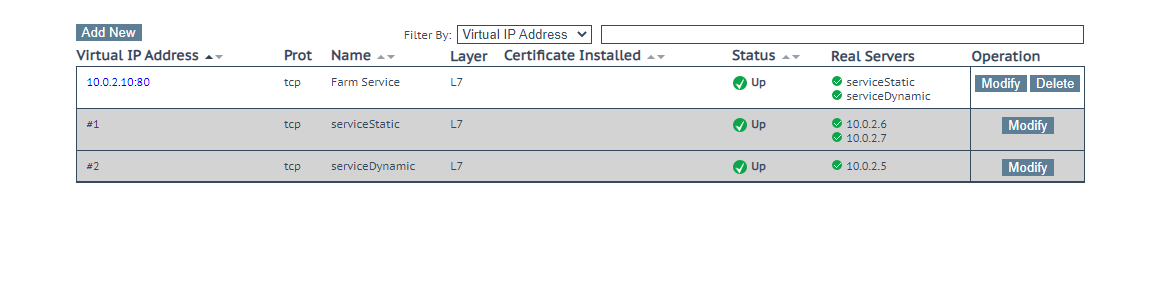
Auf einem virtuellen Server müssen zwei Dienstgruppen erstellt werden. In diesen Beispielkonfigurationen erstellen wir die Dienstgruppen serviceDynamic und serviceStatic, um das Umschalten von Inhalten mit Kemp zu demonstrieren und zu zeigen, wie dies mit Relianoid ADC erreicht werden kann.
Kemp-Konfigurationen #
- Für das Content Switching benötigen Sie mindestens zwei aktive subVS innerhalb eines virtuellen Dienstes.
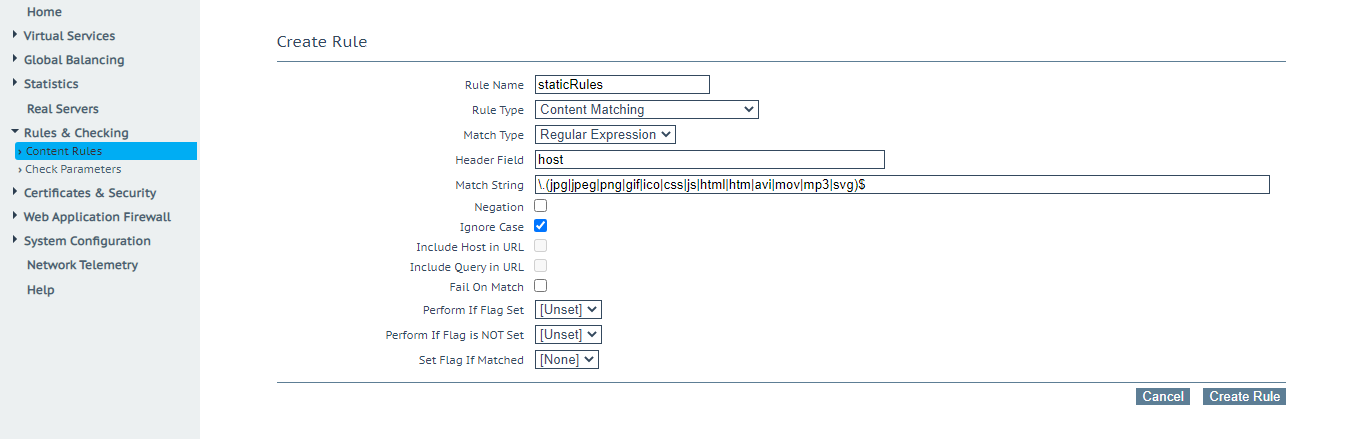
- Man muss definieren Inhalt Rules.
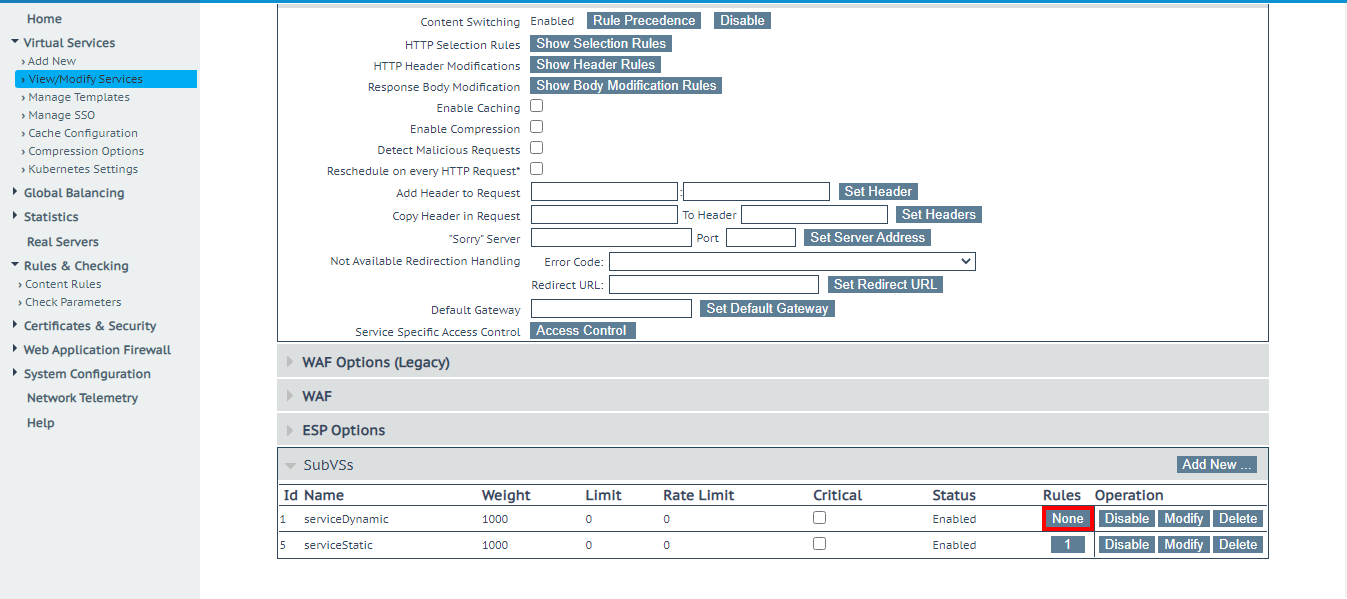
- Nachdem Sie Inhaltsregeln erstellt haben, aktivieren Sie diese Regel auf einem subVS die Sie abgleichen möchten. Klicken Sie auf die Schaltfläche Ändern bei einem virtuellen Dienst. Scrollen Sie, bis Sie die Erweiterte Eigenschaften und klicken Sie auf die Ermöglichen Schaltfläche neben dem Inhaltswechsel.
- Scrollen Sie zum Tabellenende. In der Spalte mit der Überschrift Regeln, klicken Sie auf das mit Keine Präsentation , um eine Regel hinzuzufügen.
- Nach dem Hinzufügen einer Regel ändert sich der Status von Keine Präsentation zu 1. In diesem Beispiel wird der gesamte Datenverkehr, der dieser Regel entspricht, an einen subVS mit statischem Inhalt. Der gesamte Datenverkehr, der diese Bedingung erfüllt, wird an den subVS mit dynamischem Inhalt.
Relianoide Konfigurationen #
- Um Content Switching zu ermöglichen, benötigen Sie mindestens zwei Dienste auf einem HTTP Farm.
- Für dieses Beispiel klicken und bearbeiten wir die serviceStatic ist es machbar.
- Um den Lastenausgleich bei statischen Inhalten durchzuführen, muss man einen URL-Muster um die statischen Dateien abzugleichen. In diesem Beispiel verwenden wir das gleiche Muster wie bei KEMP.
\.(jpg|jpeg|png|gif|ico|css|js|html|htm|avi|mov|mp3|svg)$
- Die Sitzungspersistenz ist optional. Sie können das Feld unverändert lassen. Sie müssen jedoch Integritätsprüfungen aktivieren. Innerhalb Bauernwächter, aktivieren Sie HTTP-Integritätsprüfungen mit dem Flag check_http.
- Speichern Sie die Konfigurationen durch Klicken auf das Tragen Sie .
- Backends erstellen um statische Ressourcen zu verteilen.
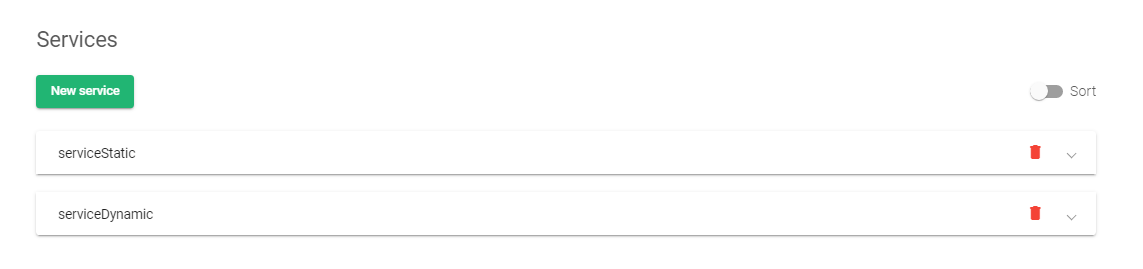
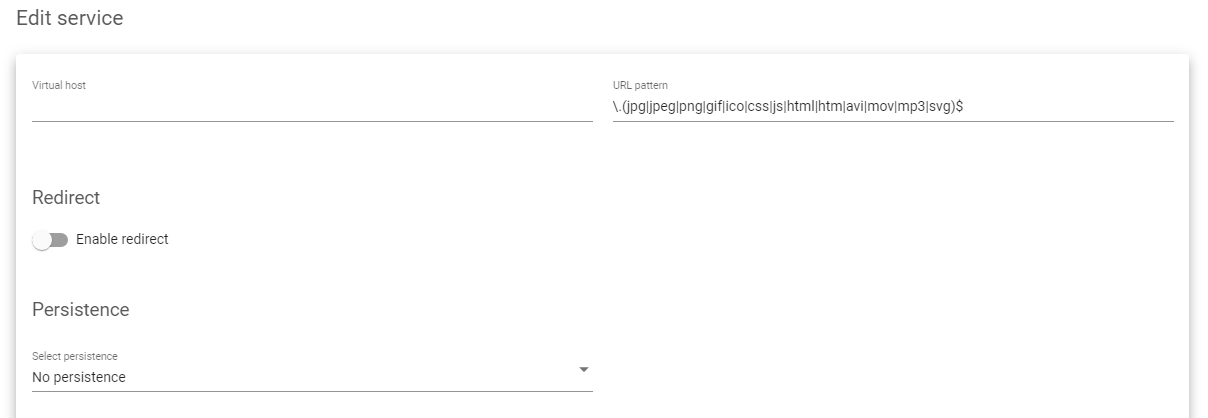
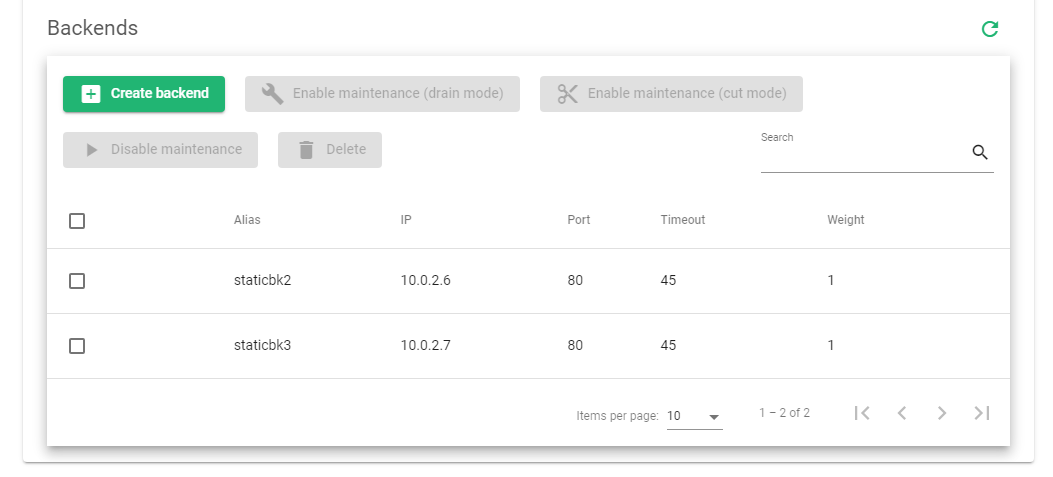
Der gesamte Datenverkehr aus dem Internet, der der Bedingung innerhalb des URL-Muster Parameter wird auf die aufgelisteten Backends. Diejenigen, die nicht übereinstimmen, werden an den Dienst weitergeleitet serviceDynamic. Stellen Sie sicher, dass die Sitzungspersistenz aktiviert ist.
Beispielkonfigurationen: SSL-Offloading #
SSL-Offloading kann verwendet werden, um die Leistung einer Website zu verbessern, indem der Ursprungsserver von der Verarbeitungslast des Ver- und Entschlüsselns des Datenverkehrs entlastet wird. Es kann auch verwendet werden, um die SSL/TLS-Verwaltung zu zentralisieren und Funktionen wie Inhaltsfilterung zu aktivieren. Bei der Implementierung von SSL-Offloading ist es wichtig sicherzustellen, dass der entschlüsselte Datenverkehr für Unbefugte nicht sichtbar ist und dass der Datenverkehr ordnungsgemäß verschlüsselt ist, wenn er das Offload-Gerät verlässt.
In diesem Abschnitt zeigen wir Ihnen die Konfigurationen für die Einrichtung von SSL-Offloading auf dem Load Balancer von Kemp und wie Sie dasselbe mit Relianoid erreichen können.
Kemp-Konfigurationen #
Um SSL-Offloading zu aktivieren , muss auf dem Load Balancer ein SSL-Zertifikat geladen sein. Dies kann ein von einer Zertifizierungsstelle ausgestelltes Zertifikat oder ein selbstsigniertes Zertifikat sein.
Dies sind die Konfigurationen, um SSL-Offloading mit dem Kemp Load Balancer zu aktivieren.
- Klicken Sie auf virtuelle Dienste auf der Speisekarte.
- Klicken Sie auf Dienste anzeigen/ändern.
- Klicken Sie auf die Ändern Schaltfläche unter den Vorgängen des ausgewählten Dienstes.
- Scrollen Sie, bis Sie die SSL-Eigenschaften.
- Ermöglichen SSL-Beschleunigung.
- Weisen Sie das verwendete verfügbare Zertifikat zu, indem Sie es aus dem Verfügbare Zertifikate Box zum Zugewiesene Zertifikate Box und klicken Sie auf Zertifikate festlegen .
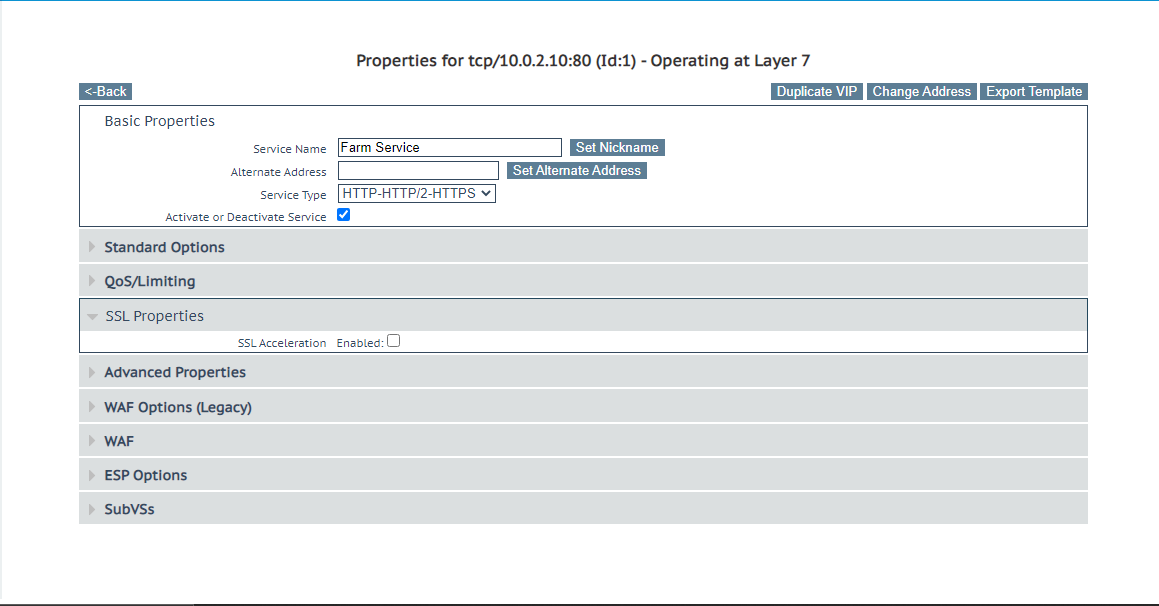
Mit dieser Konfiguration sollte der Kemp Load Balancer in der Lage sein, SSL Offloading zu bewältigen.
Relianoide Konfigurationen #
- Um SSL-Offloading zu aktivieren, gehen Sie zu LSLB
- Klicken Sie auf die Farms .
- Klicken Sie auf die Bearbeiten Schaltfläche auf einer HTTP- oder HTTPS-Farm.
- Ändern Sie den Listener von HTTP zu HTTPS.
- Ändern Sie den virtuellen Port in 443.
- Ändern Sie unter Chiffren die Option von Alle zu SSL-Offloading.
- Klicken Sie auf Verfügbares Zertifikat Sie möchten verwenden.
- Klicken Sie auf den Größer-als-Pfeil (>) das Zertifikat verschieben von Verfügbare Zertifikate zu Aktivierte Zertifikate.
- Speichern Sie die Konfigurationen durch Klicken auf das Tragen Sie .
- Wiederaufnahme der Farm, damit die Änderungen wirksam werden.
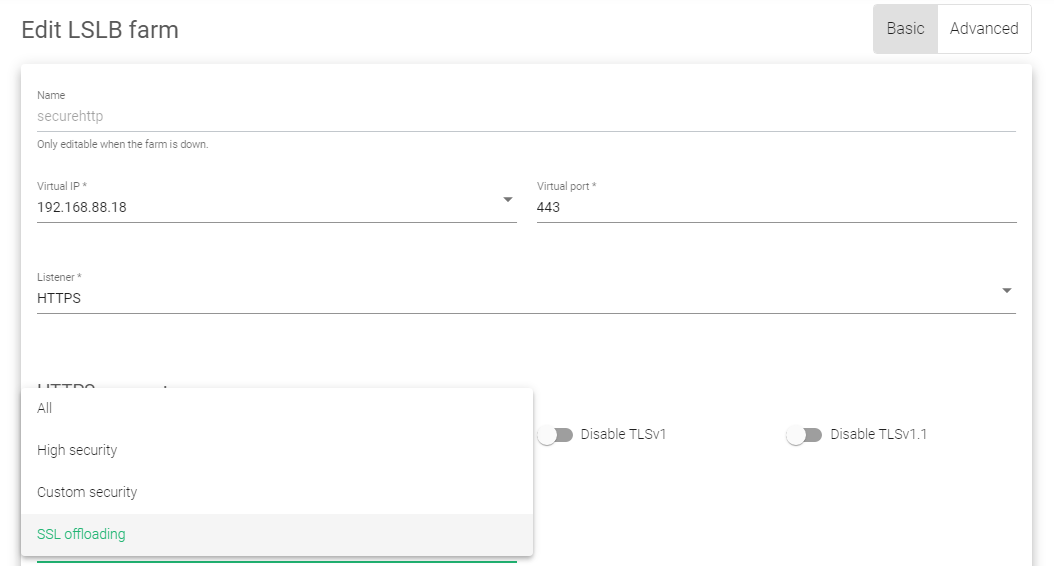
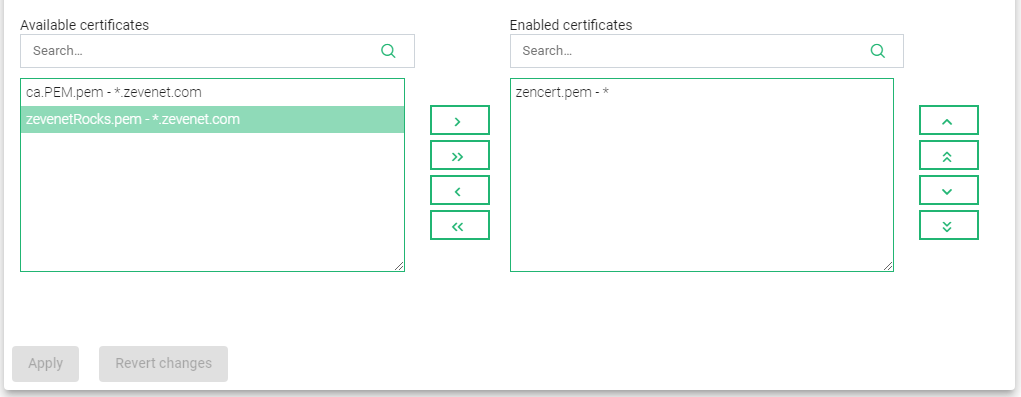
Angenommen, auf dem Load Balancer ist kein SSL-Zertifikat installiert, wird ein *.zencert.pem -Wildcard-Zertifikat verwendet.
Um ein SSL-Zertifikat auf Relianoid ADC hochzuladen, lesen Sie diesen Artikel: SSL-Zertifikate
Um ein automatisch CA-signiertes Zertifikat über das Let’s Encrypt-Programm zu generieren, lesen Sie diesen Artikel: Lass uns verschlüsseln
Weitere Informationen #
Verwenden des Programms Let’s Encrypt zum automatischen Generieren eines SSL-Zertifikats.
Datalink-/Uplink-Lastausgleich mit Relianoid ADC.
DNS-Lastausgleich mit Relianoid ADC.
Schutz vor DDoS-Angriffen.
Anwendungs-, Integritäts- und Netzwerküberwachung in Relianoid ADC.
Konfiguration der Web Application Firewall.
Konfigurieren von SSL-Zertifikaten für den Load Balancer.


