Übersicht #
FortiADC ist ein von Fortinet entwickelter Application Delivery Controller. Er soll Anwendungssicherheit, Verkehrsmanagement und Verfügbarkeit von auf Servern laufenden Anwendungen gewährleisten. RELIANOID hat die Oberhand bei der Cloud-Bereitstellung und -Verfügbarkeit. Man kann ein Cloud-Konto erstellen über ZVNcloudoder stellen Sie einen Knoten direkt bereit von AWS oder Microsoft Azure Marktplatz.
Wenn Sie einen flexibleren ADC mit Sicherheitsfunktionen der nächsten Generation, Layer 4- und 7-Load-Balancing, Global Load Balancing, Link Load Balancing usw. benötigen, halten Sie sich fest. In diesem Artikel werden wir FortiADC-Konzepte diskutieren und diese Konzepte verwenden, um ähnliche Konfigurationen in RELIANOID ADC.
Voraussetzungen: #
Hier sind die Voraussetzungen vor der Migration von FortiADC zu RELIANOID ADC.
- Eine Instanz von RELIANOID ADC muss auf Ihrer Workstation, Bare Metal, virtuellen Umgebung oder mit installiert werden ZVNcloudFür die Bereitstellung vor Ort: Fordern Sie eine Bewertung an.
- Sie müssen Zugriff auf die grafische Weboberfläche haben. Wenn nicht, folgen Sie dieser Kurzanleitung Installationsanleitung.
- Muss mit FortiADC vertraut sein und sich mit dessen Konzepten auskennen.
- Sie müssen in der Lage sein, einen virtuellen Server zu erstellen mit RELIANOID. Folgen Sie dieser Anleitung: Konfiguration virtueller Server der Schichten 4 und 7.
Grundlegende Konzepte #
Link-Lastausgleich: Link Load Balancing bezeichnet die Verteilung des Netzwerkverkehrs auf mehrere WAN Anschlüsse bzw ISPs um die Netzwerkleistung zu optimieren und die Zuverlässigkeit zu erhöhen. Die Zuverlässigkeit wird durch die Verwendung von Uplinks zu verschiedenen ISPs zur Redundanz erreicht. Wenn ein ISP ausfällt, erfolgt ein Failover zum verfügbaren Dienst. RELIANOID Bietet ein integriertes Uplink-Failover-System für Link-Load-Balancing durch DSLB.
Globaler Lastenausgleich: Unter globalem Lastenausgleich versteht man die Verteilung des Netzwerkverkehrs auf mehrere Server oder Ressourcen in verschiedenen Rechenzentren an unterschiedlichen geografischen Standorten, um Kunden in diesen Regionen ein besseres Benutzererlebnis zu bieten. RELIANOID verfügt über eine robuste Lösung für den Lastenausgleich zwischen Rechenzentren mithilfe der GSLB Modul.
Hohe Verfügbarkeit: Hohe Verfügbarkeit ist die Fähigkeit eines Systems, einer Anwendung oder eines Dienstes, mit minimalen Ausfallzeiten betriebsbereit und für Benutzer zugänglich zu bleiben. Hohe Verfügbarkeit kann durch den Aufbau von Failover-Mechanismen erreicht werden, die es dem System ermöglichen, im Falle eines Ausfalls automatisch auf eine Backup- oder Sekundärressource umzuschalten. HA kann durch eine Cluster in RELIANOID ADC.
Server-Lastausgleich: Bezieht sich auf den Lastenausgleich eingehenden Webverkehrs innerhalb eines privaten lokalen Netzwerks. RELIANOID bietet die LSLB Modul zum Lastenausgleich, zur Überprüfung und zur Steuerung des lokalen Datenverkehrs.
Serverpools: Ein Serverpool ist eine Gruppe realer Server, die so konfiguriert sind, dass sie zusammenarbeiten, um einen bestimmten Dienst oder eine bestimmte Anwendung bereitzustellen. Ein Serverpool kann in folgenden Konfigurationen konfiguriert werden: RELIANOID ADC durch die Schaffung eines Service.
Protokollierung und Berichterstattung: Durch Protokollierung und Berichterstellung können Sie die Leistung eines Load Balancers und der Server in einem Pool verfolgen und analysieren. Dazu gehören Informationen wie eingehender Datenverkehr, Ressourcennutzung und Fehler. RELIANOID bietet ein Protokollierungssystem durch System >> Protokolle. Zur Berichterstattung kann man auf System >> BenachrichtigungenDie Benachrichtigungen umfassen E-Mails und Warnungen.
Sicherheit: Alle webbasierten Anwendungen benötigen Sicherheitssysteme, um den eingehenden Datenverkehr zu einem Load Balancer zu überwachen und zu filtern, um bösartigen Datenverkehr auszuschließen oder den Zugriff auf eine bestimmte Geolokalisierung zu ermöglichen. Diese Funktionalität kann durch die IPDS Modul bei Verwendung RELIANOID. Dieses Modul bietet WAF, DoS Schutz, ein RBL und Blacklists.
Echte Server: Reale Server sind die physischen oder virtuellen Server, die Teil eines Serverpools sind und die Verarbeitung und Übermittlung von Anfragen übernehmen. Diese Server sind für die Ausführung der Anwendungen oder Dienste verantwortlich, die den Clients zur Verfügung gestellt werden. Reale Server sind dasselbe wie Backends in RELIANOID ADC.
Virtueller Server: Ein virtueller Server ist eine nach vorne gerichtete Schnittstelle mit einem Listener, einer IP und einem Port zum Empfangen von Web-Datenverkehr und zur anschließenden Verteilung dieses Datenverkehrs an einen geeigneten Serverpool oder Dienst. RELIANOID bietet ähnliche Funktionalität durch eine Farm.
Gesundheitschecks: Dabei handelt es sich um Befehle, die die Verfügbarkeit von Backends und den von ihnen bereitgestellten Diensten überwachen. Dies wird erreicht, indem ICMP- oder benutzerdefinierte HTTP-Befehle zur Verfolgung der Dienstverfügbarkeit ausgeführt werden. RELIANOID bietet sowohl vorinstallierte Gesundheitsmechanismen als auch eine Möglichkeit, benutzerdefinierte Gesundheitsprüfungen durchzuführen durch Bauernwächter.
Beispielkonfigurationen: Link Load Balancing #
Wenn Hostserver mit Prozessen und Anfragen überlastet sind, muss eine Outbound-Strategie genutzt werden, die diesen Datenverkehr über mehrere WANs verteilt, um schnell auf diese Anfragen zu reagieren und so Netzwerkengpässe und Leistungseinbußen zu vermeiden. Diese Outbound-Strategie erfordert einen Uplink-Lastausgleich. Aus Kostensicht kann man die Kosten der Internetbandbreite senken, indem man mehrere kostengünstige Internetverbindungen anstelle einer einzigen teuren Verbindung verwendet.
Sowohl Zevenet als auch Fortinet bieten Link-Load-Balancing an. Der Link-Load-Balancer von Zevenet ist Teil eines ADC-Pakets und wird über das DSLB- Modul bereitgestellt.
Wir konfigurieren den Active-Active-Uplink-Lastausgleich mit Zevenet ADC basierend auf FortiGate-Konfigurationen.
Fortinet-Konfigurationen #
Diese Fortinet-Konfigurationen dienen als Grundlage für die Migration von Uplink-Konfigurationen von Fortinet nach RELIANOID. Es wird davon ausgegangen, dass Sie bereits mit ihnen vertraut sind, sodass es einfacher sein wird, ihnen zu folgen.
Gateway-Links hinzufügen #
- Klicken Sie auf Link-Lastausgleich >> Link-Gruppe >> Gateway.
- Geben Sie ein Name zur Identifizierung eines Routers, zum Beispiel WAN1, WAN2, ISP1 oder ISP2.
- Geben Sie die des Routers ein IP-Adresse.
- Optional Aktivieren Sie Integritätsprüfungen.
- Setze die Eingehende Bandbreite.
- Setze die Ausgehende Bandbreite.
- Stelle den Schwellenwert für eingehenden Spillover.
- Legen Sie den Schwellenwert für ausgehenden Spillover fest.
- Klicken Sie auf die Gespeichert .
Eine Link-Gruppe hinzufügen #
- Klicken Sie auf Link-Lastausgleich >> Link-Gruppe.
- Geben Sie ein Name um die Gruppe zu identifizieren.
- Enter Adresstyp als IPV4.
- Für Active-Active-Konfigurationen wählen Sie Routenmethode: Gewichtetes Round Robin.
- Ermöglichen Nähere Route.
Linkmitglied hinzufügen #
- Klicken Sie im Abschnitt „Link-Mitglied“ auf Neu erstellen.
- Geben Sie ein Name um ein Mitglied zu identifizieren.
- Wählen Sie ein Gateway Link für den ersten Link.
- a . zuweisen Gewicht von 1 und klicken Sie auf die Schaltfläche Speichern.
- Wiederholen Sie den Vorgang, um ein zweites Link-Mitglied hinzuzufügen.
- Klicken Sie auf die Gespeichert Schaltfläche, um auch die Link-Gruppe zu speichern.
Hinzufügen einer Link-Richtlinie #
- Klicken Sie auf Link-Lastausgleich >> Link-Richtlinie.
- Wählen Sie die zuvor erstellte Link-Gruppe als Standard-Linkgruppe.
- Klicken Sie auf die Gespeichert .
- Klicken Sie auf die Neu erstellen , um eine neue Richtlinie hinzuzufügen.
- Wählen Sie eine aus Ingress-Schnittstelle.
- Wähle aus Quelle Typ als Adresse und Quelle als JEDER.
- Auswählen Zieltyp als Service und wählen Sie ALLER.
- Auswählen Gruppentyp als Link-Gruppe und verwende die zuvor erstellte Gruppe.
- Klicken Sie auf die Gespeichert .
RELIANOID Konfigurationen #
In diesem Abschnitt konfigurieren wir den Uplink-Load-Balancing mit RELIANOID ADC. Es wird davon ausgegangen, dass Sie mindestens 2 Router von unterschiedlichen ISPs haben, auf die Sie Ihren ausgehenden Datenverkehr umleiten möchten. Dies hängt davon ab, ob Sie eine Aktiv-Aktiv- oder eine Aktiv-Passiv-Verbindung wünschen.
Anleitung:
Aliasnamen erstellen #
- Klicken Sie auf Netzwerk >> Aliase >> IP-Alias erstellen.
- Geben Sie die IP-Adresse des ersten Routers.
- Geben Sie ein Name das identifiziert es leicht.
- Klicken Sie auf die Tragen Sie .
- Wiederholen Sie den Vorgang, um einen Aliasnamen für den zweiten Router hinzuzufügen.
Erstellen einer DSLB-Farm #
- Klicken Sie auf DSLB >> Farmen >> Farm erstellen.
- Geben Sie ein Name um diesen Bauernhof leicht zu identifizieren.
- Wähle aus virtuelle IP Adresse. Diese IP-Adresse fungiert als Gateway für Ihren Load Balancer.
- Klicken Sie auf die Tragen Sie Schaltfläche zum Speichern der Konfigurationen.
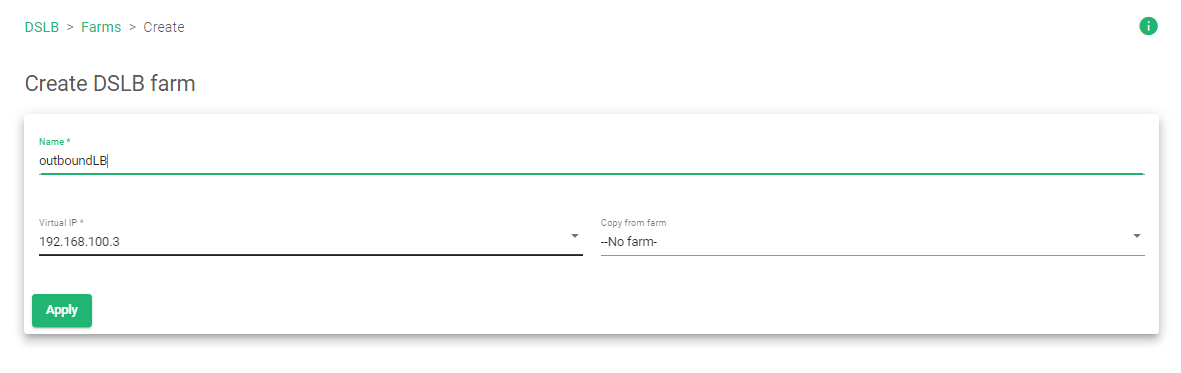
Erstellen Sie einen Dienst #
- Klicken Sie auf Services Tab.
- Wählen Sie für Active-Passive-Konfigurationen den Load Balancer Scheduler als Priorität: Verbindungen immer zum höchst verfügbaren Priority-Server. Für diese Konfiguration konfigurieren wir ein Active-Active-Setup. Wir verwenden Gewicht: Verbindung linearer Versand nach Gewicht.
- Klicken Sie auf die Tragen Sie Schaltfläche zum Speichern der Konfigurationen.
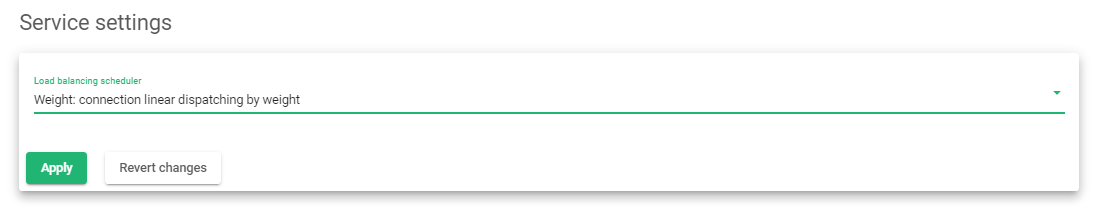
Backends hinzufügen #
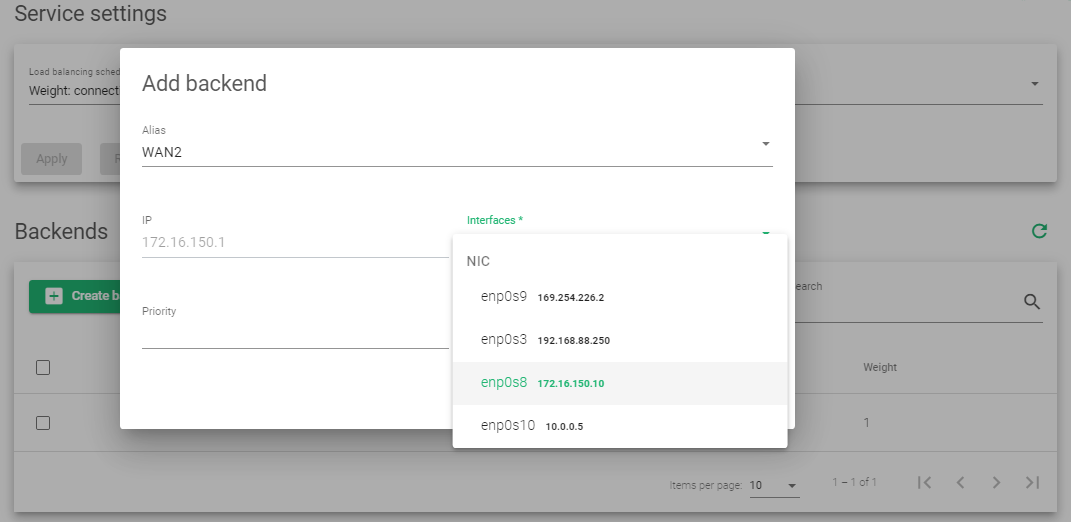
- Klicken Sie im Abschnitt Backends auf das Backend erstellen .
- Innerhalb der Alias Abschnitt: Wählen Sie den Aliasnamen des ersten ISP oder ersten Routers aus.
- Wähle aus Interface des ersten Routers.
- Klicken Sie auf die Tragen Sie .
- Wiederholen Sie den Vorgang, um den zweiten Router hinzuzufügen. Die Standardeinstellung Priorität und Gewicht ist 1.
- Suchen Sie in der oberen rechten Ecke Aktion und klicken Sie auf die grüne Wiedergabetaste, um die Farm zu aktivieren.
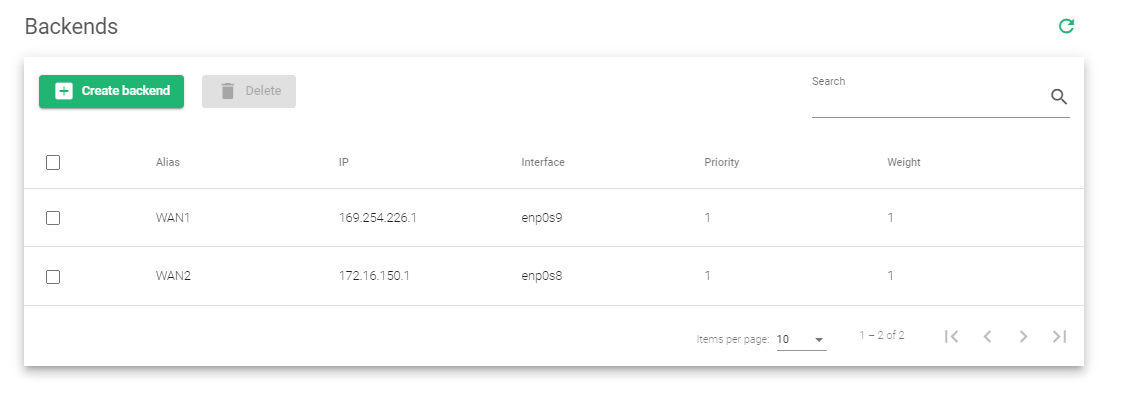
Weitere Ressourcen, Architektur und Design zum Uplink-Load-Balancing mit RELIANOID, Lesen: Kurzanleitung zum Lastenausgleich von Uplinks.
Beispielkonfigurationen: Sicherheit (WAAP)/Konfigurationen #
Ein WAAP ist ein Sicherheitssystem, das Webanwendungen und APIs vor Cyberbedrohungen schützt. WAAPs nutzen fortschrittliche Technologien wie Automatisierung und maschinelles Lernen, um bösartigen Datenverkehr, einschließlich SQL-Injection, Cross-Site-Scripting und anderen gängigen Angriffen, zu erkennen und zu blockieren. Ein WAAP verfügt über Funktionen wie Firewalls auf Anwendungsebene, DoS-Schutz und Intrusion Prevention. Diese erweiterten Funktionen bieten eine robustere und umfassendere Sicherheitslösung. RELIANOID Implementiert ein WAAP über das IPDS-Modul.
Wir beschreiben Fortinet-Sicherheitskonfigurationen mit Fortigate und wie man ähnliche Funktionen implementiert in RELIANOID. Für dieses Beispiel konzentrieren wir uns auf eine WAF.
Fortinet-Konfigurationen #
Dies sind die Fortinet-Konfigurationen, auf deren Grundlage wir erstellen werden RELIANOID WAF-Konfigurationen. Um auf diese Konfigurationen zuzugreifen, installieren Sie ein separates Produkt, FortiGate, das Sie mit Ihrem FortiADC verknüpfen.
Anleitungen
- Klicken Sie auf System >> Einstellungen.
- Scrollen Sie bis zum Inspektionsmodus Abschnitt, Änderung von Flow-basiert zu Proxy, und klicken Sie auf Tragen Sie .
- Klicken Sie nach dem Ändern des Inspektionsmodus auf Sicherheitsrichtlinien >> Web Application Firewall.
- Innerhalb der Unterschriften Aktivieren Sie in der Tabelle alle Formen des WAF-Schutzes, indem Sie auf die Schaltfläche „Umschalten“ klicken. Dazu gehören SQL Injection, Generische Angriffe, Trojaner, Bekannte Exploits, Schlechter Roboter, usw.
- Innerhalb der Einschränkungen Tabelle, aktivieren Sie Einschränkungen, um Inhaltslänge, Header-Länge, Gesamtlänge der URL-Parameter, usw.
- Blättern Sie nach unten und Erzwingen der HTTP-Methodenrichtlinie.
- a . zuweisen VIP Sie schützen möchten, indem Sie auf Richtlinien und Objekte >> Virtuelle IPs.
- a . zuweisen Name für den VIP.
- Wähle aus Interface auf dem Ihr ADC VIP konfiguriert wurde.
- Geben Sie ein ein Externe IP-Adresse/Bereich
- Geben Sie ein Zugeordnete IP-Adresse/Bereich
- Klicken Sie auf die OK Schaltfläche zum Speichern der Konfigurationen.
- Erstellen Sie eine IPV4-Richtlinie, indem Sie auf Richtlinien und Objekte >> IPV4-Richtlinie.
- Weisen Sie der IPV4-Richtlinie eine Name.
- Fügen Sie ein ein Eingehende und ein Ausgehende Schnittstelle.
- Neben dem Quelle Etikett, auswählen Alle.
- Neben ReisezielWählen Sie die VIP Von Ihnen erstellte Adresse.
- Innerhalb der Sicherheitsprofile, schalten Sie auf die Firewall für Webanwendungen .
- Innerhalb der Protokollierungsoptionen, Umschalten Zulässigen Datenverkehr protokollieren für Alle Sitzungen.
- Klicken Sie auf die OK .
RELIANOID Konfigurationen #
RELIANOID IPDS verfügt nicht nur über WAAP-Funktionen, sondern seine Web Application Firewall verfügt auch über WAF-Funktionen der nächsten Generation. Das IPDS-Modul bietet DoS-Schutz, eine Web Application Firewall mit robusten Funktionen, eine RBL und eine Blacklist-Richtlinie.
Wir konzentrieren uns auf die Einrichtung einer WAF zum Schutz vor den OWASP-Schwachstellen in RELIANOID Standardmäßig RELIANOID kommt mit eingebauten Regeln. Einige dieser Regeln sind REQUEST-903-9003-NEXTCLOUD-EXCLUSION-RULES, REQUEST-903-9002-WORDPRESS-EXCLUSION-RULES, REQUEST-931-APPLICATION-ATTACK-RFI usw.
In diesem Abschnitt erstellen wir einen benutzerdefinierten Regelsatz.
Anleitungen
Regelsatz erstellen #
- Klicken Sie auf IPDS >> WAF >> Regelsätze.
- Klicken Sie auf die WAF-Regelsatz erstellen .
- a . zuweisen Name um den Regelsatz zu identifizieren.
- Im Regelsatz kopieren Feld können Sie aus der Dropdown-Liste auswählen. Für diese Demonstration verwenden wir –Kein Regelwerk–
- Sie können die Standardaktion as Ablehnen: Die Anfrage abbrechen und die verbleibenden Regeln nicht ausführen.
- Klicken Sie auf die Tragen Sie .
Regel hinzufügen #
- Nachdem wir einen Regelsatz erstellt haben, müssen wir eine Regel auf diesen Regelsatz anwenden. Klicken Sie auf das Regeln Tab.
- Klicken Sie auf die Neue Regel .
- Es gibt 3 Regeltypenwerden wir wählen Action.
- Wähle die Phase: Anforderungstext wurde empfangen.
- Innerhalb der Resolutions wählen Sie Ablehnen: Die Anfrage abbrechen und die verbleibenden Regeln nicht ausführen und füge schließlich ein Beschreibung für die Regel.
- Klicken Sie auf die Tragen Sie Schaltfläche zum Speichern der Konfigurationen.
Bedingungen hinzufügen #
- Klicken Sie auf die Regel, die Sie gerade erstellt haben, und scrollen Sie zu Erkrankungen .
- Im Abschnitt „Bedingungen“ geben wir an, vor welcher Art von Angriff wir uns schützen möchten. Klicken Sie auf das Bedingungen schaffen .
- Innerhalb der Variable Wählen Sie Methoden oder Pfade aus, die ein Angriff wahrscheinlich verwenden würde, um auf Ihre Dienste zuzugreifen. In diesem Beispiel fügen wir hinzu REQUEST_URI und ANFRAGEBODY.
- Innerhalb der Operator Wählen Sie im Abschnitt eine Regel aus, vor der Sie sich schützen möchten. Einige der Regeln sind „verifyCreditCard“, „verifySSN“, „validateUTF8Encoding“, „detectXXS“, „detectSQLi“ usw. Für dieses Beispiel verwenden wir Kreditkarte überprüfen.
- Fügen Sie für diesen Operator einen regulären Ausdruck im PCRE-Format hinzu. Angenommen, wir validieren Visa-Karten, verwenden wir den regulären Ausdruck
^4[0-9]{12}(?:[0-9]{3})?$innerhalb des Feldes „Betrieb“ . Beachten Sie, dass einige Bediener den Betriebsparameter nicht benötigen.
- Klicken Sie auf die Tragen Sie Schaltfläche, um die Bedingung zu erstellen.
- In der oberen rechten Ecke des Action Klicken Sie im Abschnitt auf die grüne Wiedergabeschaltfläche, um die Regel zu aktivieren.
Nachdem Sie diese Regel eingerichtet haben, können Sie sie nun der Farm hinzufügen, die Sie schützen möchten.
Um darüber zu erfahren, lesen Sie unbedingt unseren Leitfaden: RELIANOID WAF, lesen WAF | Aktualisieren
Weitere Informationen #
Konfigurieren von SSL-Zertifikaten für den Load Balancer.
Verwenden des Programms Let’s Encrypt zum automatischen Generieren eines SSL-Zertifikats.
DNS-Loadbalancing mit RELIANOID ADC.
Schutz vor DDoS-Angriffen.
Anwendungs-, Integritäts- und Netzwerküberwachung in RELIANOID ADC.


