- GSLB Übersicht
- Wann wird GSLB verwendet?
- Wie funktioniert GSLB
- Konfigurieren von GSLB für die Notfallwiederherstellung von Rechenzentren
- Konfigurieren von GSLB für Active-Active-Rechenzentren
- Delegieren einer Zone im RELIANOID GSLB-Dienst
- Erstellen einer dedizierten Subzone für GSLB
- Einen Host in unserem eigenen DNS mit Referenz auf einen GSLB-Dienst verweisen
GSLB Übersicht #
Heutzutage ist die hohe Verfügbarkeit von IT-Diensten ein Muss. Aus diesem Grund entwickeln Unternehmen und Organisationen weltweit verteilte Computersysteme und hosten Dienste in mehr als einem Rechenzentrum, da dies die folgenden Vorteile bietet:
Fehlertoleranz: Wenn der gehostete Dienst im Rechenzentrum ausfällt, wird der Dienst an einem der anderen verfügbaren Standorte fortgesetzt.
Automatische Datencenter-Wiederherstellung: Wenn ein Rechenzentrum ausfällt, wird der Dienst automatisch auf ein anderes verfügbares Rechenzentrum umgeleitet.
Load Balancing: Der Datenverkehr könnte optimiert werden, indem die Last auf alle verfügbaren Standorte verteilt wird, wodurch die Latenz verbessert und die Dienstbereitstellung beschleunigt wird.
Latenz verbessert: Der Datenverkehr der Client-Anwendung wird direkt mit dem realen Server geleitet, es ist nicht erforderlich, alle Anwendungsdaten durch den Lastenausgleich zu leiten.
Die Einführung und Implementierung von IT-Services in der Cloud erfordert, dass eine WAN-basierte Methode die beste Option für geografisch verteilte Hochverfügbarkeitslösungen darstellt. Dies bezeichnen wir als Global Service Load Balancing oder GSLB.
Wann wird GSLB verwendet? #
Es wird empfohlen, den GSLB-Dienst für die folgenden Anwendungsfälle zu verwenden:
Unternehmen, die ihre Dienste über WAN in mehr als einem Rechenzentrum hosten.
Unternehmen, die eine hohe Verfügbarkeit ihrer Dienste oder Rechenzentren benötigen.
Internetdienstanbieter müssen Dienste zum Ausgleich eingehender Lasten erstellen, die von ihren Benutzern verwendet werden können.
Wenn es darum geht, Benutzer und Datenverkehr ohne Ausfallpunkte zwischen Servern auf der ganzen Welt zu teilen, ist GSLB definitiv die richtige Lösung.
Wie funktioniert GSLB #
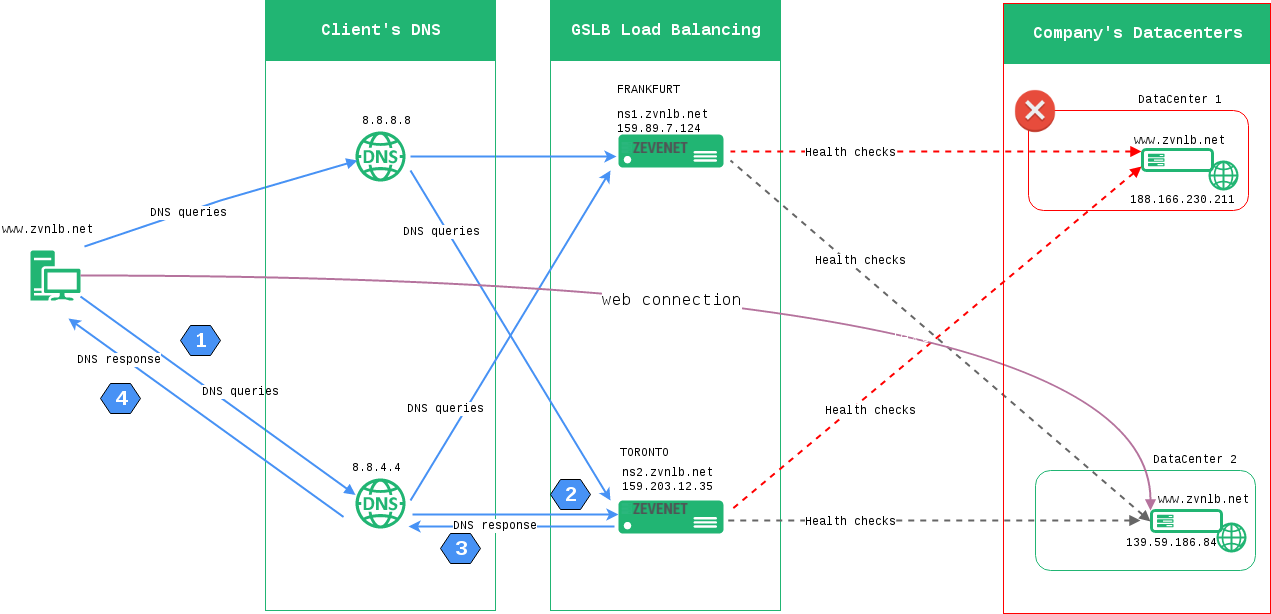
GSLB ist ein Lastverteilungsmechanismus auf Basis des DNS- Protokolls. Er ist schnell und zuverlässig, da er das UDP -Protokoll verwendet und die Client-Antwort nahezu in Echtzeit erfolgt.
Bei einer typischen DNS-Anfrage, zum Beispiel www.zvnlb.net , sendet ein Client die DNS-Anfrage an die lokal konfigurierten DNS-Server (zum Beispiel 8.8.8.8 und 8.8.4.4 ) und dann wählt das Client-System zufällig einen der Server aus, um die Anfrage zu beantworten und die Abfrage zu senden.
Der ausgewählte DNS-Server empfängt die Anfrage vom Client (z. B. „Wie lautet die IP-Adresse von www.zvnlb.net ?“) und die lokal konfigurierten DNS-Server versuchen herauszufinden, welcher für die Auflösung der DNS-Zone zvnlb.net zuständig ist.
Der vom Client verwendete DNS-Server, in diesem Fall 8.8.8.8 oder 8.8.4.4 , erkennt, dass ns1.zvnlb.net und ns2.zvnlb.net für die Zonenauflösung von zvnlb.net zuständig sind, und leitet die vom Client empfangene DNS-Anfrage (z. B. „Wie lautet die IP-Adresse von www.zvnlb.net ?“) an einen der beiden Server weiter.
Einer der Nameserver, entweder ns1.zvnlb.net oder ns2.zvnlb.net, empfängt die DNS-Anfrage von 8.8.8.8 oder 8.8.4.4. Anschließend prüft der Nameserver, der die Anfrage empfängt, die verfügbaren Server für den Host www.zvnlb.net und antwortet auf die DNS-Anfrage mit der Liste der verfügbaren Anwendungsserver, die die eigentliche Anwendung für den Host www.zvnlb.net bereitstellen können . Diese Information wird schließlich vom Client empfangen.
Der Client wählt nun zufällig einen der Anwendungsserver aus der in der DNS-Abfrage empfangenen Liste aus und sendet die Anfrage direkt an die Anwendung http://www.zvnlb.net.
Die Nameserver ns1.zvnlb.net (in unserem Beispiel in Frankfurt) und ns2.zvnlb.net (in unserem Beispiel in Toronto) überprüfen kontinuierlich den Status der Anwendung auf dem Host www.zvnlb.net ( in unserem Fall 192.235.113.3 und 194.23.52.21 ). Sollte ns1.zvnlb.net oder ns2.zvnlb.net bei der Statusprüfung eines Servers ein Problem feststellen, wird der betroffene Server vorübergehend deaktiviert und seine IP-Adresse bis zu seiner Wiederherstellung nicht in den DNS-Anfragen angezeigt.
Das folgende Diagramm zeigt den beschriebenen DNS-Verkehr mit GSLB-Funktionen.
Konfigurieren von GSLB für die Notfallwiederherstellung von Rechenzentren #
Diese Konfiguration wird für Dienste empfohlen, die eine hohe Verfügbarkeit von Rechenzentren für die Notfallwiederherstellung erfordern. Wenn sich also alle Dienste eines bestimmten Unternehmens in einem Rechenzentrum befinden und dieses Rechenzentrum ausfällt, verschiebt das System alle betroffenen Dienste in ein anderes verfügbares Rechenzentrum.
Bitte folgen Sie diesem realen Beispiel einer GSLB-Konfiguration, um ein Aktiv-Passiv-Rechenzentrum für die Notfallwiederherstellung aufzubauen.
Wir haben zwei RELIANOID Load Balancer über zwei Rechenzentren an unterschiedlichen Standorten, Frankfurt 159.89.7.124 und Toronto 159.203.12.35 und wir haben einen Webdienst, der auf den DNS-Host antwortet www.zvnlb.net, konfiguriert in 1 Rechenzentrum und 2 Rechenzentrum. Das Design dieser Architektur wird es ermöglichen, den gesamten Client-Verkehr an die 1 Rechenzentrum aber wenn es fehlschlägt, leitet es die Clients weiter zu 2 Rechenzentrum.
Um diese Konfiguration zu erreichen, befolgen Sie die nachstehende Prozedur.
Verbinde dich mit dem RELIANOID Web-Panel im 1 Rechenzentrum (in unserem Fall Frankfurt), klicken Sie im Hauptmenü GSLB und erstelle ein neues Farm, heißt in unserem Beispiel DNS1-Frankfurt im virtuellen Port 53.
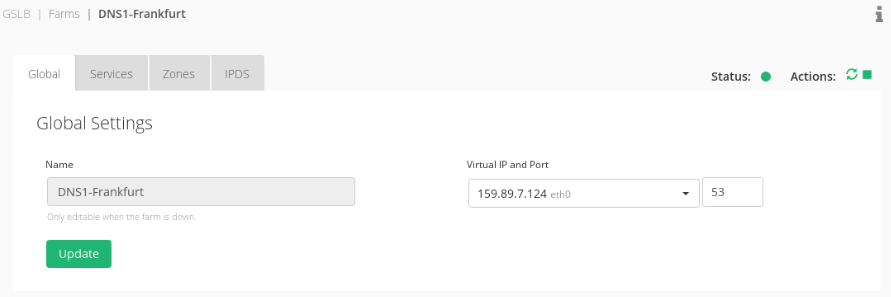
Sobald die Farm erstellt ist, bearbeiten Sie sie bitte und gehen Sie zur Registerkarte Zonen . Erstellen Sie dort die DNS-Zone, die vom GSLB-Modul verwaltet werden soll, in diesem Fall zvnlb.net , wie folgt:
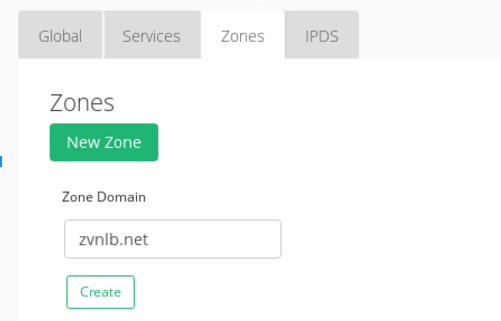
Nachdem diese Zone erstellt wurde, nehmen Sie bitte die erste Konfiguration wie unten gezeigt vor:
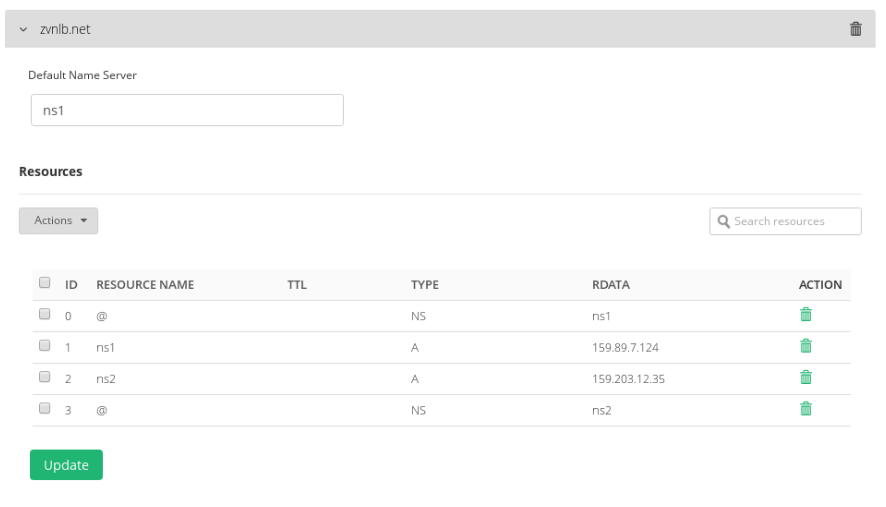
Beachten Sie, dass ns1 und ns2 die Nameserver sind, die für die DNS-Auflösung der Zone zvnlb.net zuständig sind (in unserem Fall ein GSLB-Dienst in Frankfurt und ein weiterer in Toronto).
Verbinden Sie sich dann mit dem RELIANOID Webpanel im Data Center 2, wählen Sie im Hauptmenü GSLB und erstelle ein neues Farm, in unserem Fall heißt es DNS2-Toronto im virtuellen Port 53.
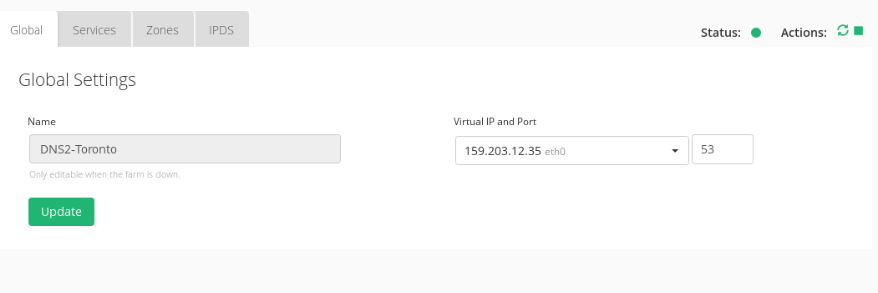
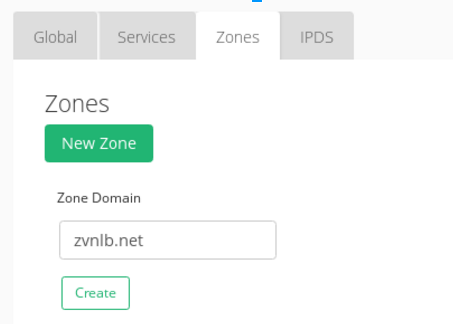
Bearbeiten Sie die neue GSLB-Farm und gehen Sie zur Registerkarte Zonen . Erstellen Sie hier die DNS-Zone, die von diesem GSLB-Dienst für zvnlb.net verwaltet werden soll, wie folgt:
Sobald diese neue Zone erstellt ist, nehmen Sie bitte die erste Konfiguration wie folgt vor:
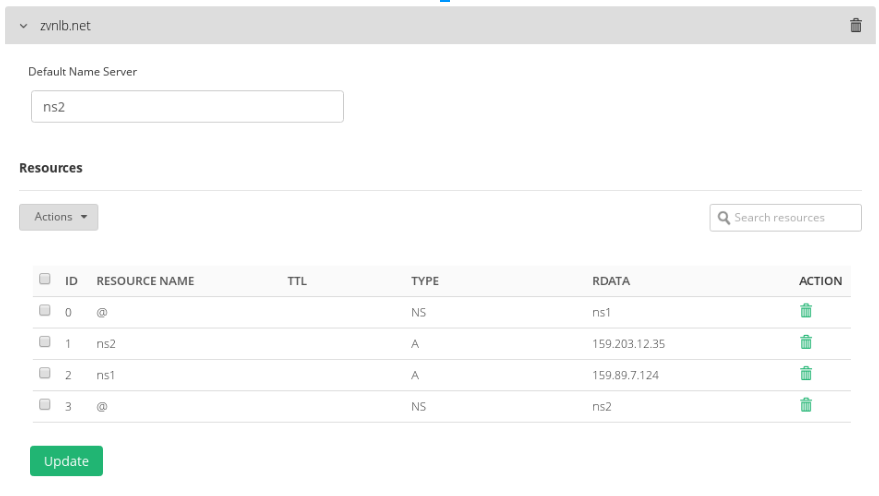
Ähnlich wie im Fall des GSLB im Rechenzentrum 1 verweisen die Nameserver n1 und n2 auf die GSLB-Dienste im Rechenzentrum 1 bzw. im Rechenzentrum 2.
Klicken Sie anschließend auf die Registerkarte „Dienste“ und erstellen Sie einen neuen Dienst, zum Beispiel „webpriority“ :
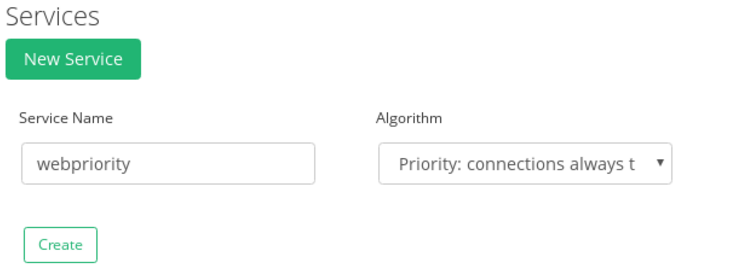
Wählen Sie die Algorithmusoption „ Priorität : Verbindungen immer zur höchsten verfügbaren Priorität“ und konfigurieren Sie den Dienst wie folgt:
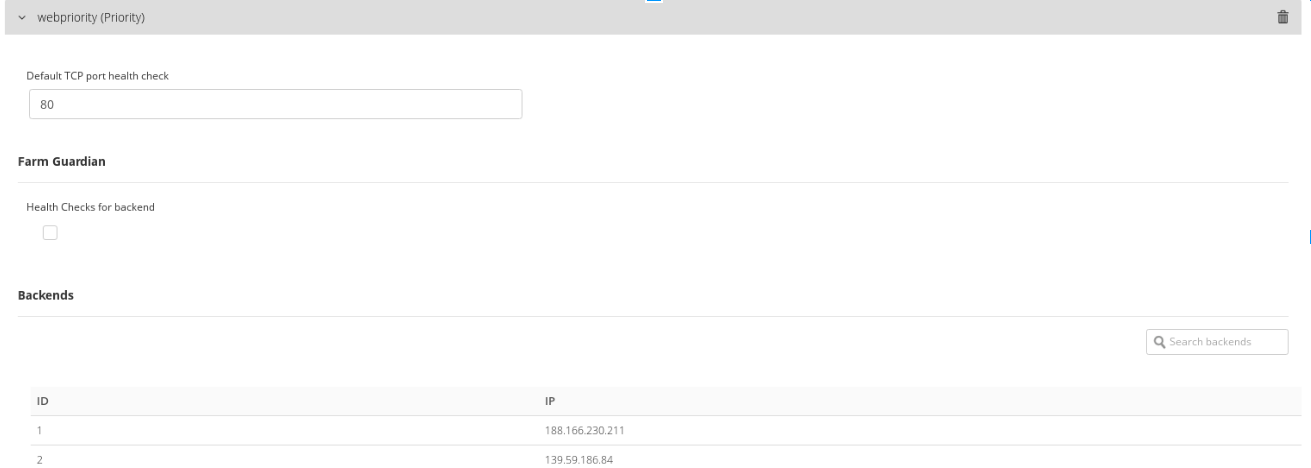
Starten Sie die Farm neu, um die Änderungen anzuwenden. Es ist erforderlich, in beiden Rechenzentren dieselbe GSLB-Dienstkonfiguration anzuwenden.
Beachten Sie, dass, wenn Farm Guardian nicht für die Anwendung von Integritätsprüfungen konfiguriert ist, der GSLB-Dienst eine Standardprüfung (check_tcp) an den im Feld „Integritätsprüfung“ der Dienstkonfiguration definierten TCP-Port durchführt.
Um den neuen Dienst zu aktivieren, gehen Sie zur erstellten Zone ( in unserem Fall zvnlb.net ) und erstellen Sie eine neue Ressource . Wählen Sie anschließend den neuen Dienst aus , wie unten gezeigt.
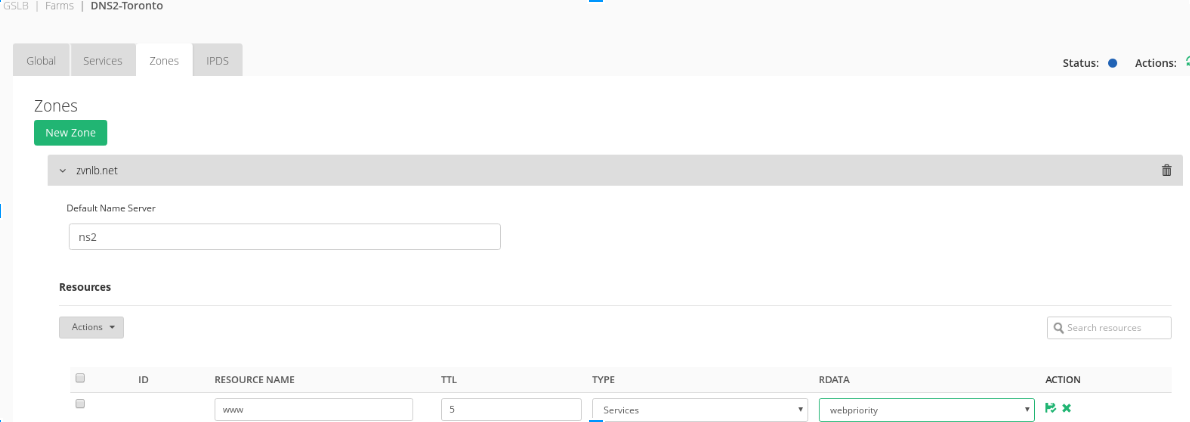
Speichern Sie abschließend die Änderungen. Diese Konfiguration muss in beiden Rechenzentren angewendet werden.
Zu diesem Zeitpunkt wird der Host www.zvnlb.net vom GSLB-Modul im Prioritätsmodus verwaltet, sodass der gesamte Datenverkehr an das Rechenzentrum 1 gesendet wird und, falls dieses ausfällt, an das andere verfügbare Rechenzentrum 2 umgeleitet wird.
Die TTL wurde auf 5 konfiguriert. Dies ist eine Art Ablaufdatum, das einem DNS-Eintrag zugewiesen wird. Die TTL dient dazu, dem rekursiven Server oder lokalen Resolver mitzuteilen, wie lange er den Eintrag in seinem Cache behalten soll. Ein niedrigerer Wert sorgt also dafür, dass die Änderungen schneller erkannt werden.
Mit dieser Methode könnten wir durch die Einbindung neuer Nameserver mit GSLB-Dienst so viele Rechenzentren wie nötig hinzufügen.
Die folgende DNS-Anfrage zeigt die Nameserver-Konfiguration für zvnlb.net und die DNS-Auflösung für den Host www.zvnlb.net.
Benutzer@Client:# Host -t ns zvnlb.net zvnlb.net Nameserver ns2.zvnlb.net. zvnlb.net Nameserver ns1.zvnlb.net.
Beide Nameserver verwenden die in den GSLB-Farmen konfigurierten virtuellen IP-Adressen.
Verwenden Sie nun Ihre aktuellen DNS-Server, um einen Host (zum Beispiel www ) in dieser Zone aufzulösen:
user@client:# nslookup www.zvnlb.net Server: 8.8.8.8 Adresse: 8.8.8.8#53 Nicht autorisierte Antwort: Name: www.zvnlb.net Adresse: 188.166.230.211
Wie dargestellt, ist derzeit der Host 188.166.230.211 der aktive Anwendungsknoten im Rechenzentrum 1. Sobald der Host nicht mehr erreichbar ist (z. B. wenn der HTTP-Dienst auf 188.166.230.211 ausgefallen ist), ändert sich die DNS-Auflösung wie unten dargestellt.
user@client:# nslookup www.zvnlb.net Server: 8.8.8.8 Adresse: 8.8.8.8#53 Nicht autorisierte Antwort: Name: www.zvnlb.net Adresse: 139.59.186.84
Sobald der Anwendungsserver ausfällt, ändert die DNS-Auflösung den Host zum Rechenzentrum 2. Sobald der Host im Rechenzentrum 1 wieder verfügbar ist, wird der Failback automatisch angewendet.
Konfigurieren von GSLB für Active-Active-Rechenzentren #
Die hohe Verfügbarkeit mit dem Moduspriorität ist eine gute Option für ein Disaster-Recovery-System, das für die Wiederherstellung genutzt wird, ist jedoch nicht allzu stark ausgelastet. Daher ist es normalerweise effizienter, den gesamten Datenverkehr zwischen den verfügbaren Rechenzentren auszugleichen.
Verwenden Sie für solche Fälle bitte die Sharing-Methode für Ihren GSLB-Dienst namens Round Robin Load Balancing, wie sie im Beispiel für den neuen Dienst namens web gezeigt wird :
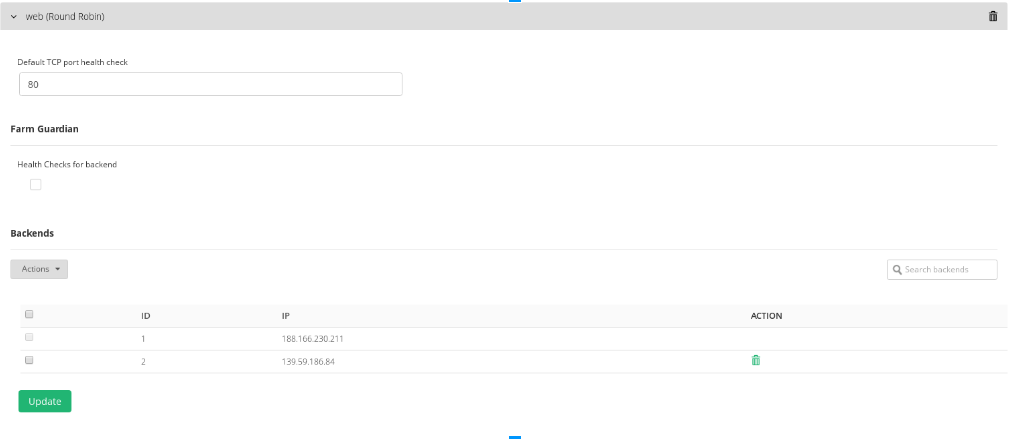
Fügen Sie es nun in der Zone zvnlb.net hinzu und ändern Sie die Ressourcenkonfiguration www wie folgt:

Speichern Sie die Änderungen und starten Sie die Farm bei Bedarf neu.
Um dies zu testen, versuchen Sie, den Host www.zvnlb.net aufzulösen. Die Ausgabe sollte wie folgt aussehen:
user@client:# nslookup www.zvnlb.net Server: 8.8.8.8 Adresse: 8.8.8.8#53 Nicht autorisierte Antwort: Name: www.zvnlb.net Adresse: 188.166.230.211 Name: www.zvnlb.net Adresse: 139.59.186.84
Beachten Sie, dass der DNS-Resolver beide Anwendungsserver zurückgibt und nicht nur einen wie im Fall der Notfallwiederherstellung.
Wenn beim Host ein Fehler auftritt, ändert sich die DNS-Auflösung automatisch. Unten erfahren Sie, was passiert.
root@client:# nslookup www.zvnlb.net Server: 8.8.8.8 Adresse: 8.8.8.8#53 Nicht autorisierte Antwort: Name: www.zvnlb.net Adresse: 139.59.186.84
Der nicht verfügbare Anwendungsserver wird aus der DNS-Antwortliste deaktiviert.
Sobald der Host 188.166.230.211 wieder erreichbar ist, wird er wieder in die DNS-Auflösung aufgenommen.
Delegieren einer Zone im RELIANOID GSLB-Dienst #
Im Falle einer öffentlichen Zone (z. B. zvnlb.net ), die einen GSLB-Dienst als Nameserver-Resolver bereitstellt, der von öffentlichen DNS-Servern für diese Domain erkannt werden muss, ist es erforderlich, die vom GSLB-Dienst verwendete öffentliche IP-Adresse bei Ihrem Domain-Registrar (z. B. NameCheap, GoDaddy oder einem anderen) zu registrieren. Der folgende Link erklärt, wie Sie GSLB-IPs als Nameserver bei einem Domain-Registrar registrieren.
Registrieren eines Hosts als Nameserver
Gemäß der beschriebenen Vorgehensweise müssen Sie ns1.zvnlb.net und ns2.zvnlb.net mit den angegebenen IPs registrieren.
Erstellen einer dedizierten Subzone für GSLB #
Für den Fall, dass es nicht möglich ist, die DNS-Auflösung an den GSLB-Dienst von RELIANOIDkönnte die unten beschriebene Konfiguration durchgeführt werden. Das folgende Beispiel zeigt, wie man einen Unterzone für www.zvnlb.net das auf die Nameserver dieser neuen Subzone im GSLB-Dienst verweist.
Knoten 1 (z. B. ns1.zvnlb.net mit der IP-Adresse 162.243.5.109 ) und Knoten 2 (z. B. ns2.zvnlb.net mit der IP-Adresse 178.62.233.104 ) sind konfigurierte Nameserver, die DNS-Auflösungsdienste für die Zone zvnlb.net anbieten. Diese Zone wird über einen öffentlichen Bind9-DNS-Dienst verwaltet. Da wir GSLB-Funktionen für einige Hosts unserer Infrastruktur bereitstellen möchten, haben wir die DNS-Subzone cluster.zvnlb.net erstellt und zwei GSLB-Farmen als DNS-Nameserver konfiguriert.
Wir haben die Subzone für unsere Domäne cluster.zvnlb.net auf unseren Bind9 DNS-Servern wie folgt erstellt:
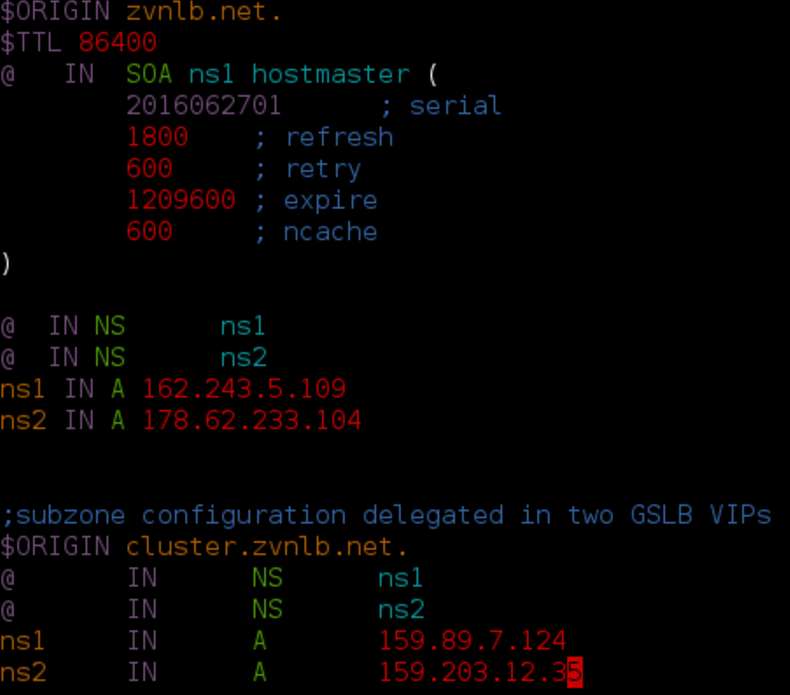
Folgen Sie nun dem Abschnitt Delegieren einer Zone im RELIANOID GSLB-Dienst um zu halten 159.89.7.124 und 159.203.12.35 in unserem Beispiel als anerkannter Nameserver für die Zone cluster.zvnlb.net von öffentlichen DNS-Servern.
Anschließend können Sie die Konfiguration wie im obigen Abschnitt „ Konfigurieren von GSLB für die Notfallwiederherstellung von Rechenzentren“ für die Domäne zvnlb.net beschrieben anwenden.
Einen Host in unserem eigenen DNS mit Referenz auf einen GSLB-Dienst verweisen #
In den vorangegangenen Abschnitten haben wir einen Host namens www.zvnlb.net erstellt , der im Prioritäts- und Round-Robin-Modus Lasten verteilt. Wir können diese Konfiguration wiederverwenden, um GSLB-Funktionen für einen anderen DNS-Nameserver bereitzustellen, der diese Funktion nicht standardmäßig unterstützt.
Um diese Konfiguration zu erreichen, müssen wir lediglich eine neue Ressource in der DNS-Zone erstellen, die keine GSLB-Optionen unterstützt (beispielsweise wird relianoid.io von Bind9 verwaltet), wie etwa einen kanonischen Namen oder CNAME, wie unten gezeigt:
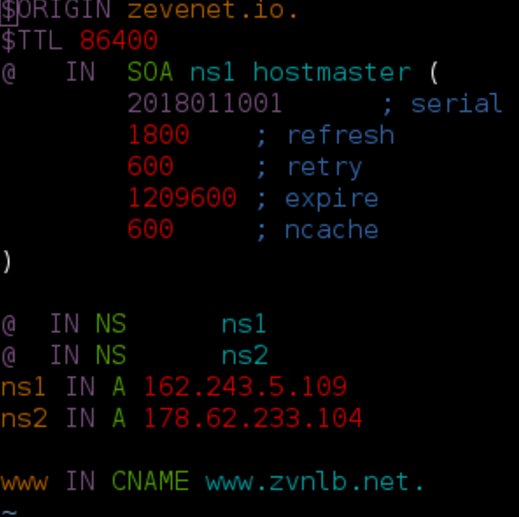
Sobald die Änderung angewendet wurde, verweist www.relianoid.io auf www.zvnlb.net . Ändert sich jedoch die Host-Auflösung von www.zvnlb.net , ändert sich auch www.relianoid.io automatisch .
Beachten Sie, dass dieses Beispiel auf einem Bind9-DNS-Server durchgeführt wird, kanonische Namen oder CNAMES jedoch DNS-Hostkonfigurationen sind, die von jeder DNS-Serverdienstimplementierung unterstützt werden.
Diese einfache Erklärung zeigt, dass ein GSLB-Dienst auch dann verwendet werden kann, wenn unser aktueller DNS-Dienst keine GSLB-Funktionen bietet. Er leitet lediglich die Auflösung des angegebenen Hosts in einer Nicht-GSLB-Zone an den GSLB-Dienst weiter. RELIANOID Lastenausgleicher.


