Übersicht #
Lastverteilung mit Microsoft Azure lässt sich in drei Kategorien unterteilen: Azure Load Balancer (Netzwerklastverteilung), Application Gateway (Anwendungslastverteilung) und Traffic Manager (DNS-Lastverteilung). Da Azure cloudnativ ist und Datenverkehr zwischen lokaler Infrastruktur verarbeiten kann, eignet es sich ideal. Die Nutzung von Azure für die Lastverteilung hat jedoch auch einige Nachteile, darunter:
- Komplexität: Azure Load Balancer erhöht die Komplexität der gesamten Anwendungsarchitektur. Beispielsweise müssen Sie möglicherweise mehrere Ressourcen mit Lastenausgleich einrichten und verwalten, Integritätstests und Lastenausgleichsregeln konfigurieren und diese in einer einzigen Ressourcengruppe platzieren. Das Konfigurieren dieser Ressourcengruppen erfordert umfassende technische Fachkenntnisse. Wenn dies nicht effizient durchgeführt wird, können einige Systeme ausfallen.
- Eingeschränkte Anpassung: Azure Load Balancer bietet eine Reihe eingeschränkter Lastenausgleichsalgorithmen und Integritätstests. Wenn Sie weitere Anpassungen benötigen, suchen Sie nach anderen Optionen, wie z. B. ZVNcloud.
- Abhängigkeit von Azure: Wenn Sie Azure Load Balancer zum Lastenausgleich des Datenverkehrs zwischen lokalen und Azure-Ressourcen oder zwischen Azure-Regionen verwenden, sind Sie von der Azure-Infrastruktur und den Azure-Diensten abhängig. Dies kann ein Problem darstellen, wenn Sie Ihre Abhängigkeit von einem Cloud-Anbieter minimieren möchten.
Lesen Sie mehr über den ADC-Vergleich zwischen RELIANOID und Microsoft Azure in diesem Artikel: Microsoft NLB und RELIANOID Vergleich.
Voraussetzungen: #
Diese Grundvoraussetzungen müssen erfüllt sein, um Konfigurationen von Azure nach RELIANOIDDer voll ausgestattete ADC.
- Eine Instanz von RELIANOID ADC muss auf Ihrem PC, Bare-Metal, in einer virtuellen Umgebung installiert sein oder über eine aktive ZVNcloud -Konto. Fordern Sie eine Bewertung an für die Bereitstellung vor Ort.
- Man muss Zugriff auf die grafische Weboberfläche haben. Wenn nicht, folgen Sie dieser kurzen Anleitung. Installationsanleitung.
- Man muss ein aktueller Benutzer von Microsoft Azure sein und mit den Konzepten vertraut sein, die wir im folgenden Abschnitt besprechen.
- Man muss in der Lage sein, einen virtuellen Server zu erstellen im RELIANOID Lastenausgleich. Hier ist eine Kurzanleitung: Virtuelle Serverkonfiguration auf Layer 4 und Layer 7.
Hinweis
RELIANOID hat eine Vorlage in der Azure Cloud-Marktplatz unter der BYOL-Lizenz. Der Einsatz von RELIANOID auf Azure-Clouds ist nahtlos und sollte keinen Anlass zu Bedenken geben.
Grundlegende Konzepte #
Integritätstest: Ein Integritätstest ist eine Funktion, die von Microsoft Azure verwendet wird, um zu prüfen, ob eine virtuelle Maschineninstanz aktiv ist und der darauf ausgeführte Dienst fehlerfrei ist. Diese Mechanismen funktionieren durch Senden ICMP und Protokollspezifisch Anfragen an diese Instanzen und erhalten als Antwort eine 200 Ok Statuscode, der anzeigt, dass der Dienst normal funktioniert. RELIANOID verwendet das Bauernwächter Funktionalität zur Überwachung des Gesundheitszustands von Backends.
Azure Load Balancer: Azure Load Balancer-Funktionen auf Ebene 4 (TCP / UDP). So erstellen Sie einen Layer 4-Load Balancer in RELIANOID ADC muss man einen LSLB-Farm sowie einem L4xNAT Profil.
Anwendungsgateway: Das Anwendungsgateway ermöglicht die Verwaltung des Layer-7-Verkehrs durch die Implementierung von Sicherheitsfunktionen wie SSL-Beendigung und eine Web Application Firewall (WAF), um eine Anwendung oder Datenbanken vor bösartigen Angriffen zu schützen, wie SQL-Injection oder Cross-Site-Scripting (XXS). So erstellen Sie einen Layer 7-Load Balancer in RELIANOID ADC muss man einen LSLB-Farm sowie einem HTTP Profil.
Verkehrsmanager: Mit dem Azure Traffic Manager kann ein Administrator die Verteilung des Datenverkehrs auf mehrere Serviceendpunkte in verschiedenen Regionen steuern. Dieses Modul verwendet DNS, um Clientanforderungen basierend auf der konfigurierten Routingmethode und dem aktuellen Status der Endpunkte an den am besten geeigneten Endpunkt weiterzuleiten. RELIANOID ADC verwendet die GSLB Farm zur Weiterleitung des Datenverkehrs an verschiedene Rechenzentren in unterschiedlichen Regionen.
Back-End-Pool: Ein Backend-Pool ist eine Gruppe von Ressourcen, die als Ziel für eingehenden, lastenausgeglichenen Datenverkehr verwendet werden können. Diese Ressourcen sind hauptsächlich Instanzen virtueller Maschinen, deren Code Anfragen von Clients über das Web bedient. Ein Backend-Pool ist dasselbe wie ein Service in RELIANOID ADC.
Instanz der virtuellen Maschine: Eine virtuelle Maschineninstanz ist der Endpunkt/Zielserver, auf dem Clientanforderungen aus dem Web verarbeitet werden. Diese Server werden als Backends bei der Verwendung von RELIANOID ADC.
Ressourcengruppe: Eine Ressourcengruppe ist eine Sammlung von Ressourcen innerhalb von Microsoft Azure. Diese Ressourcen können sein Integritätsprüfungen, virtuelle Netzwerke, virtuellen Maschine Instanzen usw. Bei der Verwendung RELIANOID ADC, es ist nicht notwendig, eine Ressourcengruppe zu erstellen, da alle Ressourcen zur Erstellung eines voll funktionsfähigen Load Balancers in der RELIANOID ADC. Das gesamte Gerät selbst ist eine Sammlung von Ressourcen.
Beispielkonfigurationen: DDoS-Schutz #
DDoS-Angriffe sind beängstigend! Man kann nie wissen, wann ein Botnetz- Schwarm angreift. Sicher ist jedoch, dass sie darauf abzielen, das gesamte System durch eine Flut von Anfragen lahmzulegen. Diese Anfragen können von Desktop-Computern, Servern, IoT-Geräten oder jedem anderen Gerät stammen, auf dem Hacker ihre Programme einschleusen können. Da ein solcher Schwarm aus Millionen von Geräten bestehen kann, ist es oft schwierig, legitime Nutzer von Bots zu unterscheiden, insbesondere bei einem HTTP-Flood-Angriff.
RELIANOID ADC ist mit DDoS-Schutz ausgestattet und soll Angriffe wie SYN-FIN-Flood-Angriffe, Ping des Todes, HTTP-Flood, ICMP(Ping)-Flutund viele andere anspruchsvolle DDoS-Angriffe. Wenn Sie Microsoft Azure verwenden, stellen Sie möglicherweise fest, dass der DDoS-Schutzplan Ihr Budget übersteigt und unvorhersehbar ist. Wechseln Sie daher zu einem stabileren Plan mit RELIANOID ADC. In diesem Abschnitt besprechen wir, wie man DDoS-Schutz einrichtet in RELIANOID ADC im Vergleich zu Microsoft Azure.
Microsoft Azure-Konfigurationen #
Um DDoS-Schutz für ein spezialisiertes virtuelles Netzwerk zu erhalten, muss man für einen separaten DDoS-Plan bezahlen und diesen Plan mit Bedacht verwenden, da sich die Rechnungen schnell stapeln können.
- Geben Sie in die Azure-Suchleiste ein: DDoS Schutz.
- Klicken Sie auf DDoS-Schutzplan.
- Man klickt auf das Erschaffung Schaltfläche, um einen DDoS-Schutzplan hinzuzufügen.
- Wählen Sie ein Abonnementplan für Ihr virtuelles Netzwerk.
- Wählen Sie ein Ressourcengruppe in dem sich Ihr Netzwerk befindet.
- Für Instanzdetails, Geben Sie die Instanz ein Name und Region.
- Nach dem Ausfüllen dieser Angaben muss man auf das Überprüfen + Erstellen .
- Vorausgesetzt, Sie haben bereits eine Virtual Network Navigieren Sie in Azure, das Sie überwachen möchten, zu dem virtuellen Netzwerk, das Sie erstellt haben.
- Klicken Sie auf den DDoS-Schutz Einstellungen dieses Netzwerks.
- Standardmäßig ist der DDoS-Schutz-Standardplan deaktiviert. Man muss auf das Ermöglichen Radio knopf.
- Wähle aus DDoS-Schutzplan Und klicken Sie auf die Gespeichert .
RELIANOID Konfigurationen #
- So erstellen Sie einen DDoS-Schutz in RELIANOID ADC, Gehen Sie zum IPDS Abschnitt im Menü und klicken Sie, um ihn zu erweitern.
- Klicken Sie auf DoS Option.
- Klicken Sie auf DoS-Regel erstellen .
- Geben Sie ein Name das eine DoS-Regel leicht identifiziert.
- Es gibt vier DoS-Regeln. Wählen Sie eine Regel aus. In diesem Beispiel wählen wir die Gesamtverbindungslimit pro Quell-IP. Und klicken Sie auf die Tragen Sie .
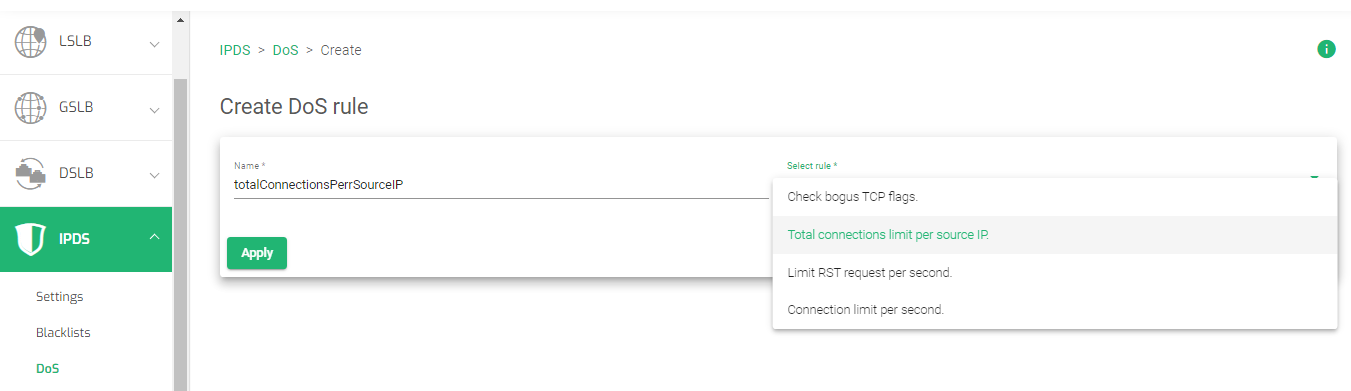
- Geben Sie die Gesamtzahl gleichzeitiger Verbindungen ein, die die Quell-IP-Adresse nach einem einzelnen TCP-Handshake haben soll.
- Klicken Sie auf die Tragen Sie Schaltfläche zum Speichern der Konfigurationen.
- Aus den vier DoS-Schutzregeln können Sie die anderen erstellen, indem Sie in Zeile 1 einen ähnlichen Prozess befolgen. Diese anderen Regeln umfassen:
- Überprüfen Sie falsche TCP-Flags
- Gesamtverbindungslimit pro Quell-IP.
- Begrenzen Sie die RST-Anforderung pro Sekunde
- Verbindungslimit pro Sekunde.
- Nachdem Sie eine oder alle Regeln erstellt haben, klicken Sie auf das Farms Registerkarte in den Einstellungen jeder Regel.
- Ziehen Sie die Farm(s), auf die Sie die Regel anwenden möchten, per Drag & Drop aus dem Verfügbare Farmen Abschnitt zum Aktivierte Farmen .
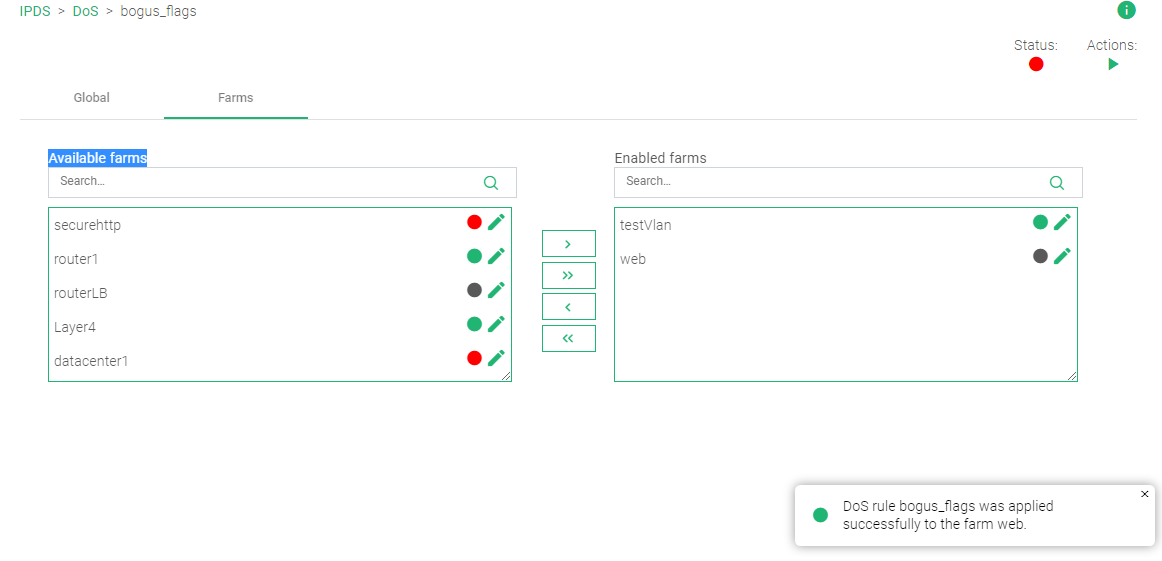
- In der oberen rechten Ecke befindet sich die Aktion Sektion. Drücke den Grünes Spiel Schaltfläche, damit die Regel wirksam wird. Die Status Die Farbanzeige wechselt von Rot auf Grün
Weitere Informationen zu DDoS-Schutzregeln finden Sie in dieser Dokumentation. IPDS | DoS | Update.
Beispielkonfiguration: Überwachung und Warnungen #
Sie haben endlich ein privates Netzwerk, einen Load Balancer, eine Firewall und Systemüberwachung eingerichtet. Und jetzt? Wie behalten Sie die Kennzahlen im Blick ? Um jede Aktivität und Ressourcennutzung innerhalb eines Application Delivery Controllers zu verfolgen, ist eine Datenauswertung erforderlich . Wir müssen die Netzwerklast, die CPU- und Speicherauslastung, Aktivitäts- und Netzwerkprotokolle usw. überwachen. Insgesamt bietet das Überwachungssystem Systemadministratoren eine Plattform, um den Datenverkehr innerhalb und außerhalb eines privaten Netzwerks zu beobachten und die effiziente Funktionsweise der Anwendungsserver zu überprüfen.
Das Überwachungssystem ist robust und visualisiert die Daten mithilfe von Diagrammen, Kreisdiagrammen, Balkendiagrammen usw. Die Automatisierung dieser Datenverarbeitung kann genutzt werden, um bei auftretenden Sicherheitsbedrohungen Warnungen und E-Mail-Benachrichtigungen auszulösen.
In diesem Abschnitt besprechen wir, wie man Überwachungsdiagramme verwendet, um die Aktivität innerhalb eines Netzwerks und der Anwendungen darin zu verfolgen. Wir besprechen die Überwachung mit RELIANOID ADC im Vergleich zu Azure Monitoring.
Azure-Überwachungs- und Warnungskonzepte #
In diesem Abschnitt werden wir weitere Azure-Überwachungskonzepte diskutieren. Im späteren Abschnitt werden wir diese Konzepte verwenden, um die Überwachung mit zu demonstrieren RELIANOID ADC.
Um die Überwachung in Azure zu aktivieren, muss man zum Abschnitt „Überwachung“ navigieren . Eine kurze Suche über die Suchleiste führt Sie dorthin.
Die mit Azure überwachten Daten liegen in verschiedenen Formaten vor. Dies können beispielsweise Metriken , Warnungen , Aktivitätsprotokolle und Systemprotokolle sein.
Der Abschnitt „Metriken“ erfasst Daten aus verschiedenen Ressourcen in Ressourcengruppen. Die Überwachung kann so eingerichtet werden, dass Netzwerknutzung , CPU-Auslastung , Speichernutzung , ein- und ausgehender Datenverkehr oder die durchschnittliche Prozessorgeschwindigkeit verfolgt werden.
Eine Warnmeldung benachrichtigt den Administrator per SMS oder E-Mail, falls ungewöhnliche Aktivitäten auftreten. Dies können beispielsweise ein plötzlicher Anstieg des Netzwerkverkehrs oder Brute-Force-Angriffe sein.
Aktivitätsprotokolle helfen Administratoren, Aktivitäten wie das Starten, Stoppen, Aktivieren und Deaktivieren von virtuellen Maschinen, das Ändern von Ressourcen, das Hinzufügen von Ressourcengruppen usw. zu verfolgen.
Protokolle liefern Details zu den Kernanwendungen. Beispiele hierfür sind Anwendungsprotokolle, Datenbankprotokolle oder VM-Protokolle.
Lassen Sie uns diese Konzepte mit RELIANOID um zu zeigen, wie Sie die Aktivität auf Ihrem Load Balancer überwachen können.
RELIANOID Beschreibungen und Konfigurationen #
Das Überwachung Modul in RELIANOID ADC präsentiert 3 Abschnitte, Graphs, Stats und Farmwächter.
Graphs #
Der Abschnitt „Graph“ zeigt die grafische Visualisierung der vom Gerät ( System ), seinen Netzwerkschnittstellen und den auf dem Load Balancer konfigurierten einzelnen Farms verwendeten Ressourcen.
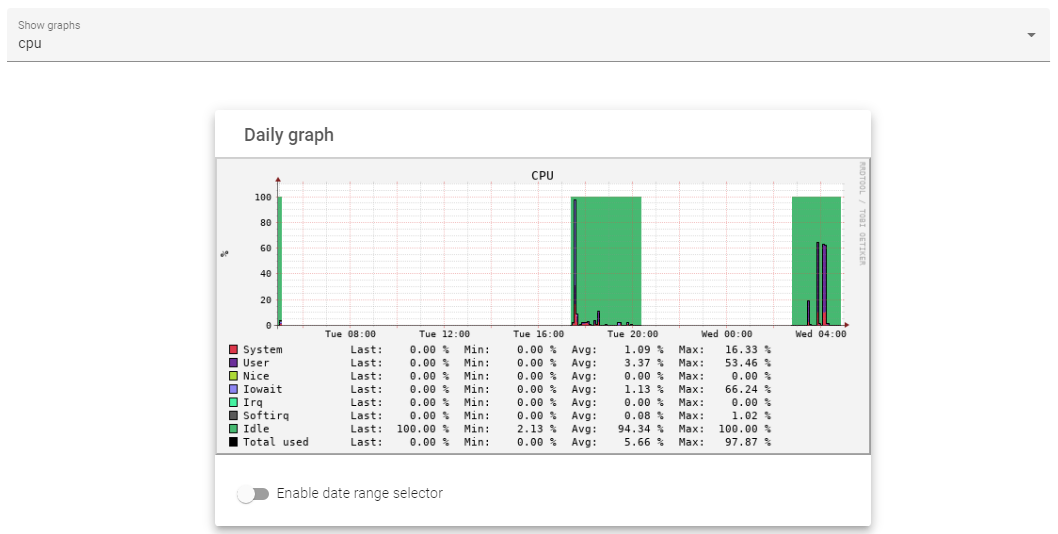
Die Systemdiagramme zeigen die Analyse der CPU- , Last- , RAM- und Swap- Nutzung. Man kann die Anzahl der innerhalb eines Tages, der letzten Woche, des letzten Monats oder des letzten Jahres genutzten Ressourcen anzeigen lassen.
Das Diagramm zeigt die Ressourcennutzung der CPU in den letzten 24 Stunden.
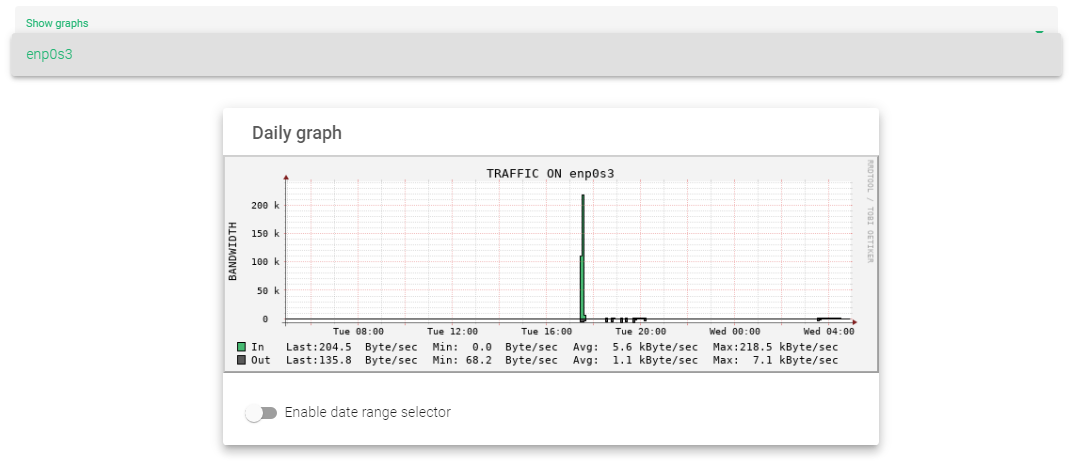
Der Abschnitt „Schnittstelle“ zeigt die Menge des in den letzten 24 Stunden, der letzten Woche, des letzten Monats oder des letzten Jahres über eine ausgewählte Netzwerkschnittstelle in den Load Balancer ein- und aus ihm herausfließenden Datenverkehrs an.
Das Diagramm zeigt den ein- und ausgehenden Datenverkehr über eine Schnittstelle innerhalb der letzten 24 Stunden.
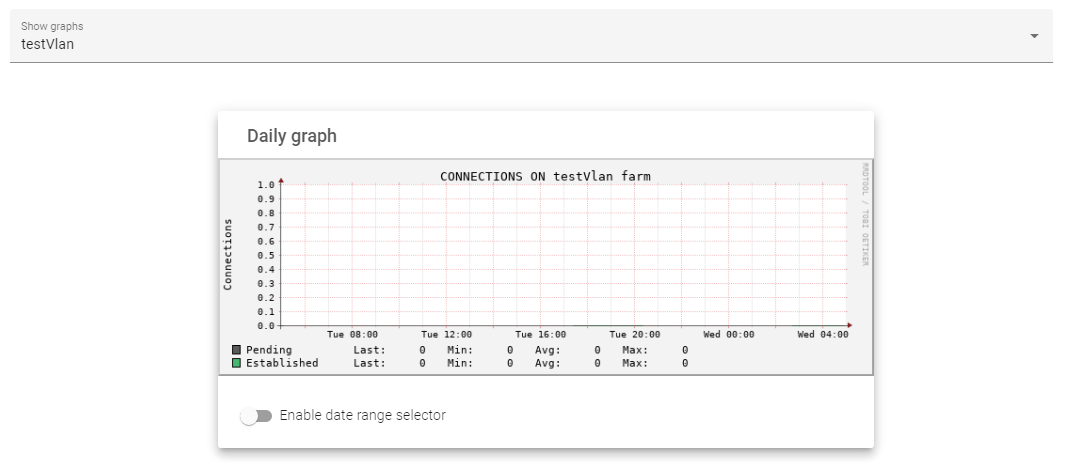
Im Abschnitt „Farmen“ wird die Gesamtzahl der ausstehenden und bestehenden Verbindungen zu einer Farm innerhalb des letzten Tages, der letzten Woche, des letzten Monats oder des letzten Jahres von einer ausgewählten Farm angezeigt.
Die folgende Grafik zeigt die Gesamtzahl der ausstehenden und hergestellten Verbindungen innerhalb der letzten 24 Stunden zu einer ausgewählten Farm.
Eine detailliertere Erklärung zu Überwachungsdiagrammen finden Sie in dieser Dokumentation: Überwachung | Diagramme
Stats #
Der Abschnitt „Statistiken“ zeigt die numerische Darstellung der in den Diagrammen gezeigten Daten. Hier finden Sie eine ausführlichere Erklärung zu den Überwachungsstatistiken.
Bauernwächter #
Der Abschnitt „Farmguardian“ ermöglicht die Anpassung von Integritätsprüfungen für einen bestimmten Dienst auf dem ADC-Knoten.
Lassen Sie uns dies anhand einer benutzerdefinierten SIP Gesundheitskontrolle.
- Klicken Sie auf Bauernwächter Untermenü.
- Geben Sie ein passendes ein Name das diesen Integritätscheck identifiziert.
- RELIANOID ADC verfügt bereits über eine check-sip Gesundheitsmonitor. Klicken Sie auf das Farmguardian kopieren Feld und wählen Sie das aus check-sip Vorlage. Wenn Sie eine vollständig benutzerdefinierte Integritätsprüfung durchführen möchten, die im Load Balancer nicht vorhanden ist, lassen Sie die Integritätsprüfung Farmguardian kopieren als –Kein Farmwächter–
- Klicken Sie auf die Tragen Sie .
- Lassen Sie die Befehl unverändert. Für eine vollständig benutzerdefinierte Integritätsprüfung geben Sie einen benutzerdefinierten Befehl ein, um die Integritätsprüfung durchzuführen
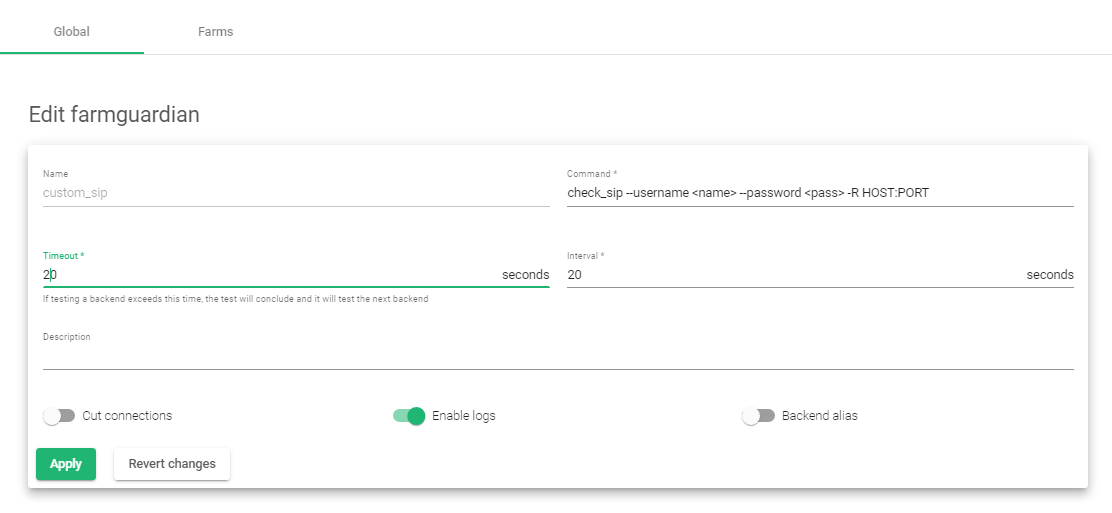
- Bearbeiten Sie das Timeout und Intervall auf einen geeigneten Wert.
- Klicken Sie auf Aktivieren von Protokollen Umschaltknopf.
- Klicken Sie auf die Tragen Sie Schaltfläche, um eine benutzerdefinierte Integritätsprüfung zu erstellen.
Weitere Informationen #
Konfiguration der Web Application Firewall.
Konfigurieren von SSL-Zertifikaten für den Load Balancer.
Verwenden des Programms Let’s Encrypt zum automatischen Generieren eines SSL-Zertifikats.
Datalink/Uplink-Lastausgleich Mit RELIANOID ADC.
DNS-Loadbalancing mit RELIANOID ADC.


